

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Windows-LPE-Auditor — Ein kleines Windows-Audit-Tool für Fehlkonfigurationen zur lokalen Rechteausweitung (LPE) mit Terminal-UI, entwickelt mit C++20 und FTXUI | Kitploit
Tools/GitHubGitHub/0xby7eme/windows-lpe-auditor
Authentifizierung & AutorisierungDefensivwerkzeugePrivilege EscalationSchwachstellenanalyseKonfigurationsprüfungPenetrationstestsDienstprogramme & FrameworksFehlkonfiguration
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

Ein kleines Windows-Audit-Tool für Fehlkonfigurationen zur lokalen Rechteausweitung (LPE) mit Terminal-UI, entwickelt mit C++20 und FTXUI

26265vor 26 TagenVon Kitploit geprüft
Teilen
Repository anzeigen

WinLpeAuditor

Ein kleiner Auditor für Fehlkonfigurationen bei der lokalen Rechteausweitung (LPE) unter Windows mit einer Terminal-UI, erstellt mit C++20 und FTXUI.
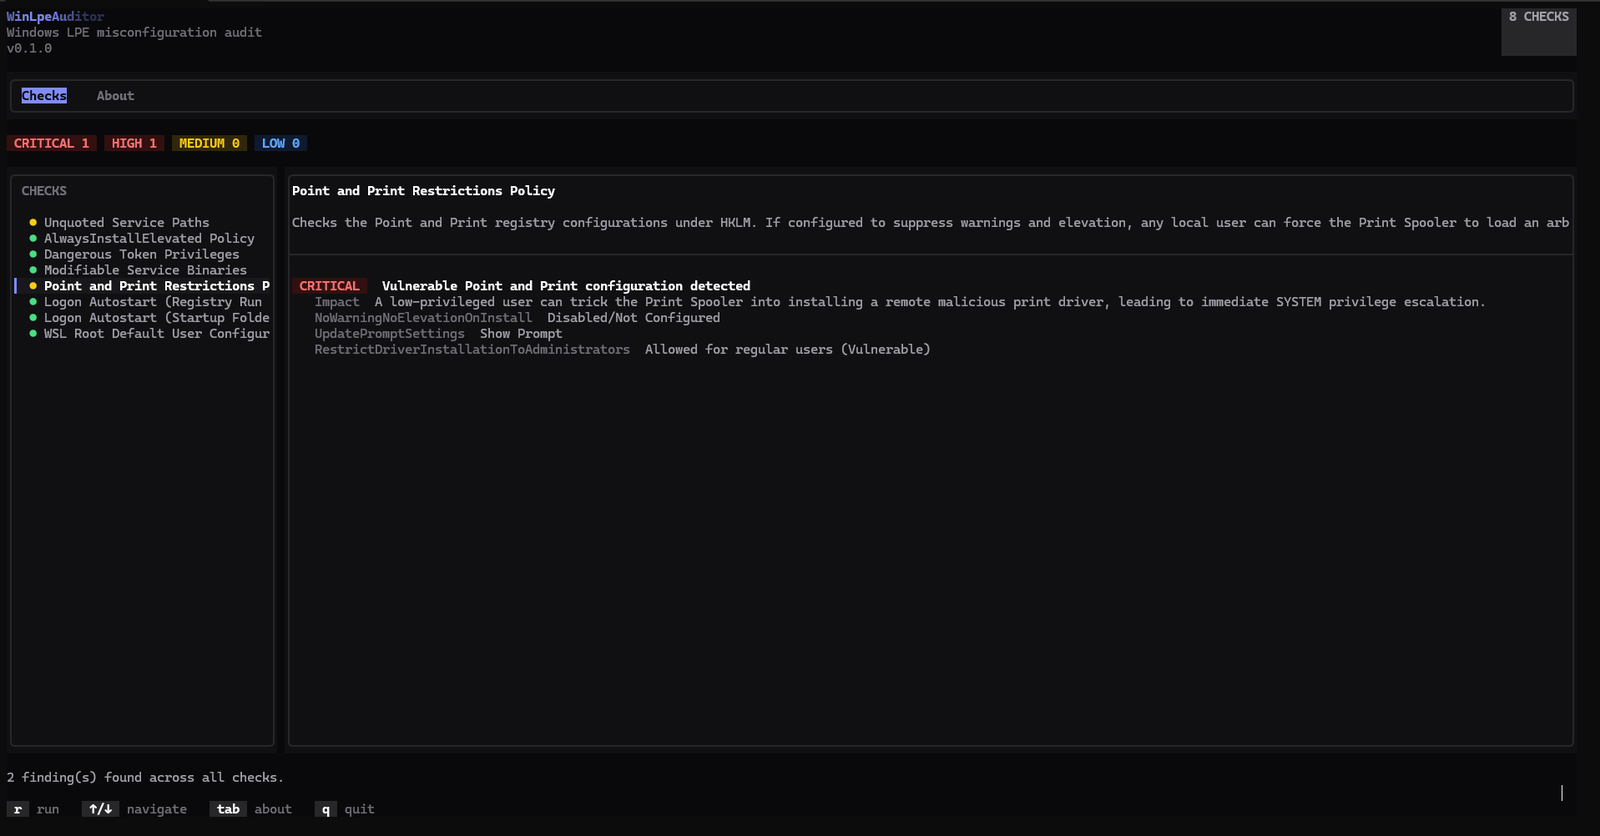
Screenshot

Enthaltene Prüfungen:

  • Unquoted Service Paths – Win32-Dienste mit einem nicht in Anführungszeichen gesetzten Binärpfad, der Leerzeichen enthält, ausnutzbar, wenn ein Benutzer an einer früheren Stelle dieses Pfads schreiben kann.
  • AlwaysInstallElevated Policy – meldet, wenn sowohl HKCU als auch HKLM es jedem Benutzer erlauben, .msi-Pakete mit SYSTEM-Rechten zu installieren.
  • Token Privilege: Meldet hochgradig gefährliche Windows-Privilegien (z. B. SeImpersonatePrivilege, SeDebugPrivilege), die dem Token des aktuellen Prozesses zugewiesen sind und direkte Wege zur lokalen Rechteausweitung eröffnen.
  • Modifiable Service Binaries: Durchsucht alle registrierten Windows-Dienste und analysiert Datei-ACLs, um sicherzustellen, dass Benutzergruppen mit geringen Rechten (wie Everyone oder Authenticated Users) keine Schreibberechtigungen für die Dienst-Executables besitzen.
  • Point and Print Policy: Prüft die HKLM-Druckerrichtlinien, um sicherzustellen, dass die Installation von Remotedruckertreibern auf Administratoren beschränkt ist und Rechteausweitungs-Warnungen nicht gefährlicherweise deaktiviert wurden.
  • Logon Autostart (Registry Run Keys): Prüft die globalen HKLM-Schlüssel Run und RunOnce auf Schreibberechtigungen, die Standardbenutzergruppen gewährt wurden.
  • Logon Autostart (Startup Folder): Prüft die Dateiberechtigungen des systemweiten Startverzeichnisses, um das Platzieren von Verknüpfungen durch unprivilegierte Benutzer zu verhindern.
  • WSL Root Default User Configuration: Untersucht benutzerspezifische Registrierungseinträge für das Windows-Subsystem für Linux (WSL), um Distributionen zu erkennen, die sich automatisch als Benutzer root (UID 0) anmelden.

Voraussetzungen

  • Windows (verwendet die Win32-Registrierungs- und Service Control Manager-APIs)
  • CMake 3.21+
  • Ein C++20-Compiler (MSVC über Visual Studio / Build Tools)

Build

cmake -B build -S .
cmake --build build

FTXUI wird beim ersten Konfigurieren automatisch über das FetchContent-Modul von CMake abgerufen.

Ausführen

.\build\WinLpeAuditor.exe

Tastenbelegung: r Audit ausführen · ↑/↓ durch Prüfungen navigieren · q beenden.

Hinzufügen einer neuen Prüfung

Implementieren Sie die Schnittstelle ICheck (include/Core/ICheck.h), fügen Sie die .cpp-Datei zu CMakeLists.txt hinzu und registrieren Sie sie in src/main.cpp:

engine.Register(std::make_unique<Checks::YourNewCheck>());

Weiterer Code muss nicht geändert werden.

Haftungsausschluss

Nur zur Verwendung in Umgebungen und Systemen, für deren Bewertung Sie autorisiert sind.

TODO

  • Weitere Privesc-Prüfungen implementieren
  • Release-Pipeline
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





