
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 abstractclass/cloudprivs
Ermitteln Sie Berechtigungen aus Cloud-Anmeldedaten durch Brute-Force-Tests.
 j4nn/cve-2020-0041
Lokaler Privilege-Escalation-Exploit für die Android-Kernel-Schwachstelle CVE-2020-0041, mit Portabilität über Geräte und Kernel-Versionen hinweg.
 bridgeralderson/cve-2025-9074-poc
Eine Schwachstelle wurde in Docker Desktop identifiziert. Ein entfernter Angreifer könnte diese Schwachstelle ausnutzen, um eine Umgehung von…
 sbousseaden/gluegate
Memory-API-Proxy via signierter mozglue.dll
 khoinp1012/kprotect
Sicherheits-Engine auf Kernel-Ebene, die mithilfe von eBPF-LSM Dateizugriffsrichtlinien basierend auf der Prozessherkunft durchsetzt und sensible…
 otterhacker/labs4u2self
Bereitstellbares, auf AWS gehostetes Active-Directory-Pentest-Labor mit Domänencontroller und verwundbarem MSSQL; übe S4U2Self-Missbrauch,…
 davidcarliez/cve-2026-58635-poc
PoC für CVE-2026-58635: Windows Narrator Braille Lokale Privilegienausweitung
 mmiszczyk/cve-2024-33352
BlueStacks-Privilegienerweiterung durch VM-Backdooring
 lazaars/ultrarealy_with_cve-2019-1040
Aktualisierte Version für das Tool UltraRealy mit Unterstützung für den Exploit CVE-2019-1040
 0xblackash/cve-2026-43284
CVE-2026-43284
 esskumar/phantomevasion
Python-basiertes Antivirus-Evasion-Tool, das nicht nachweisbare ausführbare Dateien aus msfvenom Payloads mit fortgeschrittenen Techniken wie…
 h00die/msf-testing-scripts
Metasploit-Module im Test
 0xblackash/cve-2026-46300
CVE-2026-46300
 0xreadingsteiner/silent-call
Silent;Call — Pre-Authentifizierungs-Remote-Root auf Cisco CUCM 15.x (CVSS 10.0)
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker und Analyse-Bericht
 leoservalli/privilege-escalation-askey
Privilege-Escalation-Schwachstelle auf ASKEY-Routern
 amitr12/cybersec
Einzeldatei-HTML-Spickzettel für Red-Teamer und Pentester mit automatisch eingefügten Angreifer/Ziel-Variablen, OS-bewusstem Reverse-Shell-Generator…
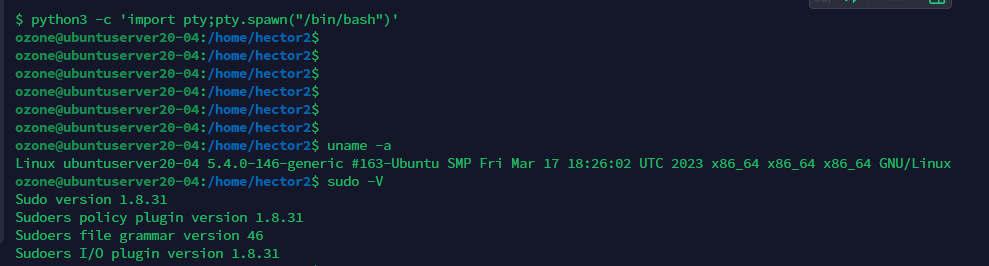 purpleozone/pe_cve-cve-2021-3156
Exploit für Ubuntu 20.04 unter Verwendung von CVE-2021-3156, erweitert mit Post-Exploitation-Skripten








