
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen
 impact-i/reflutter
Patches Flutter-Engine-Bibliotheken, um Laufzeit-Reverse-Engineering, Verkehrsabfang und Umgehung von SSL-Pinning für Android- und iOS-Apps ohne Root…
 maxchehab/css-keylogging
Chrome-Erweiterung und Express-Server, die die Keylogging-Fähigkeiten von CSS ausnutzen.
 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
 r4j0x00/exploits
Sammlung von Proof-of-Concept-Exploits, die sich auf Linux-Kernel-LPE-, sudo-Heap-Overflow- und Chrome-V8-OOB-Write-Schwachstellen für…
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.

 christophetd/cloudflair
🔎 Finde Ursprungsserver von Websites hinter CloudFlare mithilfe von internetweiten Scandaten von Censys.
 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 owasp/securityshepherd
Web and mobile application security training platform
 integration-it/active-directory-exploitation-cheat-sheet
Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory.
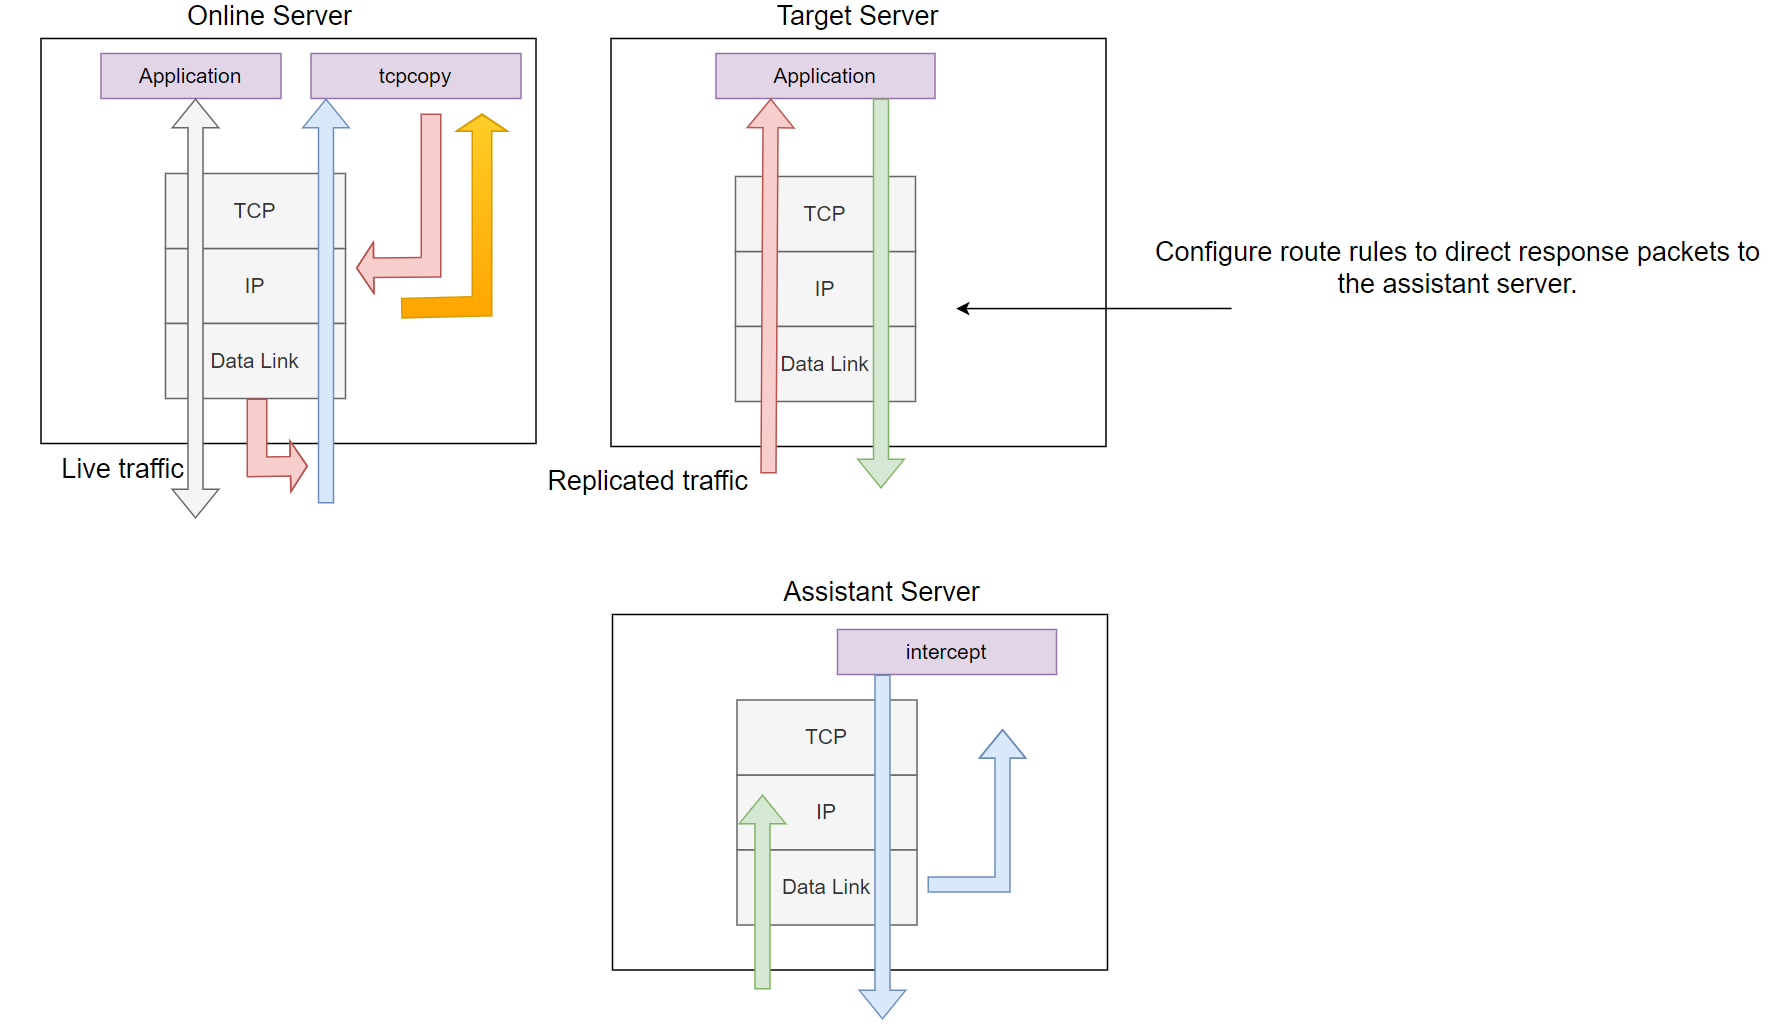 session-replay-tools/tcpcopy
Ein Online-Tool zur Anfragenreplikation und TCP-Stream-Wiedergabe, ideal für echte Tests, Leistungstests, Stabilitätstests, Belastungstests,…
 m14r41/pentestingeverything
Vollständige Lösung für VAPT/AppSec und Pentesting-Leitfaden: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network…
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 pry0cc/axiom
Das dynamische Infrastruktur-Framework für alle! Verteilen Sie die Arbeitslast vieler verschiedener Scantools mühelos, darunter nmap, ffuf, masscan,…
 owasp/masvs
Der OWASP MASVS (Mobile Application Security Verification Standard) ist der Industriestandard für mobile App-Sicherheit.
 hashtopolis/server
Hashtopolis - verteiltes Passwortknacken mit Hashcat
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC)-Exploit für php2shell (CVE-2026-109618 / CVE-2026-109619), das Remote-Code-Execution in verwundbaren PHP-Umgebungen…








