
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 helloexp/0day
EXP, POC für Schwachstellen in verschiedenen CMS, Plattformen, Systemen und Software. Das Projekt wird kontinuierlich aktualisiert.
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. von MaMe82 ist ein Framework, das einen Rapsberry Pi Zero W in eine flexible, kostengünstige Plattform für Pentesting, Red Teaming…
 bishopfox/cloudfox
Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.
 dafthack/cloudpentestcheatsheets
Dieses Repository enthält eine Sammlung von Spickzetteln, die ich für Tools zusammengestellt habe, die für das Pentesting von Organisationen relevant…
 syslifters/sysreptor
Eine anpassbare und leistungsstarke Plattform zur Erstellung von Penetrationstest-Berichten für offensive Sicherheitsexperten. Vereinfachen, anpassen…
 ine-labs/awsgoat
AWSGoat : Eine bewusst verwundbare AWS-Infrastruktur
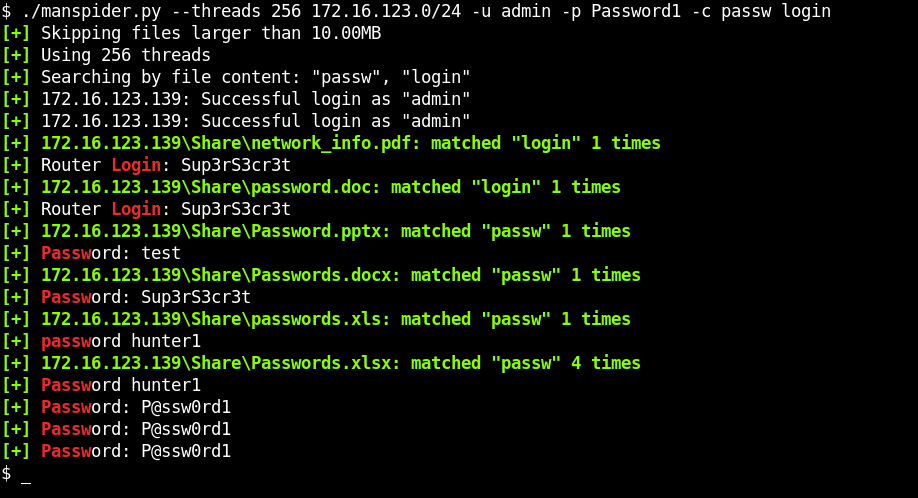 blacklanternsecurity/manspider
Durchforste ganze Netzwerke nach interessanten Dateien, die sich auf SMB-Freigaben befinden. Suche in Dateinamen oder Dateiinhalten - regex…
 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.
 cldrn/nmap-nse-scripts
Meine Sammlung von nmap NSE-Skripten
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
 dominicbreuker/pspy
Überwache Linux-Prozesse ohne Root-Berechtigungen
 zerbea/hcxdumptool
Kleines Tool zum Erfassen von Paketen von WLAN-Geräten.
 aquasecurity/kube-hunter
Sicherheitsschwachstellen in Kubernetes-Clustern aufspüren
 ghostpack/certify
C#-Tool zur Aufzählung und Ausnutzung von Fehlkonfigurationen in Active Directory Certificate Services (AD CS), das Missbrauch von…
 tarunkant/gopherus
Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.

 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…








