
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Active-Directory-Exploitation-Cheat-Sheet — Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory. | Kitploit

Tools/GitHubGitHub/integration-it/active-directory-exploitation-cheat-sheet
Privilege EscalationAufklärungPersistenzmechanismenExploitationLaterale BewegungDatenexfiltrationPenetrationstestsLernen & BildungKuratierte Ressourcen
Teilen
GitHubintegration-it/active-directory-exploitation-cheat-sheet

Active-Directory-Exploitation-Cheat-Sheet

Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory.

Repository anzeigen
2.8k51841vor 6 JahrenVon Kitploit geprüft

Active Directory Spickzettel

Dieses Repository enthält eine allgemeine Methodik für die Active-Directory-Umgebung. Es wird mit einer Auswahl schneller Befehle der effizientesten Tools angeboten, die auf Powershell, C, .Net 3.5 und .Net 4.5 basieren.
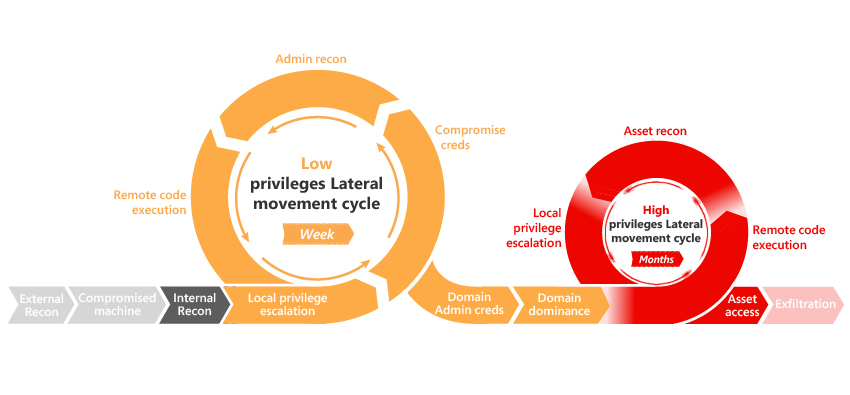

Allgemeiner Prozess:

  • Aufklärung
  • Domain-Enum
  • Lokale Rechteausweitung
  • Diebstahl lokaler Konten
  • Überwachung potenziell eingehender Konten
  • Diebstahl lokaler Konten
  • Admin-Aufklärung
  • Lateral Movement
  • Remote-Verwaltung
  • Domain-Admin-Rechte
  • Cross-Trust-Angriffe
  • Persistenz und Exfiltration

Active Directory Kill Chain:

Prozess

Spickzettel-Struktur:

  • /A - Aufklärung

  • /B - Domain-Enum

  • /C - Lokale Rechteausweitung

  • /D - Benutzerjagd

  • /E - Überwachung potenziell eingehender Konten

  • /F - BloodHound

  • /G - Lateral Movement

  • /H - Persistenz

  • /I - Domain-Admin-Rechte

  • /J - Cross-Trust-Angriffe

  • /K - Datenbankjagd

  • /L - Sicherheits-Downgrade

  • /M - Privilegierte Konten und Gruppen in Active Directory

  • /N - Datenexfiltration

  • /O - Plünderung

  • /P - .NetPayload

  • /X - Reverse PSShell FUD

  • /Y - UL-DL-EXEC-Fähigkeiten

  • /Z - Toolbox

    👷


Beitrag, Vorschlag, Issue:

  • ISSUE-VORLAGE
  • E-MAIL: [email protected]
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






