
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 trickest/wordlists
Realistische Infosec-Wortlisten, regelmäßig aktualisiert
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
 pwntester/ysoserial.net
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 vaib25vicky/awesome-mobile-security
Ein Versuch, einen zentralen Ort für alle nützlichen Dinge rund um Android- und iOS-Sicherheit zu schaffen. Alle Referenzen und Werkzeuge gehören…
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
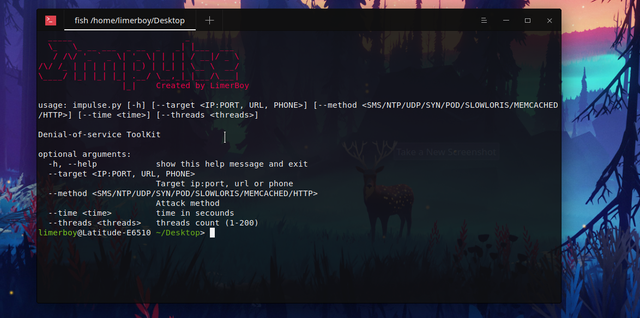 limerboy/impulse
💣 Impulse Denial-of-Service-ToolKit
 csploit/android
cSploit - Das umfassendste und fortschrittlichste IT-Sicherheits-Toolkit für Profis auf Android.
 nebusec/cybermeowfia
PoCs und Exploits für CVEs, entdeckt von NebuSec.
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
 ghostpack/rubeus
Versuch, den dreiköpfigen Hund zu zähmen.
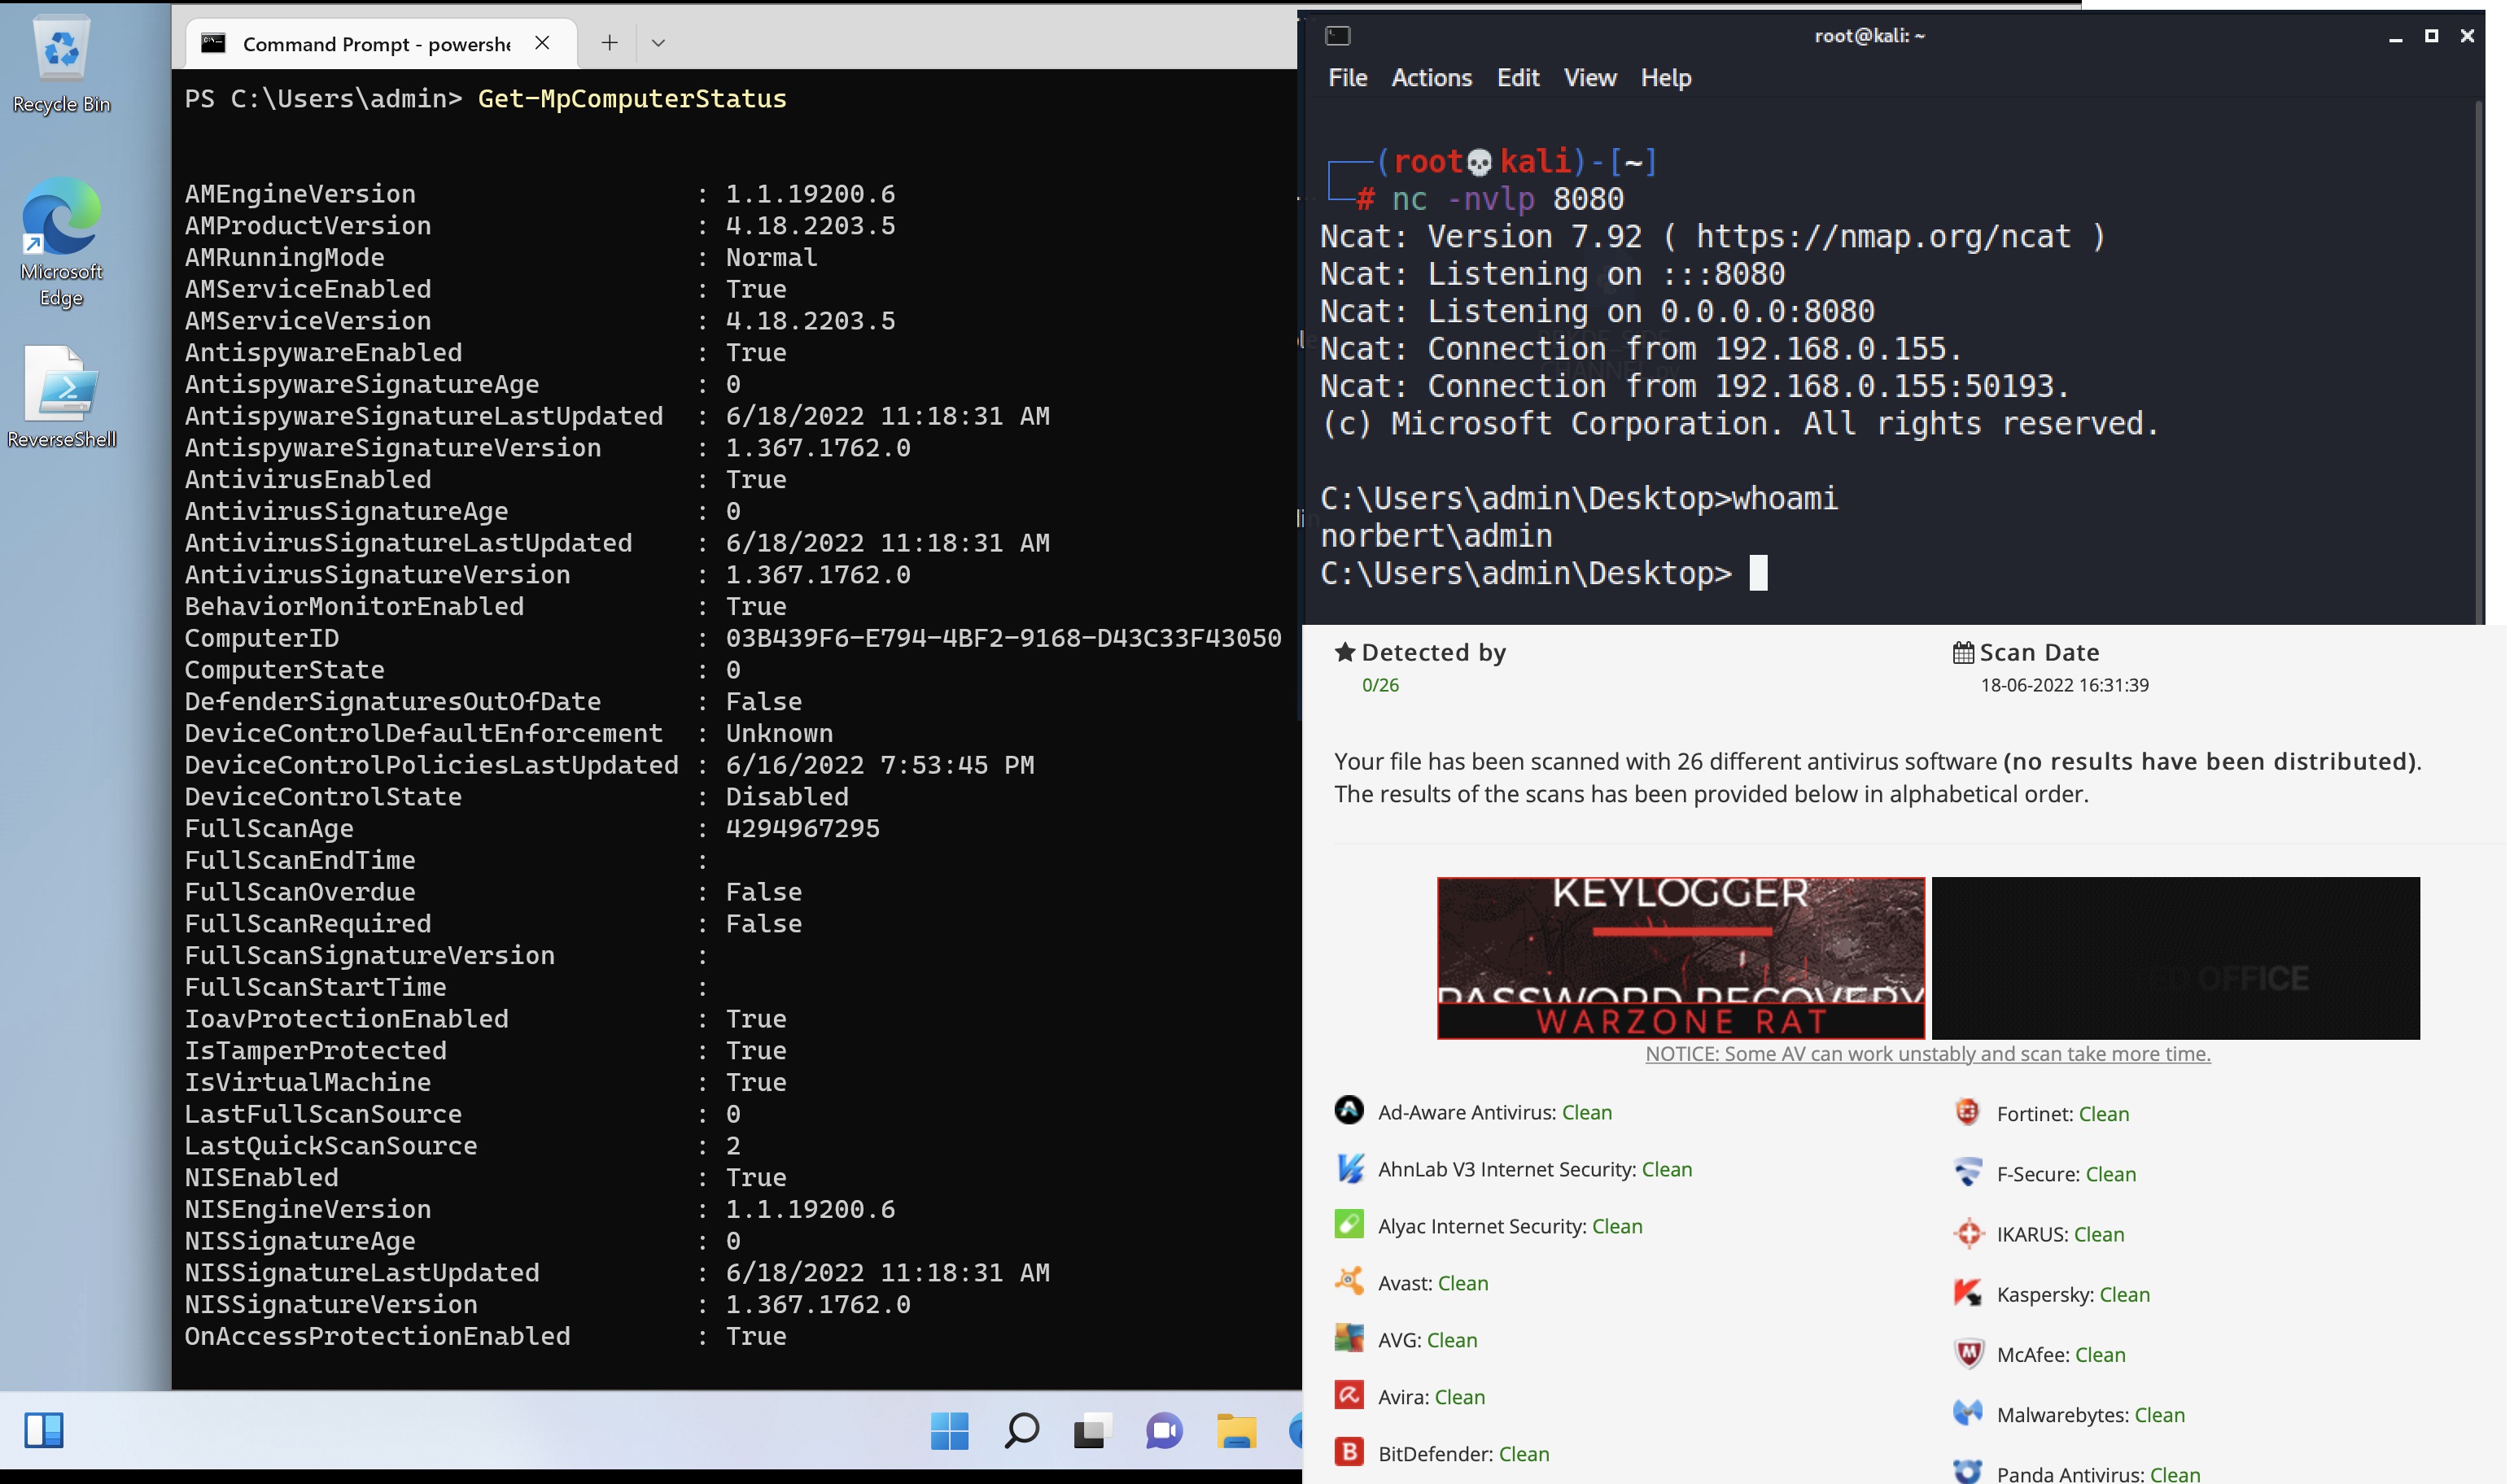 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).
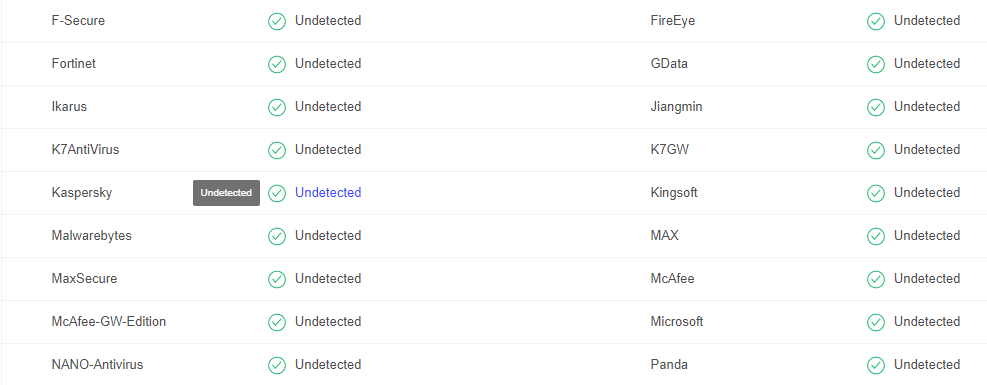 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
 gkbrk/slowloris
DoS-Tool mit geringer Bandbreite. Slowloris-Neuimplementierung in Python.
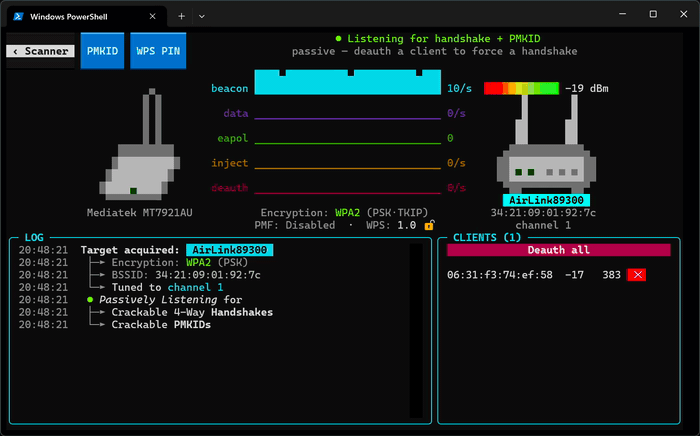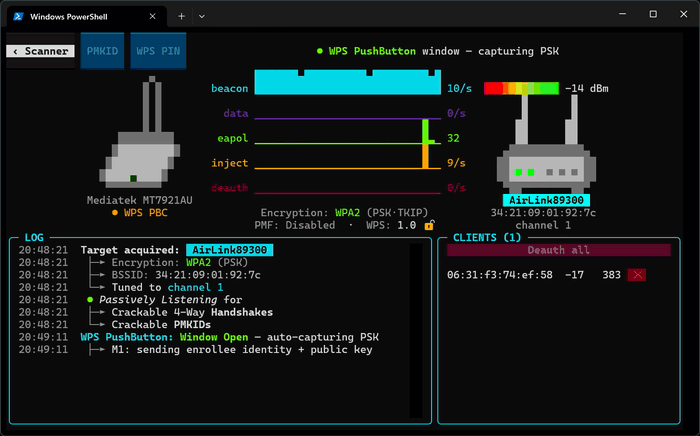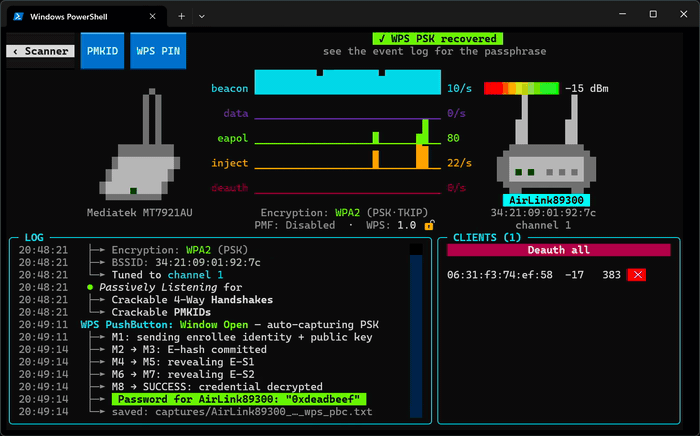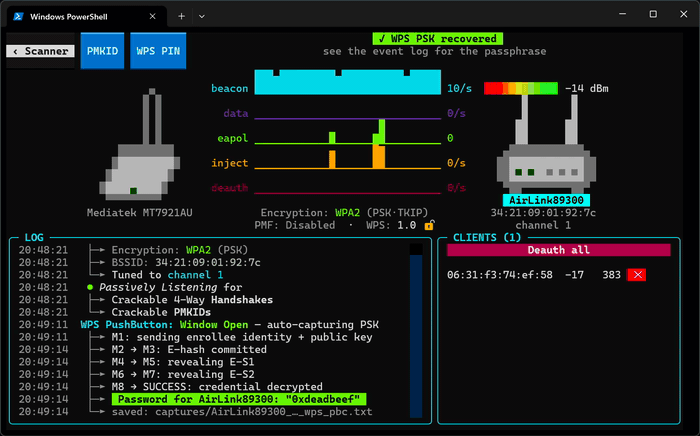 derv82/wifit3
Wifite, aber nur USB & plattformübergreifend.
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 kleiton0x00/advanced-sql-injection-cheatsheet
Ein Spickzettel mit fortgeschrittenen Abfragen für alle Arten von SQL-Injection.








