Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wifit3 — Wifite, aber nur USB & plattformübergreifend. | Kitploit

Tools/GitHubGitHub/derv82/wifit3
Paket-Sniffing & AnalyseWi-Fi-PrüfungPasswortangriffeInformationsbeschaffungDrahtlose SicherheitPenetrationstests
GitHubderv82/wifit3

wifit3

Wifite, aber nur USB & plattformübergreifend.

Repository anzeigen
3.6k3951.6kvor 1 TagVon Kitploit geprüft
Teilen

wifit3

Ein eigenständiger USB-Wi-Fi-Auditor für Linux, Windows und macOS.
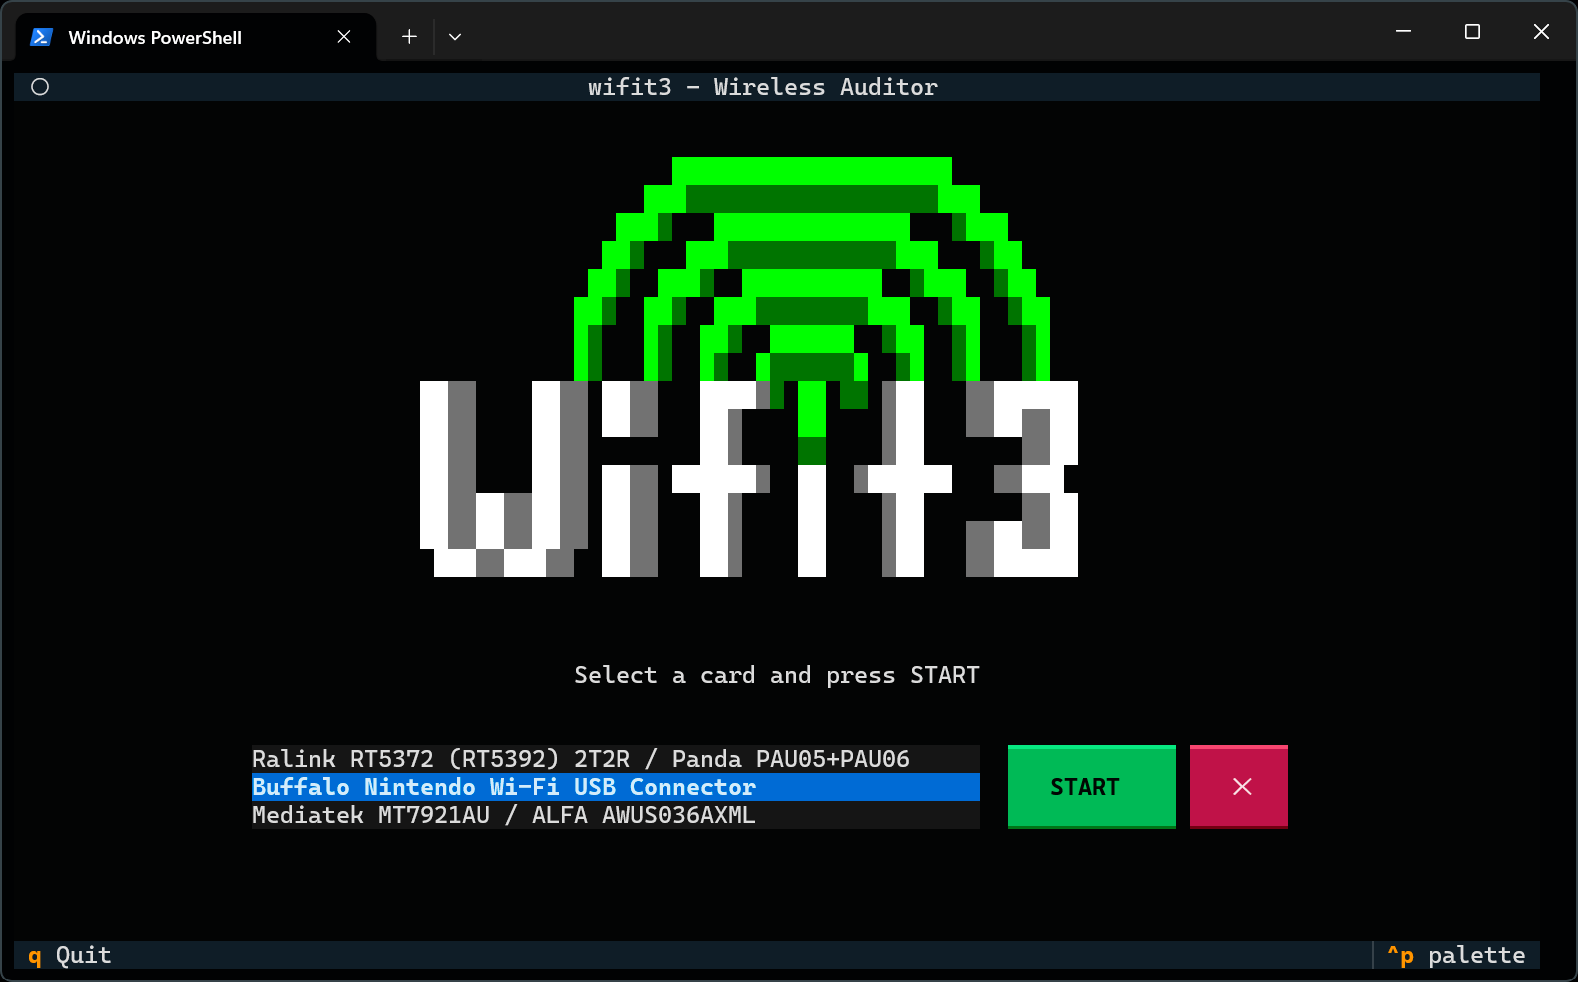
wifit3 Splash / Adapter-Auswahl

Mindestens einer der unterstützten USB-Adapter ist erforderlich.

Warum?

  • Plattformübergreifend: Läuft identisch auf Linux, macOS und Windows.
  • Wireless-Treiber-Paradies: Der integrierte Wireless-Stack vermeidet Kernel-Treiber-Versionschaos und Windows' NDIS.
  • Keine Laufzeitabhängigkeiten: Kein aircrack-ng oder reaver, nur reines Python mit den Bibliotheken PyUSB & Textual.
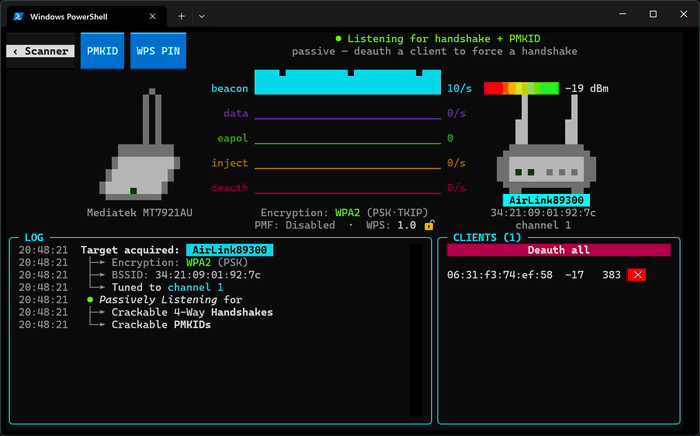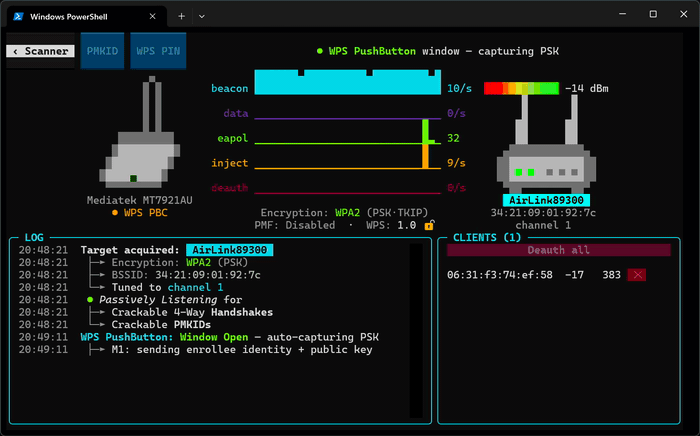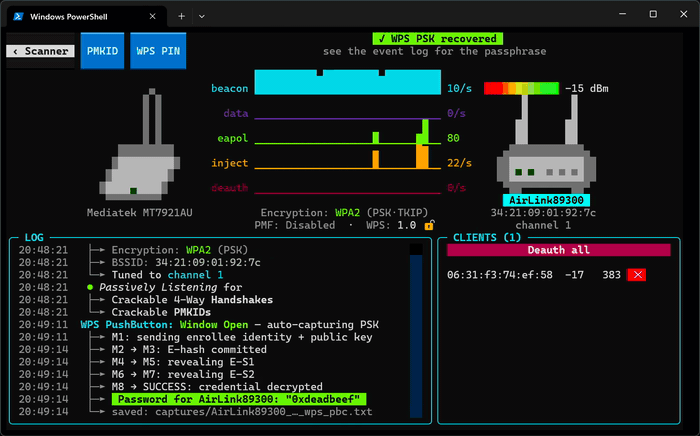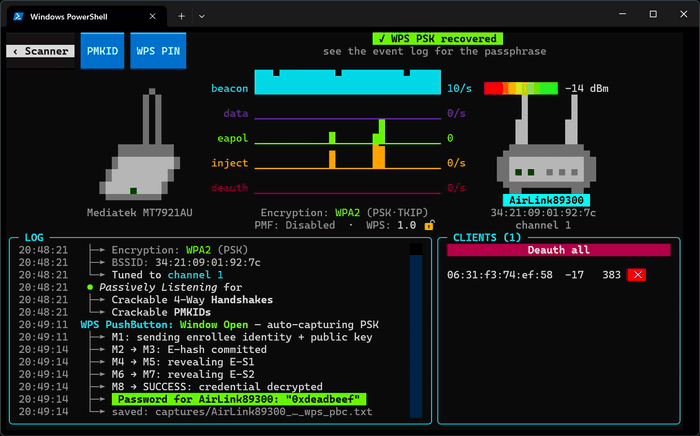
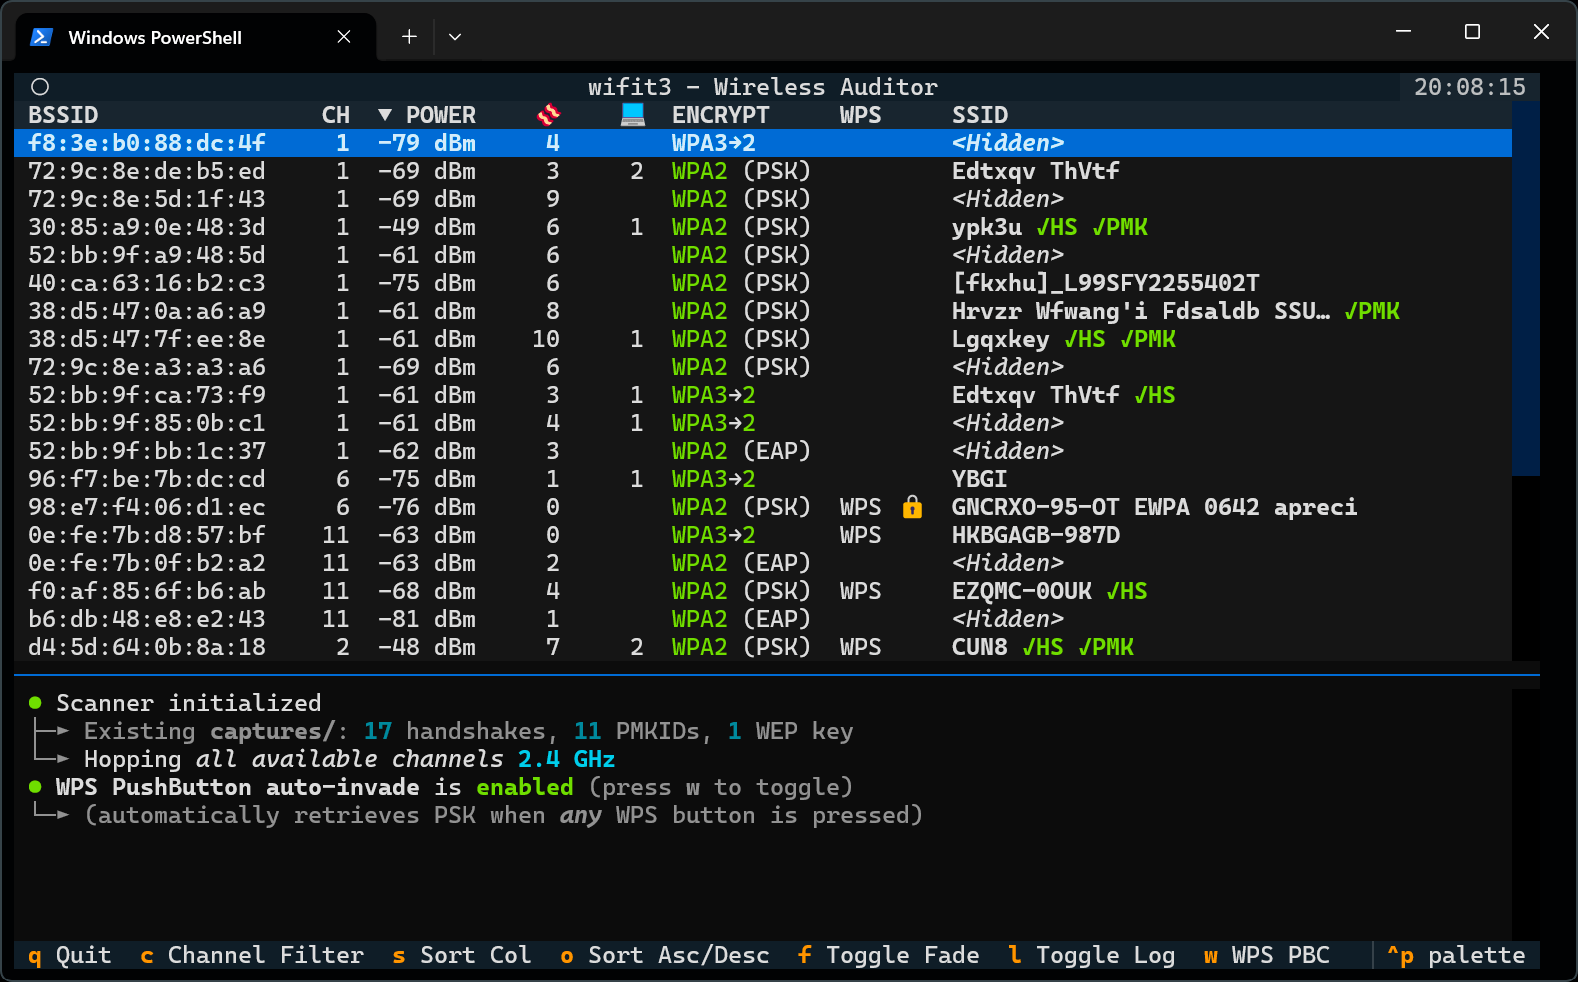
wifit3 in Aktion: WPS PushButton PSK-Capture


Funktionen

Aufklärung & Analyse

  • Multi-Karten-Aggregation: Pakete gleichzeitig über mehrere Adapter erfassen; eine dedizierte Karte zum Injizieren auswählen.
  • Echtzeit-Scanner: Kanal-Hopping in 2,4 GHz & 5 GHz (aufgeteilt für mehrere Karten), DFS-Kanäle optional; verfolgt Signalstärke, Verschlüsselungssuiten, WPA3/SAE-Übergangsmodi; Filter nach Kanal und Leistung.
  • AP- & Client-Identifikation: Fingerabdruck von Geräteherstellern und -kategorien; extrahiert Router-Marke und -Modell aus WPS-Beacons, Chipsatz aus Hersteller-IEs; WPS-M1-Identitätsprüfung.
  • Sicherheitslage: Erkennt WPA2/WPA3-Enterprise und PMF (überspringt Angriffe, die nicht funktionieren können); markiert Broadcom-Router, die WPSplinter ausgesetzt sind.
  • Decloaking: Enthüllt versteckte SSIDs passiv (BSSID-Geschwister sichtbarer Netzwerke) oder aktiv; speichert die gefundenen SSIDs.
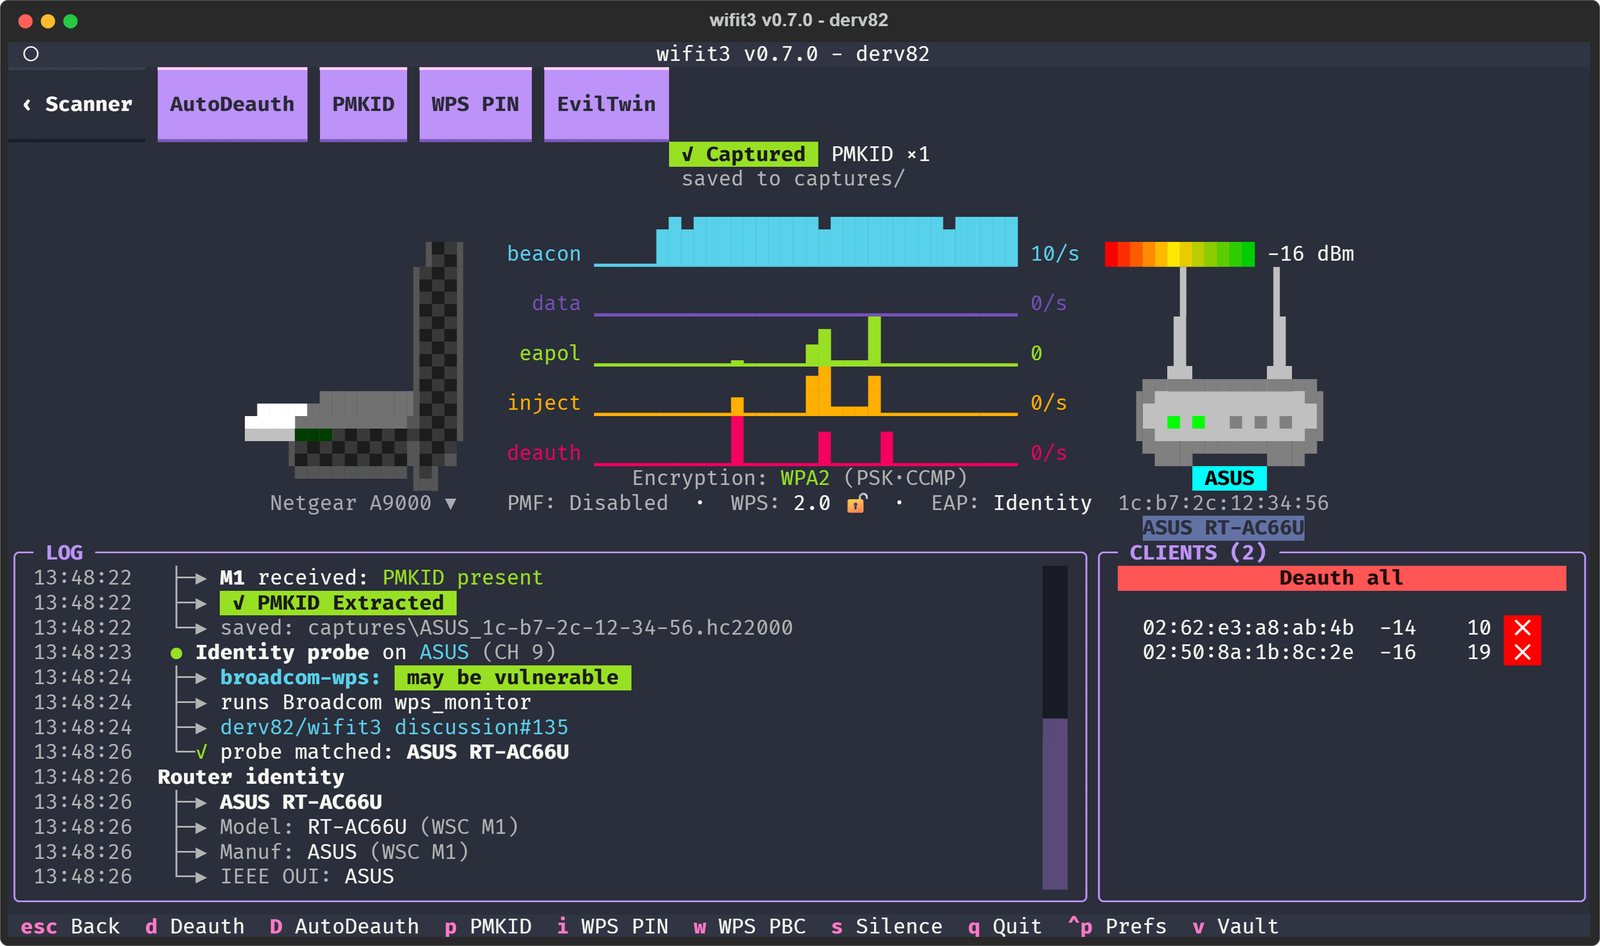
  • Paket-Dashboard: Visualisiert Echtzeit-Raten von Beacon-, Daten-, Injektions- und Deauthentifizierungspaketen.

Angriffe & Captures

  • WPA/WPA2-Handshakes: Passives Mithören und gezielte Deauthentifizierung; validiert knackbare Paare; WPA1, PSK-SHA256 und FT-PSK (802.11r); exportiert .pcap- und .hc22000-Dateien.
  • PMKID-Ernte: Aktive Assoziations-Ernte und passives Mithören für WPA/WPA2-PMKID-Schlüsselmaterial (.hc22000).
  • EvilTwin WPA3-Downgrade: (Experimentell) Klont den AP und vertreibt Clients (via CSA, BTM und De-Auths), um Handshakes zu erfassen.
  • WPS-Wiederherstellungs-Suite:
    • PixieDust: Sofortige Offline-PIN-Wiederherstellung: Null Secret, Static Secret sowie Ralink-, RTL819x- und eCos-PRNG-Wiederherstellung.
    • PushButton (PBC): Erkennt physische WPS-Tastendrücke und extrahiert sofort den Klartext-WPA-PSK.
    • PIN-Brute-Force: Fortsetzbares WPS-PIN-Knacken mit Datenbank bekannter PINs und Überwachung der AP-Sperre.
  • WEP-Suite: Reines Python-ARP-Replay, ChopChop, Fake Authentication und PTW-Schlüsselwiederherstellung.

Vault & Knacken

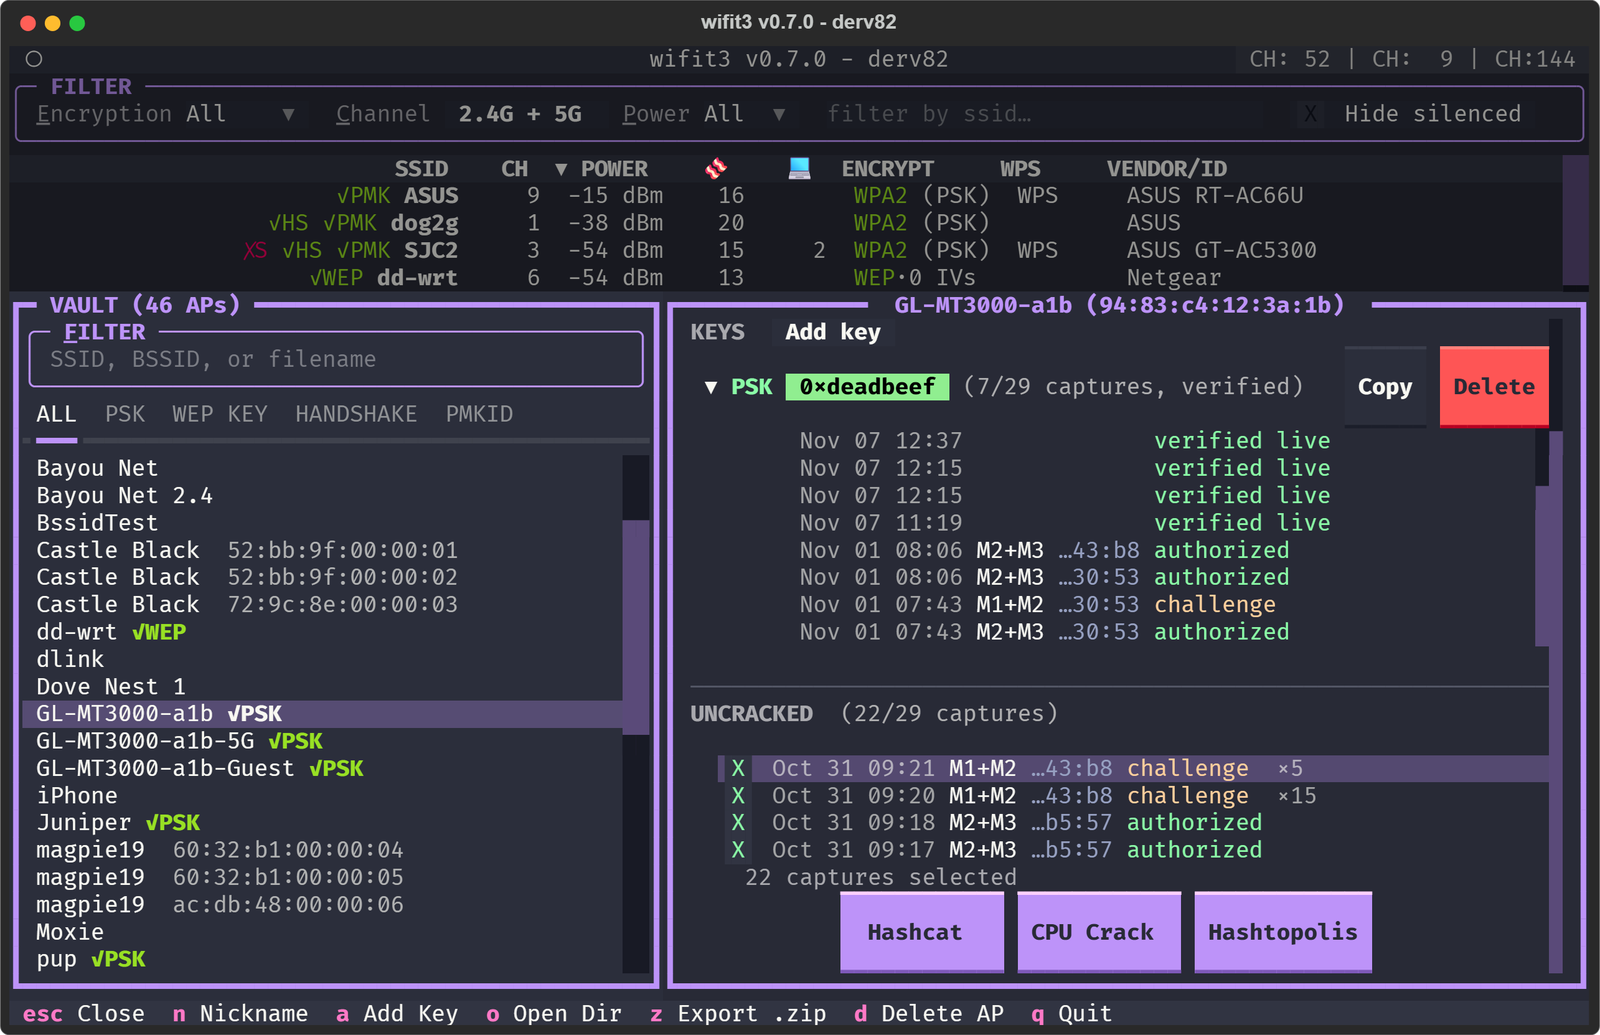
  • Vault: Zeigt jeden Capture pro AP und seinen PSK-Status (aktuell, veraltet oder ungeknackt); Suche, Spitznamen, manuelles Hinzufügen von Zugangsdaten; Show AP und Verify gegen den Live-AP.
  • Knacken: Integriertes CPU-Crack, Hashcat (mehrere Wortlisten; Pause, Fortsetzen, Überspringen) und Hashtopolis; automatisches Knacken nach jedem Capture; merkt sich, welche Wortlisten ausprobiert wurden.
  • Wortlisten: Integrierte Standardpasswörter, SSID-Varianten, BSSID-basierte PSKs und abgefragte SSIDs (auch in eine Wortlistendatei gespeichert).

Screenshots

ScannerFokus (einzelnes Ziel)
ScannerFokus
Vault (Captures, Schlüssel und Cracker)
Vault

Unterstützte Hardware

Wichtig: Mindestens ein unterstützter USB-Wireless-Adapter ist erforderlich.

ChipsatzBänderKarten (Hersteller + Modell)
Atheros AR92712,4 GHzALFA AWUS036NHA, TP-Link TL-WN722N V1
MediaTek MT7601U2,4 GHzGenerische ungebrandete „Nano“-Dongles
MediaTek MT7610U2,4 / 5 GHzALFA AWUS036ACHM, Panda PAU0B
MediaTek MT7612U2,4 / 5 GHzALFA AWUS036ACM
MediaTek MT7921AU2,4 / 5 GHzALFA AWUS036AXM[L], Panda PAU0F
MediaTek MT7925U2,4 / 5 GHzNetgear A9000
Realtek RTL8812AU2,4 / 5 GHzALFA AWUS036ACH
Realtek RTL8814AU2,4 / 5 GHzALFA AWUS1900, ASUS USB-AC68
Realtek RTL8821AU2,4 / 5 GHzALFA AWUS036ACS, TP-Link Archer T2U Plus/Nano
Realtek RTL8821CU2,4 / 5 GHzAuscoumer 600 Mbps, Mercusys MU6H
Realtek RTL8922AU2,4 / 5 GHzASUS USB-BE93
Realtek RTL8822BU2,4 / 5 GHzTP-Link T3U Plus, Archer T4U v3 / T4U+
Realtek RTL8822CU2,4 / 5 GHzD-Link AC13U
Realtek RTL8187L/B2,4 GHzALFA AWUS036H
Realtek RTL8188EUS2,4 GHzTP-Link TL-WN722N v2/v3, Mercusys MW150US
Realtek RTL8188FTV2,4 GHzGenerische ungebrandete Dongles
Realtek RTL8192CU2,4 GHzTP-Link TL-WN823N v1
Realtek RTL8192FU2,4 GHzD-Link AN3U rev. A1
Ralink RT25702,4 GHzBuffalo Nintendo Wi-Fi USB Controller
Ralink RT30702,4 GHzALFA AWUS036NH, TP-Link TL-WN7200ND
Ralink RT53702,4 GHzLOTEKOO 150 Mbps
Ralink RT53722,4 GHzPanda PAU05/PAU06
Ralink RT55722,4 / 5 GHzPanda PAU09 N600

Aufschlüsselung der Fähigkeiten und Einschränkungen der einzelnen Geräte: Dokumentation zur unterstützten Hardware.

Installation & Ausführung

Option 1: Vorgefertigte Binärdateien herunterladen (empfohlen)

Laden Sie die neueste eigenständige ausführbare Datei von Releases herunter:

  • Windows: Laden Sie wifit3-windows-x64.exe herunter und führen Sie sie aus.
  • Linux x64 (ohne sudo): chmod +x wifit3-linux-x64 && ./wifit3-linux-x64
  • Linux arm64 (ohne sudo): chmod +x wifit3-linux-arm64 && ./wifit3-linux-arm64
  • macOS: (Quarantäne umgehen)
    xattr -d com.apple.quarantine wifit3-macos-universal2
    chmod +x wifit3-macos-universal2
    ./wifit3-macos-universal2
    

Option 2: Aus dem Quellcode ausführen

wifit3 verwendet Astrals uv. sync richtet Abhängigkeiten ein:

uv sync
uv run wifit3

Option 3: Eigenes Binary erstellen

uv run pyinstaller wifit3.spec --noconfirm --clean

Die ausführbare Binärdatei wird im Unterverzeichnis dist/ abgelegt.

Android (Termux, ohne Root)

@OliverRhyme pflegt wifit3-termux, einen nativen Termux-Port: kein Root, kein proot und keine VM. Er verwendet termux-usb und fragt Android um Erlaubnis, wenn eine Karte angeschlossen wird. Die Installationsschritte stehen in der README des Projekts.

Einmalige Treibereinrichtung

wifit3 übernimmt die Hardwarekonfiguration automatisch innerhalb der App, nachdem die Schaltfläche START angeklickt wurde:


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →