
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 charis3306/cve-2022-22963
spring cloud function Ein-Klick-Exploit-Tool! von charis Blog https://charis3306.top/
 grampae/mqxss
Hooked-Browser-Kommunikation über MQTT
 ianxtianxt/cve-2019-0227
apache axis1.4 Schwachstelle für Remotecodeausführung
 sbouabid-sec/cve-2023-34468-poc
PoC-Exploit für CVE-2023-34468 — RCE über H2 RUNSCRIPT in Apache NiFi <= 1.21.0
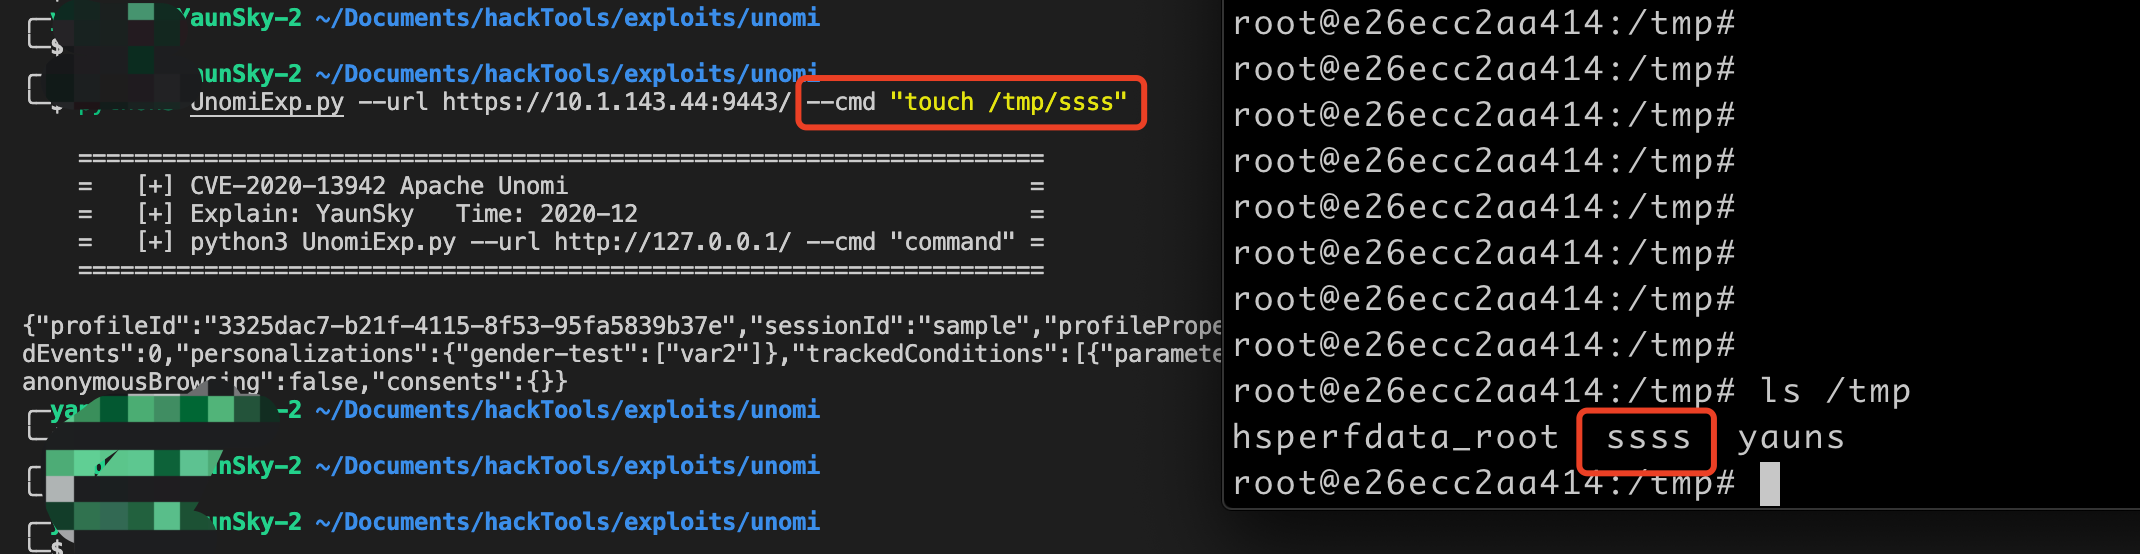 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi Schwachstelle für Remote-Code-Ausführung Skript getshell
 kukrimate/cve-2020-14372
Proof-of-Concept-Exploit und Analyse zu CVE-2020-14372, die die Umgehung von Secure Boot mittels bösartigem ACPI-SSDT demonstriert, um den…
 cckuailong/log4j_rce_cve-2021-44832
Proof-of-Concept-Exploit für Log4j 2.17.0 RCE (CVE-2021-44832) unter Verwendung von JNDI-Injection mit Bereitstellung einer schädlichen…
 agathanon/cve-2022-44268
Payload-Generator und Extraktor für CVE-2022-44268, geschrieben in Python.
 phlegmelm/crack12
Rooten eines ATOZEE P12 unter Android 14 mithilfe von CVE-2022-38694 — weil fastboot oem unlock Nein sagte, haben wir einen anderen Weg gefunden.
 sammwyy/cve-2022-33980-poc
POC für CVE-2022-33980 (Apache Commons Configuration RCE-Schwachstelle)
 alewong/webminrce-exp-cve-2019-15107-
Sicherheitslücke zur Remote-Codeausführung in Webmin
 nxploited/cve-2025-7340
HT Contact Form Widget für Elementor Page Builder und Gutenberg Blocks und Form Builder. <= 2.2.1 - Nicht authentifizierter willkürlicher Dateiupload
 r00thunter/log4shell
Generischer Scanner für Apache log4j RCE CVE-2021-44228
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz RMI-Deserialisierungs-POC
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638-Scanner & PoC-Toolkit
 akash7350/cve-2021-22204
Generieren Sie bösartige JPEG-Payloads, die ExifTool CVE-2021-22204 für die Ausführung beliebigen Codes ausnutzen, mit Unterstützung für…
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 Python-Exploit
 mavlevin/cve-2019-17424
RCE-Exploit für CVE-2019-17424 (nipper-ng 0.11.10)








