
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 drgreenthumb93/cve-2022-30190-follina
Proof-of-Concept-Exploit für CVE-2022-30190 (Follina-MSDT-Sicherheitslücke). Erzeugt ein schädliches Word-Dokument, das über das Microsoft Support…
 acheong08/cve-2025-55182-poc
Echte CVE-2025-55182 Erkennung und Exploit. Keine Bullshit-LLMs.
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js ist ein von Mozilla gepflegter, auf JavaScript basierender PDF-Viewer. Diese Schwachstelle erlaubt es Angreifern, unmittelbar nach dem Öffnen…
 learner330/fastjson-cve-2026-16723
Detaillierte CVE-2026-16723-Analyse und Exploit-Kit für Fastjson 1.2.83 RCE, das verwundbare Codepfade, die Generierung bösartiger…
 likekabin/cve-2018-0802_cve-2017-11882
Proof-of-Concept-Exploit-Generator für CVE-2017-11882 und CVE-2018-0802, der bösartige RTF-Dateien erstellt, um beliebige Befehle auf Zielsystemen…
 doudouhala/cve-2017-8464-exp-generator
Dieses Tool kann einen Exploit für CVE-2017-8486 generieren, es wurde mit Python entwickelt.
 ab0x90/cve-2021-44228_poc
Python-Proof-of-Concept für CVE-2021-44228 (Log4Shell), das die Ausnutzung über einen präparierten Java-Payload automatisiert, mit argparse-Optionen…
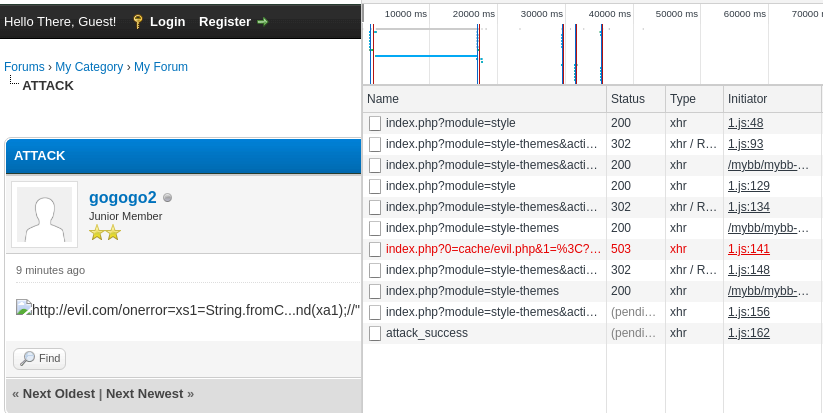 xiaopan233/mybb-xss_sql_rce-poc
Mybb assoziiert CVE-2021-27890 & CVE-2021-27889 mit RCE-poc.
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache Remote Code Execution (CVE-2021-42013) Mass Detection Tool: Der Apache HTTP Server ist ein quelloffener Webserver der Apache Software…
 kirinse/cve-2023-42115
Python-basierter Exploit- und Reverse-Shell-Payload-Generator für CVE-2023-42115 mit Scan- und Exploit-Modi sowie plattformübergreifender…
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
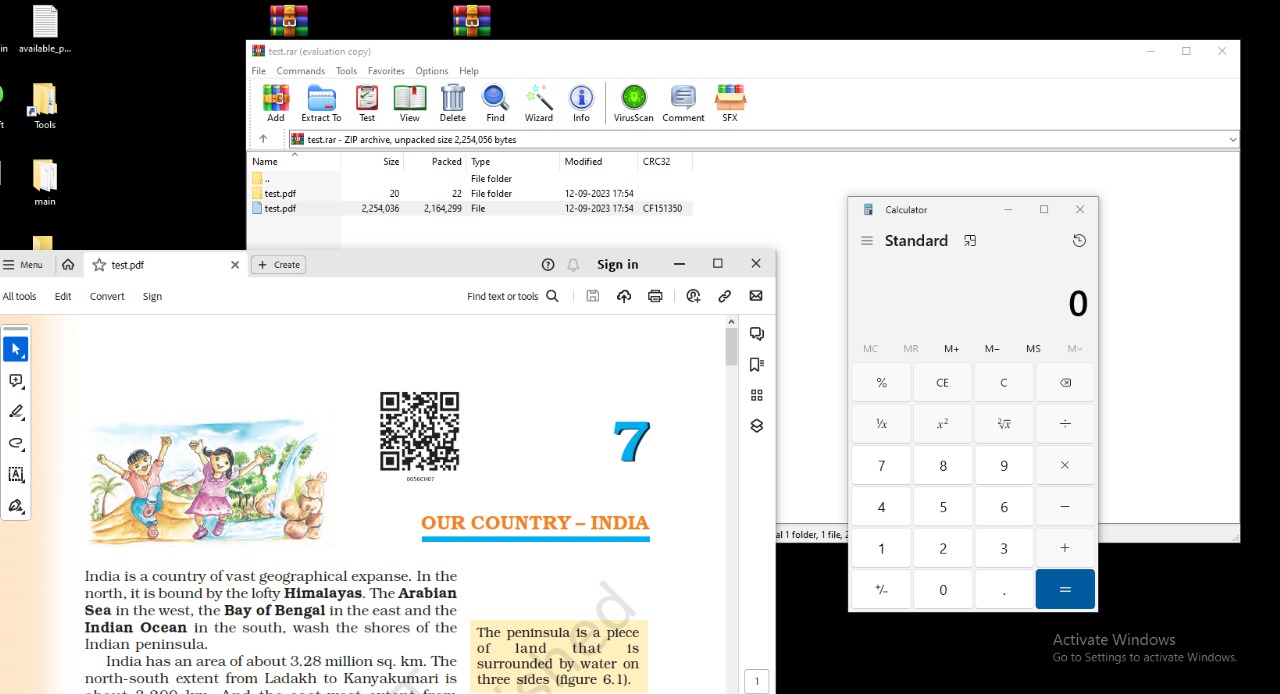 malwareman007/cve-2023-38831
CVE-2023-38831 WinRaR Exploit-Generator
 nu11secur1ty/vulnerable-pdf
Pädagogische PDF-Dateien, die clientseitige Exploitation-Techniken demonstrieren, einschließlich Rechnerausführung und Verzeichnisbrowsing, für…
 dr-iman/cve-2018-7600-drupal-0day-rce
Perl-basierter Remote-Codeausführungs-Exploit, der auf CVE-2018-7600 im Drupal-CMS abzielt und das Hochladen von Payloads sowie die Kompromittierung…
 marcourbano/cve-2021-44228
PoC für CVE-2021-44228.
 yasinyilmaz/vuln-chm-hijack
Potenzielle Ausführung von Schadcode durch CHM-Entführung (CVE-2019-9896)
 hydragyrum/evil-rmi-server
Ein bösartiger RMI-Server, der einen beliebigen Befehl ausführen kann. Kann für CVE-2021-44228 nützlich sein.
 0x7n6/cve-2022-24500
Eigenständiger Exploit für CVE-2022-24500, der Windows SMB angreift, Shellcode generiert und ausführt, um ein Reverse-Meterpreter-Payload zu liefern.








