
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 cyb3r-techie/pezor-docker
Mit Hilfe dieses Docker-Images können Sie einfach auf PEzor auf Ihrem System zugreifen!
 ycdxsb/cve-2020-0668
CVE-2020-0668-Exploit für Version < win10 v1903 und Version >= win10 v1903 zum Laufen bringen
 r3kind1e/log4shell-obfuscated-payloads-generator
Erstelle primär verschleierte oder sekundär verschleierte CVE-2021-44228 oder CVE-2021-45046 Payloads, um WAF-Erkennung zu umgehen.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie-Deserialisierung Remote-Codeausführung (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark Befehlsinjektion
 securelayer7/wordpresshell
Pre-Auth-RCE-PoC für CVE-2026-63030 / CVE-2026-60137 (WordPress-Core)
 bigsizeme/cve-2018-2893
Reverse-Shell-Generator
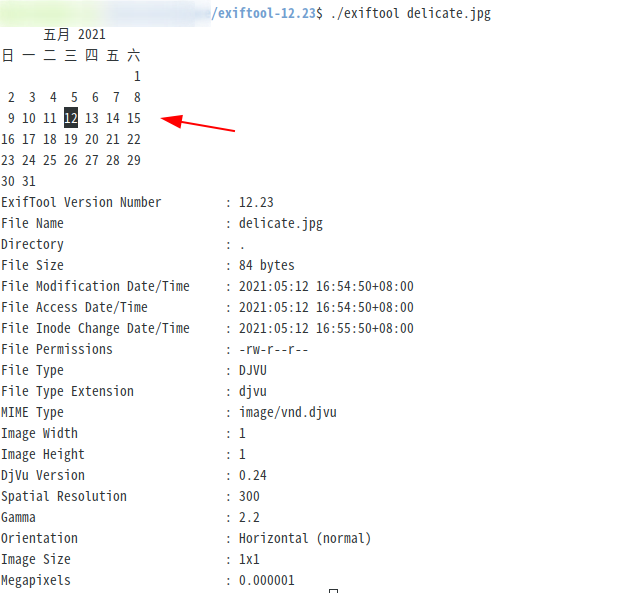 se162xg/cve-2021-22204
Sicherheitslücke in exiftool zur Ausführung beliebigen Codes
 iss4cf0ng/eden-rat
Ein Open-Source-Fernzugriffstool mit Linux-GUI, entwickelt in C# mit einem Python-Payload, vorgesehen für legitime Penetrationstests und…
 noxtal/follina
Alles über CVE-2022-30190, auch bekannt als Follina, eine RCE-Schwachstelle, die Microsoft Support Diagnostic Tools (MSDT) in Office-Anwendungen wie…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare Lokale Privilegienausweitung)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Fortgeschrittene LLM Red-Team-Forschungsplattform mit PAIR-Algorithmus und LLM-as-a-Judge-Bewertung
 vulnbe/burpsuite-copy-as-xmlhttprequest
BurpSuite-Erweiterung, die HTTP-Anfragen in JavaScript-XMLHttpRequest-Code umwandelt, für optimierte XSS-Konzeptnachweis-Generierung und…
 youcannotseemeagain/cve-2023-22515_rce
Confluence-Backend-RCE
 0x00-0x00/-cve-2017-9805
Exploit-Skript für Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
java web komprimierte Dateien Sicherheit Schwachstellen
 lanzt/cve-2020-14321
Authentifizierter Exploit für Moodle 3.9, der Lehrerberechtigungen auf Manager-Rolle eskaliert und Remote-Code-Ausführung durch bösartigen…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 ist eine Schwachstelle im Spring Cloud Function Framework für Java, die Remote-Code-Ausführung ermöglicht. Dieses Python-Skript…








