
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 securityward/mousejack
Alle Details und Schritte, die zur Durchführung von taktischem Mousejacking mit Autojack erforderlich sind.
 doyensec/cve-2022-39299_poc_generator
Ein einfacher CVE-2022-39299 PoC-Exploit-Generator, um die Authentifizierung in SAML-SSO-Integrationen mit anfälligen Versionen von passport-saml zu…
 samdecrock/node-cve-2018-4407
Node.js PoC Exploit-Code für CVE-2018-4407
 r00k5a58/pyc2
Einfacher c2, in Python geschrieben, um Sicherheitskonzepte zu demonstrieren
 cybertechajju/cve-2025-55184-poc-expolit
Professionelles Denial-of-Service (DoS)-Exploitation-Framework für CVE-2025-55184, das auf React Server Components abzielt. Bietet 8 Angriffsmodi,…
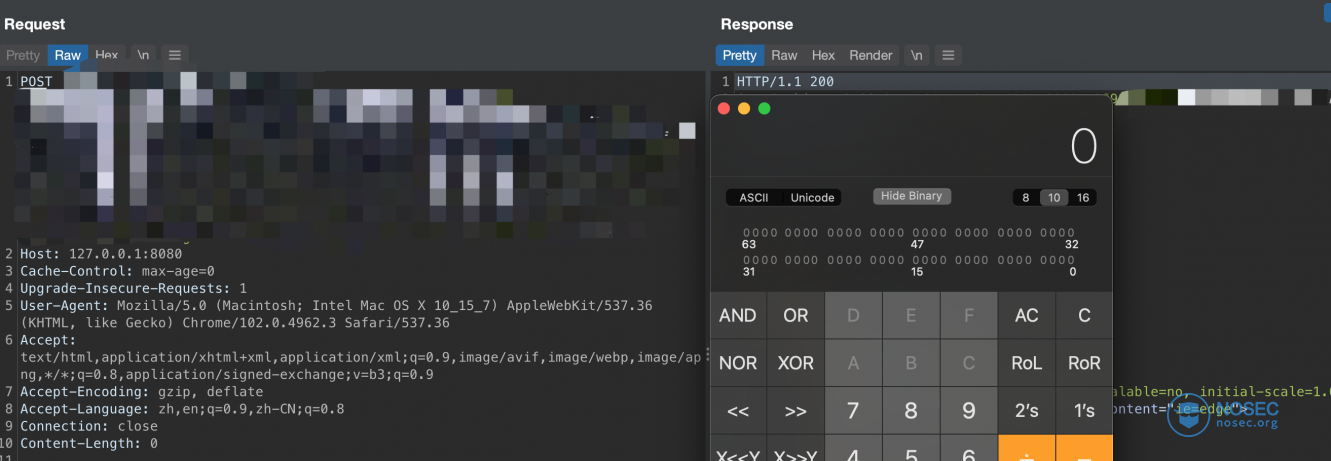 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE – ein RCE-One-Click-Exploit, vergleichbar mit dem nuklearen Schwachstellen-Exploit von Apache Log4j2.
 whereisr0da/cve-2018-8414-poc
Einfacher PoC der CVE-2018-8414 Windows Package Setting RCE-Schwachstelle
 fallen-angel-systems/fas-judgement-oss
Open-Source-Konsole für Prompt-Injection-Angriffe. Testen Sie die KI-Sicherheit, indem Sie kategorisierte Angriffe auf beliebige Endpunkte abfeuern.
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway RCE-Schwachstellen-PoC, der auf der Befehlsausführung basiert und eine Reverse-Shell-Funktion hinzufügt.
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) ist eine kürzlich entdeckte Zero-Day-Schwachstelle in Microsoft Office. Es handelt sich um eine Schwachstelle mit hohem…
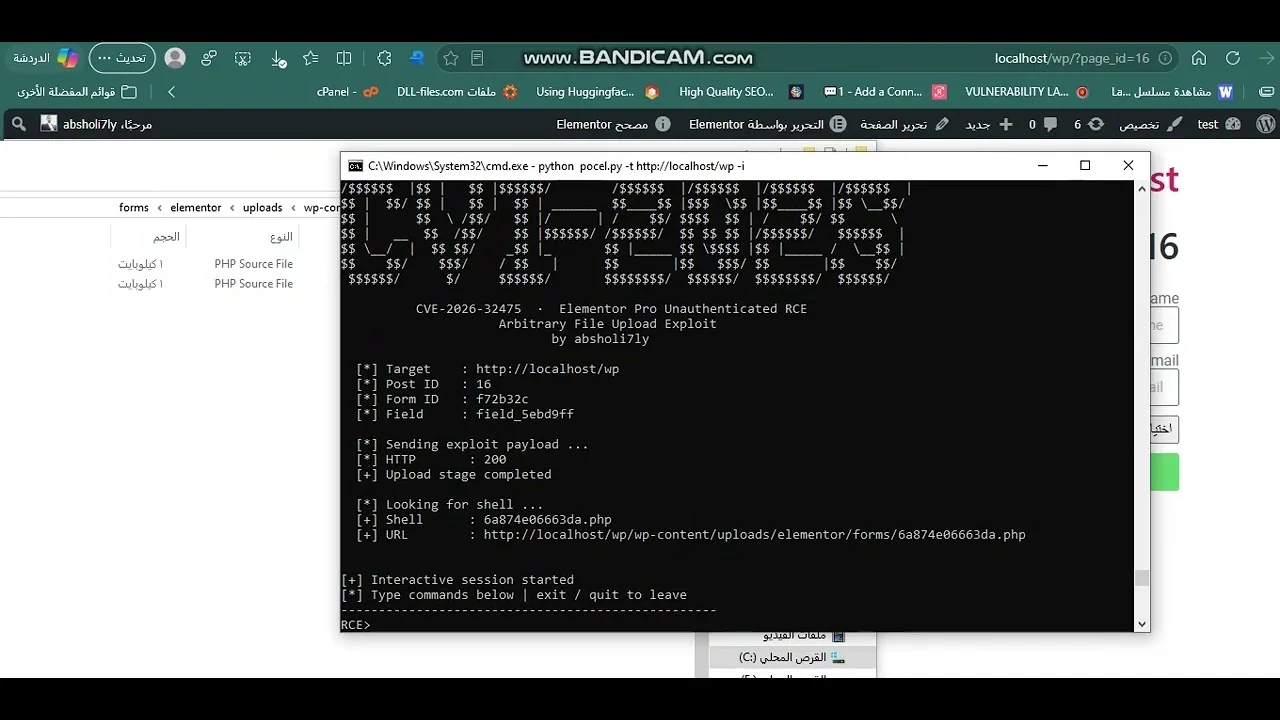 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Das Datei-Upload-Feld der Elementor-Pro-Formulare führt die Validierung und Dateiverarbeitung in zwei getrennten Schleifen mit…
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
ein CLI für flüchtiges Penetrationstesting
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Exploit zum Auslösen von RCE für CVE-2018-16763 auf FuelCMS <= 1.4.1 und interaktive Shell.
 111ddea/cve-2018-2894
cve-2018-2894: Eine von anderen abweichende Ausnutzungsmethode.
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP








