
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 netw0rknoob/vulnclaw
Auf Basis von KI-Agenten + MCP-Toolchain + Penetration-Skill-Orchestrierung, in Kombination mit großen Sprachmodellen, natürliche Spracheingabe →…
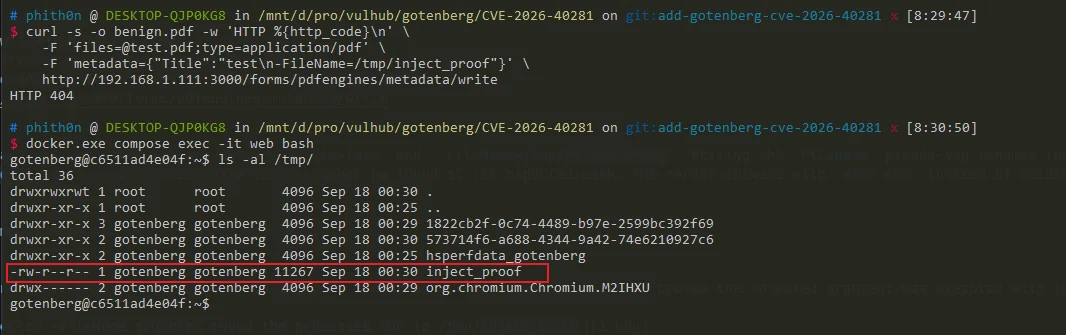 rabakuku/cve-2026-40281
Python-PoC für CVE-2026-40281, eine ExifTool-Argumentinjektion im PDF-Metadaten-Schreibendpunkt von Gotenberg, die Dateimanipulation und…
 hackfutsecroot/-gotenberg-rce-chain
Python-Exploit-Kette für Gotenberg CVE-2026-42589 und CVE-2026-40281: erkennt anfällige Instanzen, injiziert Metadaten-Payloads und platziert Reverse…
 hackfutsecroot/cve-2026-87902
Python-Massenscanner und Exploit für CVE-2026-87902, eine nicht authentifizierte WordPress-Core-LFI in get_page_template(), eskaliert zu RCE über die…
 chu0119/vc-strike
Autorisierte Pentest-Suite für VMware vCenter CVE-2026-59310 (nicht authentifizierte root-RCE über rsyslog-Pfadtraversierung) und CVE-2026-59309…
 fl0ydsec/cve-2026-15989
Massenscanner und Exploit für CVE-2026-15989, die unauthentifizierte Rechteausweitung in Super Forms <= 6.3.316, die über den role-Parameter…
 overgrowncarrot1/penpot-rce
Penpot <2.15.0 ermöglicht nicht authentifizierte RCE CVE-2026-45805
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
 murrez/cve-2026-96349
Python-PoC und Massen-Exploit-Tool für CVE-2026-96349, eine nicht authentifizierte RCE im WordPress-Plugin SiteSkite ≤2.1.8 über API-Key-Autologin…
 1xpwn/cve-2026-16723
Eine kritische Schwachstelle, die die Fastjson-Versionen 1.2.68 – 1.2.83 betrifft.
 albert-y1n/pismith
PISmith: Reinforcement-Learning-basiertes Red Teaming für Prompt-Injection-Abwehrmaßnahmen
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 Lokale Rechteausweitung über lokales Admin-Token-Leck und file:// beliebiges Dateischreiben (CVE-2026-34990)
 tylous/sourcepoint
Polymorpher C2-Profilgenerator für Cobalt Strike, der die Erstellung von ausweichenden Beacon-Konfigurationen mit randomisierten Optionen für HTTP,…
 wh02m1/cve-2026-78306
Proof-of-Concept zur Ausnutzung der DUML-Befehlsinjektion über Bluetooth bei DJI-Drohnen, das unauthentifizierte Befehle sendet, um Anmeldedaten…
 tonydelouvre/cve-2026-82901
GUI- und CLI-Massenscanner und Exploiter für CVE-2026-82901, einen nicht authentifizierten beliebigen Datei-Upload im WordPress-Plugin Ultra Addons…
 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Erkennungsartefakt-Generator für Citrix NetScaler CVE-2026-88771, der eine Pre-Auth-Befehlsinjektion ausnutzt, um Remote-Code-Ausführung gegen ADC-…
 murrez/cve-2026-82384
Python-PoC für CVE-2026-82384: erkennt und nutzt unauthentifizierte XML-RPC-Java-Deserialisierung in Apache Roller 6.1.5 über ysoserial-Payloads aus,…








