
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 horizon3ai/cve-2026-22200
CVE-2026-22200: Beliebiger Dateilesevorgang + CNEXT RCE in osTicket
 lglznl/klaios
KLAIOS ist eine hybride Sicherheitsumgebung, die das offensive Toolkit von Kali Linux mit gehärteter VPN-Bunker-ähnlicher Isolation vereint – ergänzt…
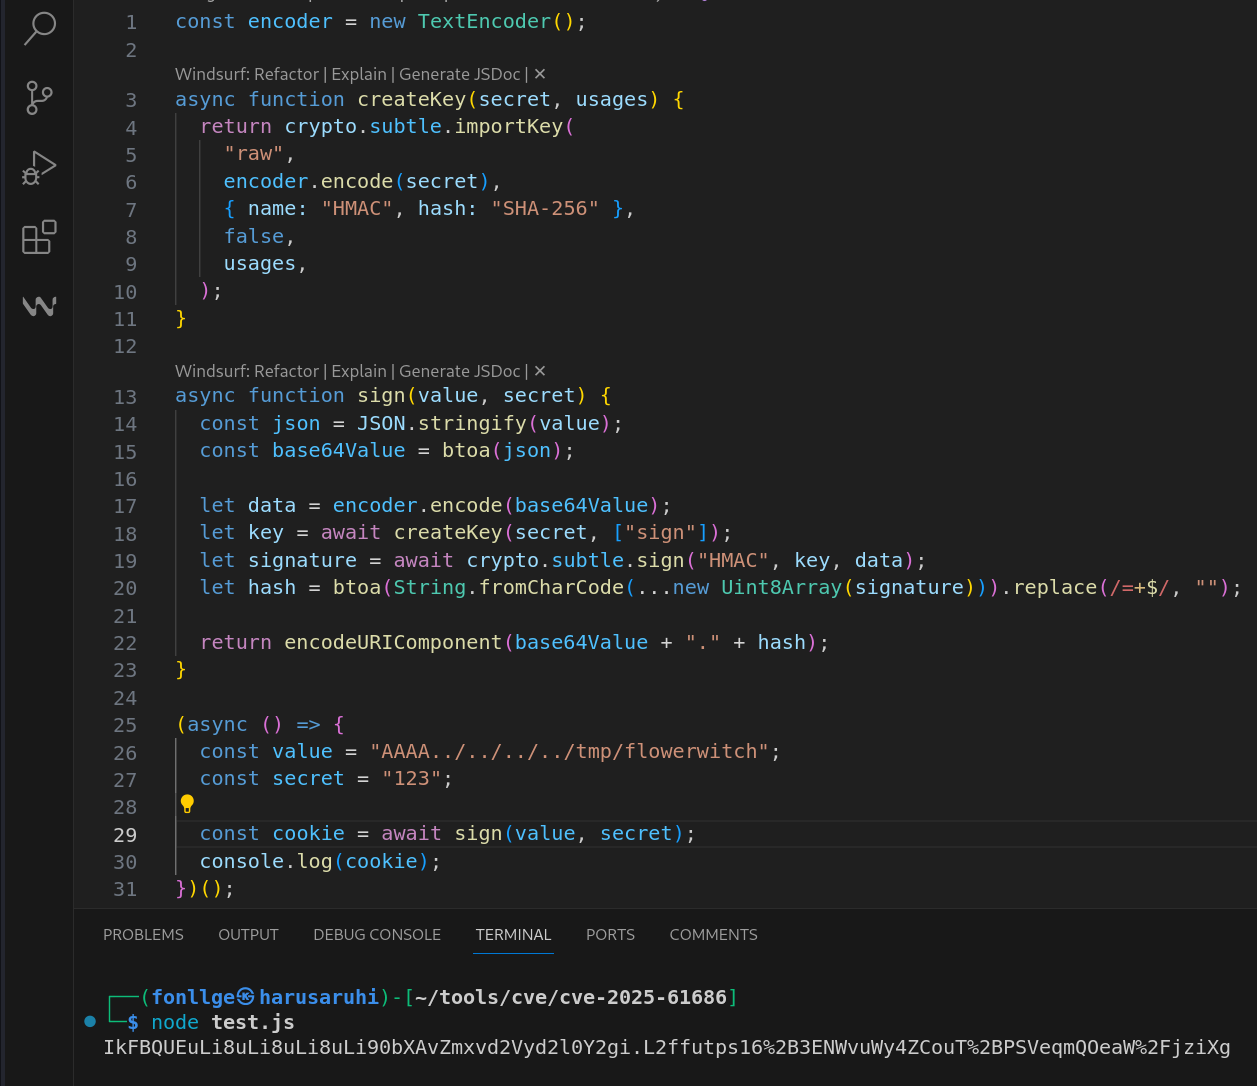 flowerwitch/cve-2025-61686_docker
Dockerfile und PoC zur Reproduktion von CVE-2025-61686
 afifudinmtop/cve-2021-21425
Python-Exploit für CVE-2021-21425, der eine Reverse-Shell-Payload gegen eine Ziel-IP ausführt, mit Anweisungen zum Einrichten eines Netcat-Listeners.
 otsmane-ahmed/sliver-tor-bridge
Tor-Transportbrücke für Sliver C2 - anonyme Befehls- und Kontrollinstanz
 shoshinmaster/cve-2025-24367
Authentifizierter Remote-Code-Execution-Exploit für die Cacti-Graph-Template-Schwachstelle, mit Reverse-Shell-Payload und Proxy-Unterstützung für…
 zx0cf1/shredder-rs
Eine hochpräzise x86_64 polymorphe Mutations-Engine, die sich auf Befehlsfragmentierung und Kontextbewahrung konzentriert.
 rezy-dev/cve-2018-11235
Exploit-PoC für CVE-2018-11235
 luemmelsec/cve-2025-59287---wsus-sccm-rce
Exploit für CVE-2025-59287, der eine Remote-Code-Ausführung auf WSUS/SCCM-Servern mit ysoserial-Payload-Integration für Penetrationstests ermöglicht.
 garux-sec/poc-react2shell-cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote-Codeausführung über eine React-basierte Anwendung demonstriert, um eine Reverse-Shell zu…
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard.
 0x13-bytezer0/cve-2024-21762
Erkennt und nutzt CVE-2024-21762 Pre-Authentication RCE in FortiGate SSL VPN aus, mit Basisvalidierung, automatischer Ausnutzung,…
 aristois913/cve-2025-31324
Proof-of-Concept 0day für SAP NetWeaver erstellt von ShinyHunters
 matesz44/cve-2009-2265
posix sh poc für CVE-2009-2265 (Abhängigkeiten: curl,msfvenom,uuidgen,tr)
 asim-qazi/rce-simplephpblog-biggiedroid
CVE-2025-15495 - Beliebiger Datei-Upload führt zu Remote-Code-Ausführung (RCE)
 rockydesigne/ssp-assignment-3-rceyoulater
Ein PoC für CVE-2023-46604, erstellt im Rahmen der SPS-Vorlesung für den Masterstudiengang Advanced Cyber Security an der UPB.
 tomkingori/xwiki-cve-2025-24893-exploit
Unauthentifizierter RCE-Exploit für XWiki CVE-2025-24893 per Groovy-Skript-Injektion








