
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 amis13/openam-clean
Sauberer Python/Java-PoC für CVE-2026-33439, der eine Java-Deserialisierungs-Gadget-Chain aufbaut, ein EvilTranslet kompiliert und eine…
 teovmp/cve-2026-33439
Pre-Auth-RCE-Exploit für OpenAM <=16.0.5 über Java-Deserialisierung des Parameters jato.clientSession, mit Comparator-Gadget-Chain und…
 duohnson/cve-2026-33439-poc
Eine Schwachstelle für Remote-Codeausführung vor der Authentifizierung, die OpenIdentityPlatform OpenAM in Versionen gleich oder früher als 16.0.5…
 wgpsec/aboutsecurity
Alles für Pentest. | Eine Wissensdatenbank für Penetrationstests, die Sicherheitsmethodiken in einem für KI-Agenten ausführbaren Format festhält.
 hackfutsecroot/-gotenberg-rce-chain
Python-Exploit-Kette für Gotenberg CVE-2026-42589 und CVE-2026-40281: erkennt anfällige Instanzen, injiziert Metadaten-Payloads und platziert Reverse…
 lowlevelsec/reflected-xss-bludit-cve-2026-41456
Implementierung verschiedener Cross-Site-Scripting-Payloads zur Ausnutzung von CVE-2026-41456
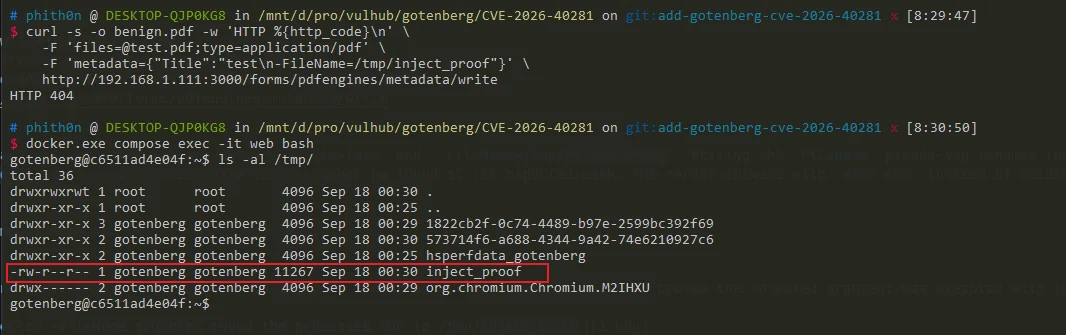 rabakuku/cve-2026-40281
Python-PoC für CVE-2026-40281, eine ExifTool-Argumentinjektion im PDF-Metadaten-Schreibendpunkt von Gotenberg, die Dateimanipulation und…
 lenard-bidaas/cve-2026-38903
Proof-of-concept server demonstrating CVE-2026-38903: unauthenticated HTML injection in Alertus Desktop Alert via DSA certificate validation bypass,…
 undefinedcs/cve-2026-38751-exploit
Python-Version von b0ySie7e/OpenSTAManager-RCE-Exploit-CVE-2026-38751, einem Rust-basierten POC
 overgrowncarrot1/penpot-rce
Penpot <2.15.0 ermöglicht nicht authentifizierte RCE CVE-2026-45805
 hackzuoji/freeswitch-cve-2026-116779-poc
Erkennungs- und Exploitation-Toolkit für die FreeSWITCH-SIP-MESSAGE-Befehlsinjektion (CVE-2026-116779), mit API-Ausführung, DNS-OAST-Shell-Ausgabe,…
 personne-lambda/cve-2026-5562-exploit
Python-Proof-of-Concept-Skript, das eine manipulierte PUT-Anfrage an einen Kafka-UI-testexecutions-Endpunkt sendet, um die Exposition gegenüber…
 elitexspam/def4cer
Eine sichere Version des Exploits CVE-2026-53787 für den Datei-Upload des Amasty Order Attribute, mit der Änderung des Datei-Uploads von txt zu html.
 do4choo/cve-2026-5054_nomachine_lpe
Writeup und Python-PoC für CVE-2026-5054, eine lokale Rechteausweitung mit SUID-root über NoMachine nxexec mittels KRB5CCNAME-Polyglot-ccache, der…
 n3chik/cve-2026-63765
Python-PoC für CVE-2026-63765: nutzt den unauthentifizierten ActiveStorage-Direktupload in Chatwoot < 4.16.0 aus, um beliebige Dateien zu schreiben…
 githu836/poc-for-cve-2026-63030
Python-PoC, der eine WordPress-Preauth-RCE-Kette ausnutzt (CVE-2026-63030 Route Confusion + CVE-2026-60137 SQLi), um Admins zu erstellen, Benutzer…
 chu0119/vc-strike
Autorisierte Pentest-Suite für VMware vCenter CVE-2026-59310 (nicht authentifizierte root-RCE über rsyslog-Pfadtraversierung) und CVE-2026-59309…
 vpxuser/cve-2026-59310
Python-PoC für CVE-2026-59310: nutzt den rsyslog-Path-Traversal in vCenter aus, um Dateien zu schreiben und Befehle als root über cron auszuführen,…








