

Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.
Das Schweizer Taschenmesser für Android.
Ein All-in-One-Hacking-Tool, geschrieben in Python, um Android-Geräte mithilfe von ADB, scrcpy, Nmap und Metasploit-Framework remote zu übernehmen.


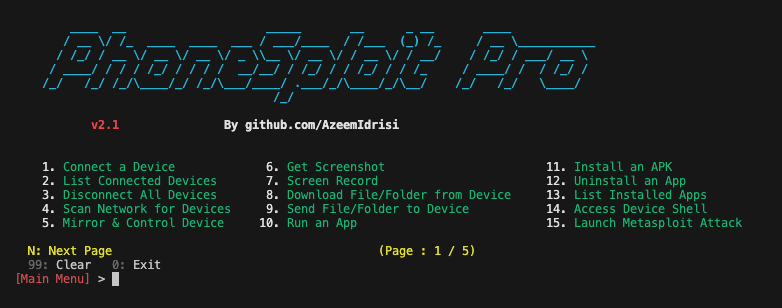
Verbinde dich über USB oder Wi‑Fi, dann steuere das Gerät, extrahiere Daten, streame Kamera und Mikrofon, verwalte Apps und automatisiere eine vollständige Metasploit-Kompromittierung – alles über ein einziges Menü.
Du musst keine Befehle und Argumente mehr auswendig lernen, PhoneSploit Pro erledigt das für dich. Wähle eine Nummer und führe sie aus.
| Funktion | Beschreibung |
|---|---|
| Gerät verbinden | Verbinde dich remote über ADB mit einem Gerät. |
| Verbundene Geräte auflisten | Zeige alle Geräte an, die derzeit mit ADB verbunden sind. |
| Alle Geräte trennen | Trenne jede ADB-Sitzung. |
| Multi-Geräte-Auswahl | Wenn mehrere ADB-Geräte verbunden sind (USB oder Netzwerk), wähle aus, welches Gerät für die Sitzung verwendet werden soll (ANDROID_SERIAL). |
| ADB-Server stoppen | Stoppe den ADB-Serverprozess. |
| ADB-Server neu starten | Starte den ADB-Serverprozess neu. |
| Auf Geräte-Shell zugreifen | Öffne eine interaktive Shell auf dem verbundenen Gerät. |
| Keycodes | Sende Keycodes, um das Gerät remote zu steuern. |
| Gerät entsperren | Schalte den Bildschirm ein, wische nach oben und gib bei Bedarf ein Passwort ein. |
| Gerät sperren | Sperre das Gerät. |
| Neustart / Reboot | Starte das Gerät neu oder reboote es in System, Recovery, Bootloader oder Fastboot. |


