
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
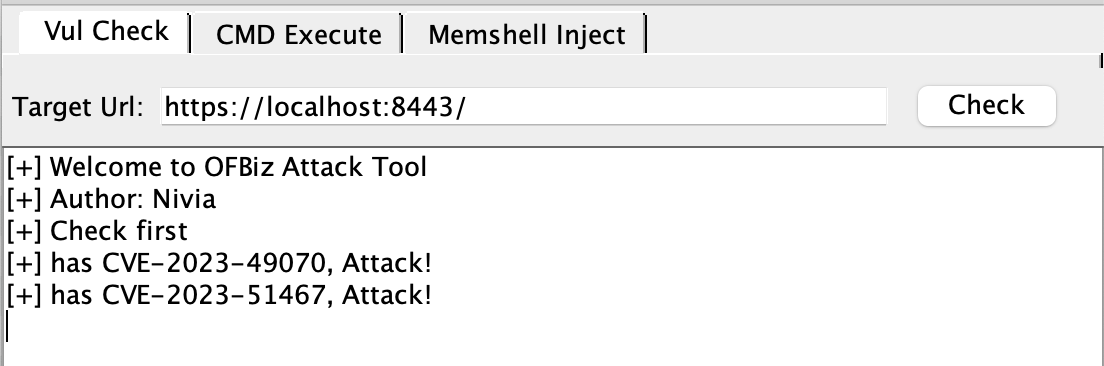
 d0g3-8bit/ofbiz-attack
Ein Werkzeug für CVE-2023-49070/CVE-2023-51467 Angriff
 xcanwin/cve-2025-55182-react-rce
[Exploit] Weltweit erster EXP für CVE-2025-55182 React Server RCE-Schwachstelle, der auf RSC-Funktion basiert und WAF-Erkennung umgeht.
 dust-life/cve-2019-18935-memshell
C++-Memshell-DLL-Generator für CVE-2019-18935, der die Bereitstellung von In-Memory-Web-Shells über die Telerik-UI-Deserialisierung mit Assembly.Load…
 kerlingcode/cve-2019-2725
CVE-2019-2725 bypass pocscan und exp
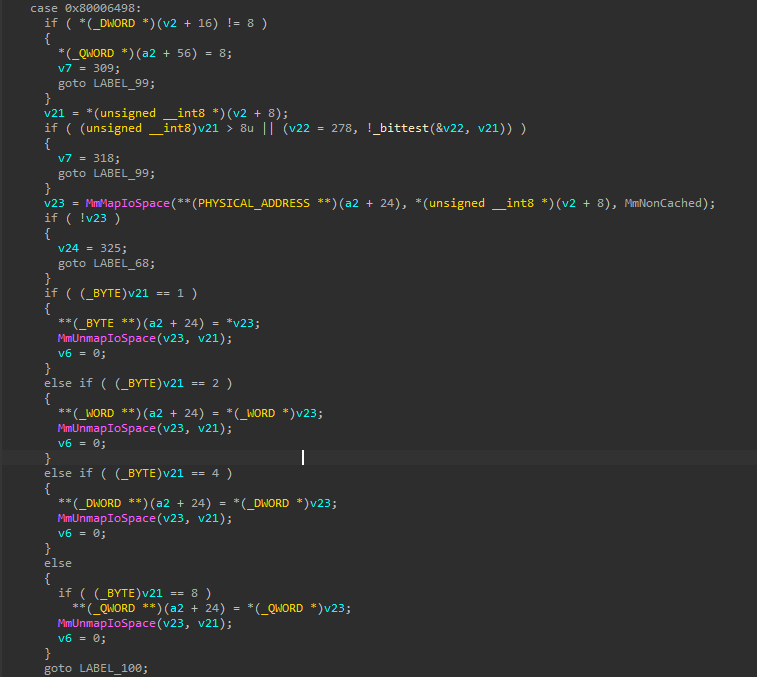 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys Privilege Escalation Exploit - uneingeschränkter IOCTL-Zugriff auf physischen Speicher über MmMapIoSpace
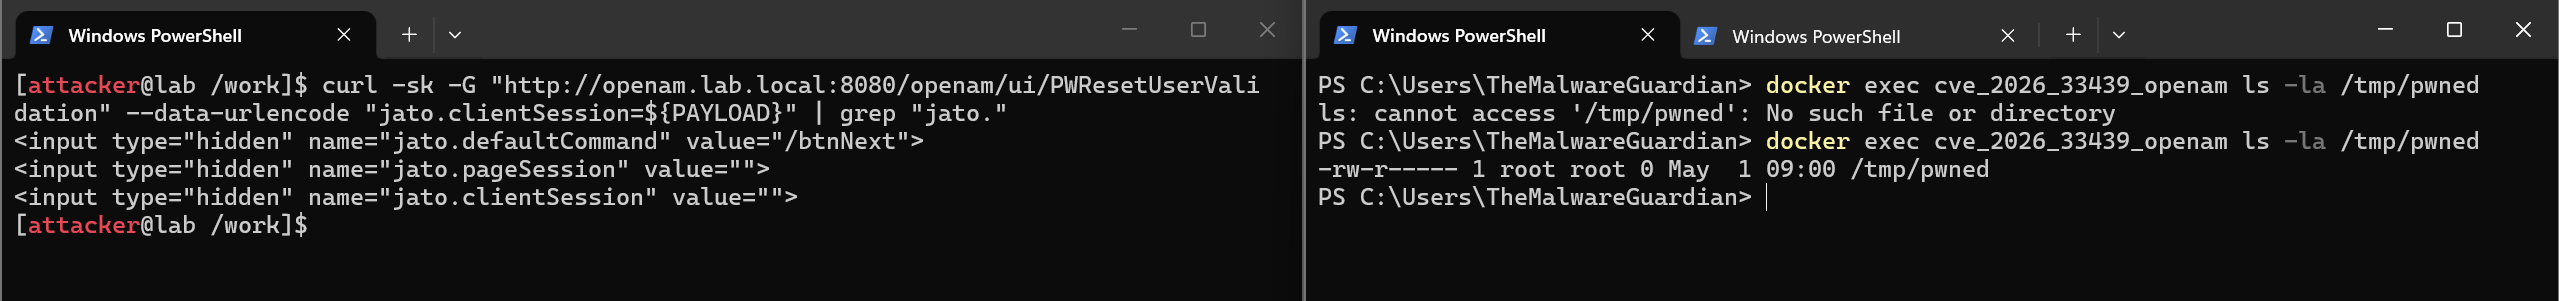 themalwareguardian/cve-2026-33439
Erste öffentlich geteilte Exploit-Implementierung für CVE-2026-33439 (OpenAM Pre-Auth-RCE über jato.clientSession-Deserialisierung).
 an5i/cve-2025-63888-exploit
Sicherheitsforschungstool zum Erkennen und Testen von CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
 alihzsec/cve-2025-55182
Kritischer RCE-Schwachstellenscanner für React Server Components (CVE-2025-55182). Automatisiertes Exploitation-Framework mit…
 magiczer0/weblogic_cve-2020-2883_poc
Proof of Concept für Weblogic CVE-2020-2883
 become-illusory/cve-2026-64560-a16
CVE-2026-64560-Toolkit: Go-Single-Binary-Toolchain + realme RMX5010 (A16, SM8750) Target-Port
 rootup/claude-poc
Claude Code Remote-Code-Ausführung
 mhaskar/cve-2019-20224
Der offizielle Exploit für Pandora v7.0NG Post-Auth Remote Code Execution CVE-2019-20224
 horizon3ai/ahsaycbs-auth-bypass-rce
Ein Proof-of-Concept-Exploit für CVE-2026-105133 und CVE-2026-105134, die AhsayCBS betreffen
 zjuicsr/deeptrap
Sicherheitsbenchmark zur Bewertung von OpenClaw-Agenten gegenüber gegnerischen Ausführungskontexten, einschließlich vergifteter Dateien, injizierter…
 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft-Defender-LPE-Exploit. Niedrigprivilegierte Benutzer erlangen NT AUTHORITY\SYSTEM 🔥 über Cloud Files API +…
 boreas37/cve-2026-32475-poc
# PoC für CVE-2026-32475: Elementor Pro <=4.2.1 nicht authentifizierter Datei-Upload zu RCE. Nur Stdlib-Python.
 jmousqueton/cve-2023-21716
POC : CVE-2023-21716 Microsoft Word RTF Heap-Korruption der Schriftarttabelle
 sirbugs/cve-2023-24488-poc
CVE-2023-24488 PoC








