
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/demoo1337/throttlestop
Privilege EscalationExploit-FrameworksSchwachstellenanalyseExploitationPayload-EntwicklungBinary-Exploitation
GitHubdemoo1337/throttlestop

ThrottleStop

CVE-2025-7771 ThrottleStop.sys Privilege Escalation Exploit - uneingeschränkter IOCTL-Zugriff auf physischen Speicher über MmMapIoSpace

Repository anzeigen
10196vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-7771 – ThrottleStop.sys Privilege Escalation

CVE-2025-7771 | CVSS 8.7 | Lokale Rechteausweitung

Übersicht

ThrottleStop.sys stellt uneingeschränkte IOCTL-Schnittstellen bereit, die über MmMapIoSpace beliebigen physischen Speicherzugriff ermöglichen. Dies ermöglicht eine lokale Rechteausweitung durch Patchen des Kernel-Speichers und Ausführen von beliebigem Code im Ring-0-Kontext.

Betroffene Komponente: ThrottleStop.sys (TechPowerUp)
Schwachstellentyp: Exponierter IOCTL mit unzureichender Zugriffskontrolle (CWE-782)
Auswirkung: Lokale Rechteausweitung
Treiberstatus: Digital signiert, kompatibel mit Core Isolation

Technische Details

Angreifbare IOCTLs

IOCTLFunktion
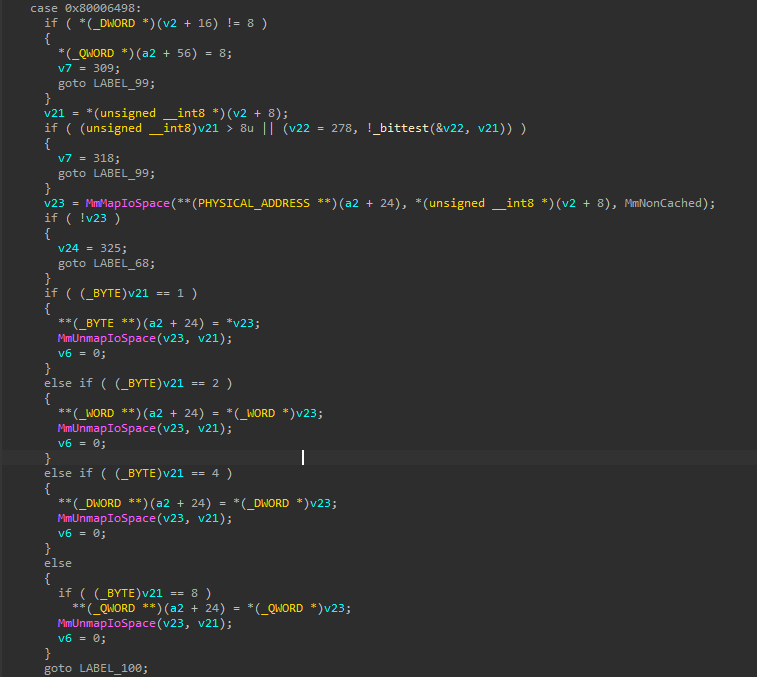
0x80006498Physischen Speicher lesen
0x8000649CPhysischen Speicher schreiben

Exploit-Methode

  1. Handle auf \\Device\\ThrottleStop öffnen
  2. DeviceIoControl mit den anfälligen IOCTLs verwenden
  3. Beliebigen physischen Speicher über MmMapIoSpace abbilden
  4. Kernel-Strukturen oder Funktionszeiger patchen
  5. Beliebigen Code im Kernel-Kontext ausführen

Proof of Concept

Diese Implementierung demonstriert die Ausnutzung der ThrottleStop.sys-Schwachstelle durch:

  • Erwerb des Treiber-Handles über CreateFileW
  • Prozessauflistung und -auswahl
  • Lese-/Schreiboperationen auf physischem Speicher mittels anfälliger IOCTLs
  • Vorlagenbasierte Speicheroperationen für verschiedene Datentypen
  • Pufferoperationen für größere Speicherbereiche

Kompilierung & Verwendung

Build

msbuild throttlestop.sln /p:Configuration=Release /p:Platform=x64

Treiberdienst einrichten

# Dienst erstellen
sc create ThrottleStop binPath= "C:\path\to\ThrottleStop.sys" type= kernel

# Dienst starten
sc start ThrottleStop

Ausführung

.\usermode\usermode.exe

Voraussetzungen: Administratorrechte, Visual Studio 2019/2022, ThrottleStop.sys-Treiberdienst

Code-Struktur

throttlestop/
├── usermode/
│   ├── Entry.cpp              # Hauptprogramm-Einstiegspunkt
│   ├── Driver/
│   │   └── Driver.h           # Implementierung der MemoryDriver-Klasse
│   └── usermode.vcxproj       # Visual Studio-Projektdatei
├── ThrottleStop.sys           # Anfälliges Treiberbinär
└── throttlestop.sln           # Projektmappendatei

Implementierungsdetails

  • MemoryDriver-Klasse: Treiberkommunikation und Speicheroperationen
  • IOCTL-Handler: 0x80006498 (Lesen), 0x8000649C (Schreiben)
  • Prozessauswahl: Automatische Prozessauflistung und -auswahl
  • Speicheroperationen: Vorlagenbasiertes Lesen/Schreiben mit Pufferunterstützung

Treiberzertifikate

Digitale Signaturen:

  • TechPowerUp LLC (SHA1)
  • Microsoft Windows Hardware Compatibility Publisher (SHA256)
  • TechPowerUp LLC (SHA1)

Sicherheitsimplikationen:

  • Der Treiber umgeht die Treibersignaturerzwingung (DSE)
  • Kompatibel mit Systemen mit aktiviertem Core Isolation
  • Von Windows als legitimer Hardwaretreiber vertrauenswürdig eingestuft
  • Keine Warnungen oder Blockaden wegen unsignierter Treiber

Abhilfemaßnahmen

  • Entfernen Sie ThrottleStop.sys, falls nicht benötigt
  • Blockieren Sie nicht signierte/unverifizierte Treiber
  • Aktivieren Sie die Kernel-Mode-Code-Integrität (KMCI)
  • Überwachen Sie den Zugriff auf \\Device\\ThrottleStop
  • Erkennen Sie DeviceIoControl-Aufrufe mit den IOCTL-Codes 0x80006498 und 0x8000649C

Referenzen

  • INCIBE-CERT-Beratung zu CVE-2025-7771
  • Kaspersky-Analyse der Ausnutzung von ThrottleStop.sys
  • Bewährte Methoden für die Treibersicherheit von Microsoft

Analysebilder

IOCTL-Handler-Analyse

Physischen Speicher lesen (0x80006498) IDA-Analyse - Lese-IOCTL

Physischen Speicher schreiben (0x8000649C) IDA-Analyse - Schreib-IOCTL

Diese Screenshots zeigen die anfälligen IOCTL-Handler in ThrottleStop.sys, die uneingeschränkten physischen Speicherzugriff über MmMapIoSpace ermöglichen.

Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungs- und defensiven Forschungszwecken. Jegliche unbefugte Nutzung zur Kompromittierung von Systemen ist illegal und untersagt. Nutzung auf eigene Gefahr nur in kontrollierten Umgebungen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




