
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
OFBiz-Attack — Ein Werkzeug für CVE-2023-49070/CVE-2023-51467 Angriff | Kitploit

Tools/GitHubGitHub/d0g3-8bit/ofbiz-attack
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlPayload-Entwicklung
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Ein Werkzeug für CVE-2023-49070/CVE-2023-51467 Angriff

Repository anzeigen
18131vor 2 JahrenNoch nicht geprüft
Teilen

OFBiz-Attack

Ein Tool für CVE-2023-49070/CVE-2023-51467 Angriff

Testumgebung

vulhub/ofbiz:18.12.09

Verwendung

Starten

java -jar OFBiz-Attack.jar

Es gibt drei Module:

  • Schwachstellenerkennung

    1

    Geben Sie einfach die Ziel-URL ein. Fügen Sie keine zusätzlichen Routen hinzu, da dies die spätere Nutzung der Module beeinträchtigen würde. Es werden nur HTTPS-Anfragen unterstützt. Die Laufzeit hängt von der Webserver-Leistung ab.

    Ändern Sie nach Abschluss der Überprüfung die URL nicht, da die späteren Module die URL aus diesem Feld beziehen.

  • Befehlsausführung

    Vor der Nutzung muss die Schwachstellenüberprüfung abgeschlossen sein. Es wird CVE-2023-51467 verwendet, um Befehle auszuführen, was auch die Rückmeldung erleichtert.

    2

    Bei Fehlschlag wird die Meldung "Not executed for security reason" zurückgegeben.

    Manche Befehle können nicht ausgeführt werden, weil (möglicherweise) in der Datei security.properties eine Blacklist festgelegt ist.

    3

    Dennoch ist eine Reverse-Shell möglich. Falls dieses Modul eine schlechte Erfahrung liefert, wechseln Sie bitte zum nächsten Modul.

  • Injizieren von Webshells in den Speicher

    ⚠️ Mit Vorsicht verwenden, der Schaden ist irreversibel.

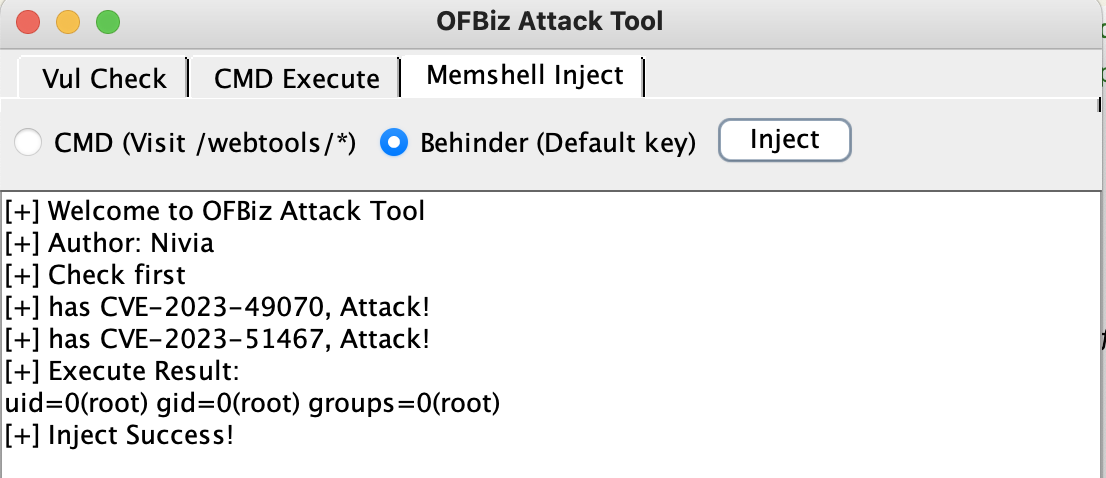
    Vor der Nutzung muss die Schwachstellenüberprüfung abgeschlossen sein. Es wird CVE-2023-49070 verwendet, um eine Webshell via Deserialisierung in den Speicher zu injizieren. Das Modul unterstützt das Injizieren von CMD/Behinder Webshells. Es kann grundsätzlich nur eine Art injiziert werden.
    4

    Verbinden mit Behinder, Standardpasswort, nicht vergessen, den abschließenden / anzuhängen.

    5

    Beide Webshell-Arten werden in den Filter von /webtool/* injiziert.

Schlussbemerkung

⚠️ Dieses Tool dient ausschließlich zu Lern- und Austauschzwecken. Verwenden Sie es nicht für illegale Aktivitäten.

Falls ein Modul eine schlechte Erfahrung verursacht hat, entschuldige ich mich dafür. Bitte geben Sie Vorschläge für das Tool, um es später zu verbessern. 🙏

Danke für die Nutzung.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





