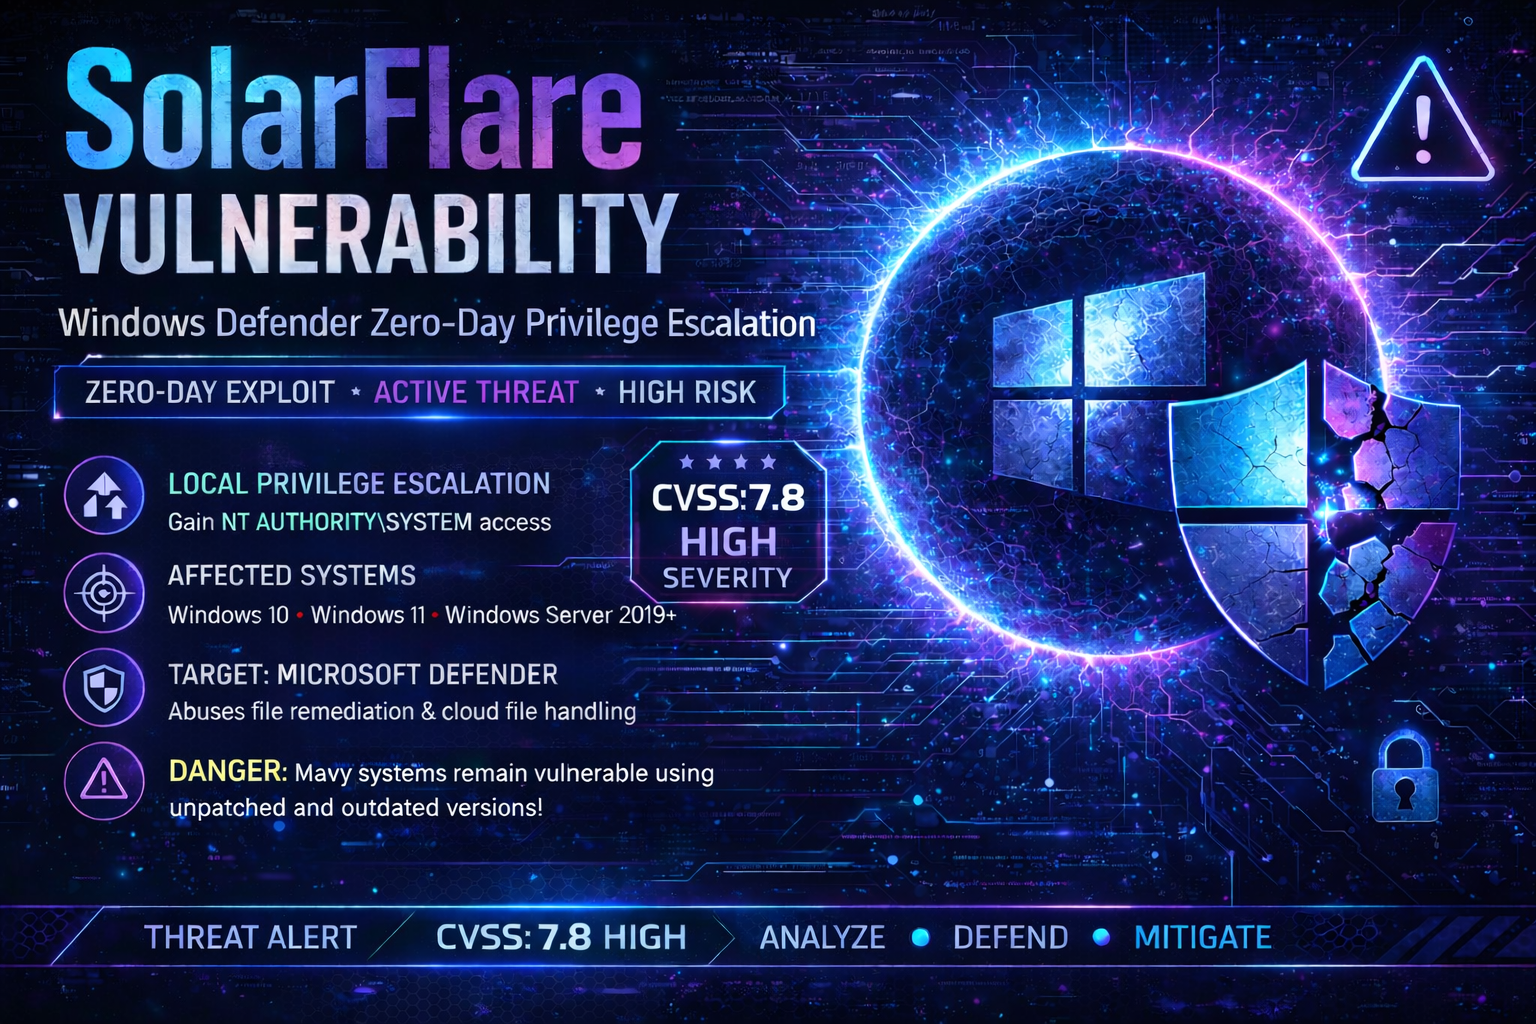
CVE-2026-41091 RedSun | Microsoft-Defender-LPE-Exploit. Niedrigprivilegierte Benutzer erlangen NT AUTHORITY\SYSTEM 🔥 über Cloud Files API + NTFS-Junction-Tricks. Zwingt Defender, schädliche Payloads mit SYSTEM-Rechten nach System32 zu schreiben. ⚠️ Aktiv in freier Wildbahn ausgenutzt. CVSS 7.8. Patch: Defender Engine 1.1.26040.8. 🛡️ Nur zu Bildungszwecken (PoC).



Dieses Tool wird ausschließlich zu Bildungszwecken und für autorisierte Penetrationstests bereitgestellt. Die Autoren und Mitwirkenden sind nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch diese Software verursacht wird. Die Nutzer sind allein dafür verantwortlich, sicherzustellen, dass sie vor dem Testen eine ausdrückliche schriftliche Genehmigung des Eigentümers des Zielsystems besitzen. Unbefugter Zugriff auf Computersysteme ist nach geltendem Bundes-, Landes- und internationalem Cyberkriminalitätsrecht illegal. Durch die Nutzung dieser Software erklären Sie sich damit einverstanden:
[!] WARNUNG: Schwachstellen zur Rechteausweitung in Active Directory stellen ein hohes Risiko für Unternehmensinfrastrukturen dar. Unbefugtes Testen ist strengstens untersagt.
Microsoft Defender Link-Following-Schwachstelle - Lokale Rechteausweitung zu NT AUTHORITY\SYSTEM
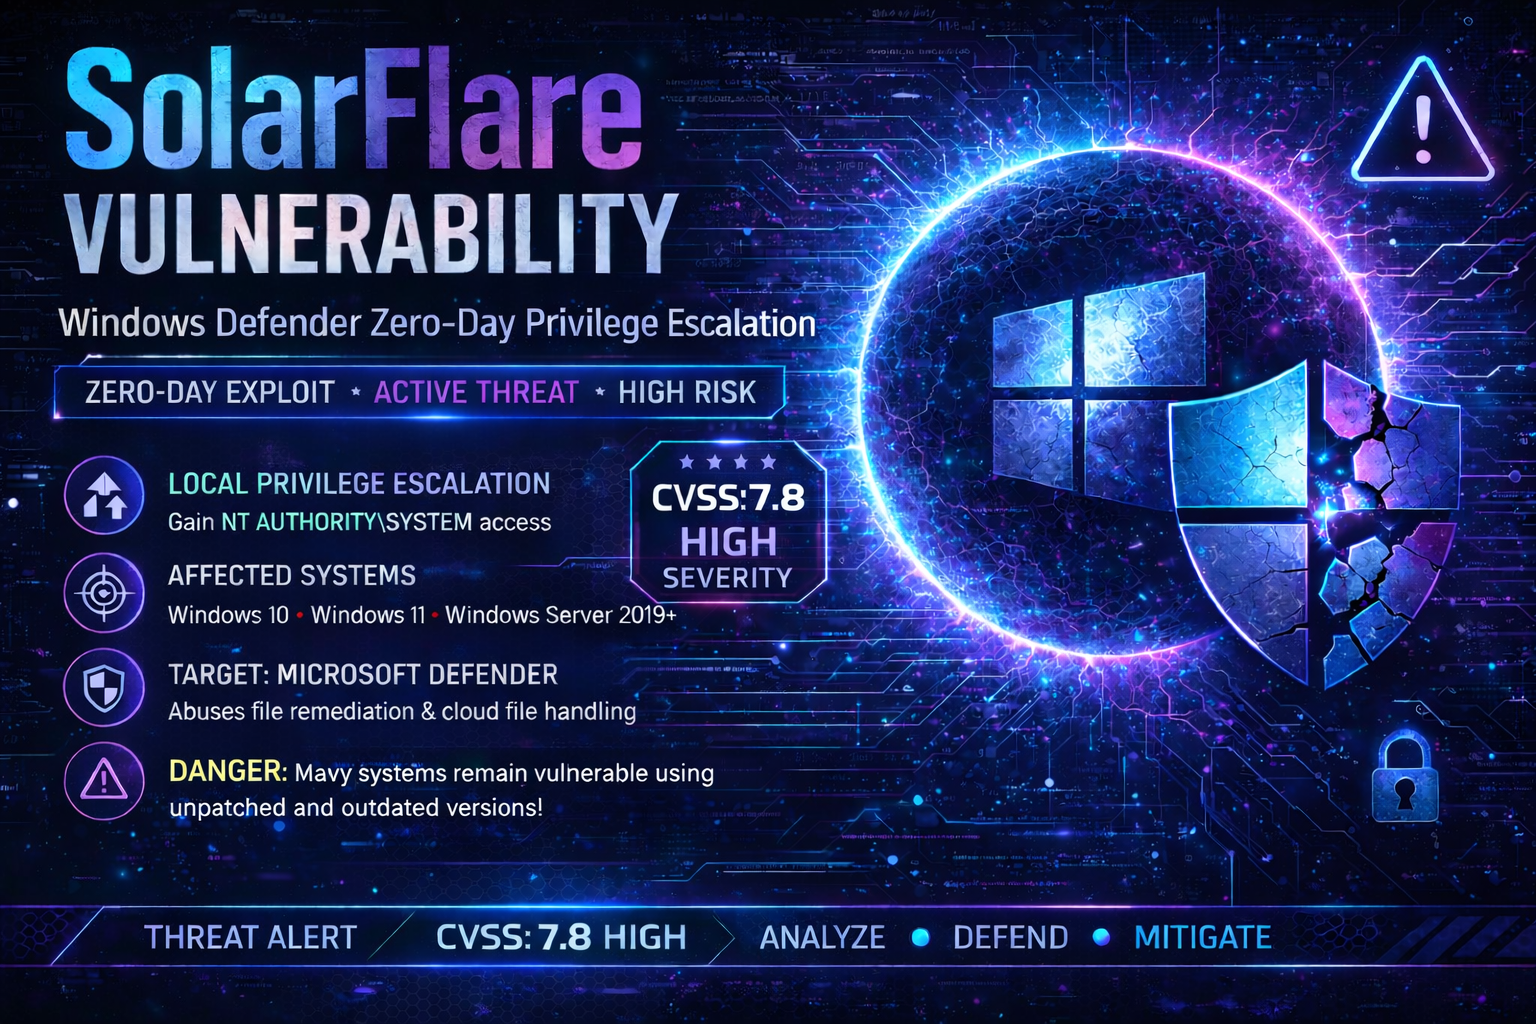
Dieses Repository enthält einen voll funktionsfähigen Proof of Concept (PoC)-Exploit für CVE-2026-41091, eine kritische Schwachstelle zur lokalen Rechteausweitung in Microsoft Defender (Microsoft Malware Protection Engine). Durch die Ausnutzung einer fehlerhaften Linkauflösung (CWE-59) kann ein authentifizierter Angreifer mit geringen Rechten NT AUTHORITY\SYSTEM-Rechte erlangen.
Die Schwachstelle, auch bekannt als „RedSun" oder „SolarFlare", ermöglicht es Angreifern, Microsoft Defender dazu zu verleiten, beliebige Dateien mit SYSTEM-Rechten an geschützte Systemspeicherorte zu schreiben, indem sie die Cloud Files API (CfAPI) und NTFS-Junction-Points verwenden.
Hinweis: Dieses Repository enthält zwei Versionen:
basic_poc.cpp- Vereinfachte Algorithmus-Demonstration (zu Bildungszwecken)full_poc.cpp- Vollständiger funktionsfähiger Exploit mit allen Funktionen
| Kategorie | Funktion | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| Ausnutzung | Lokale Rechteausweitung zu SYSTEM | [+] | [+] |
| Cloud Files API (CfAPI)-Integration | [-] | [+] | |
| Erstellung von Cloud-Platzhaltern | [-] | [+] | |
| NTFS-Junction-Umleitung | [~] | [+] | |
| COM-Dienstaktivierung | [-] | [+] | |
| Techniken | Batch-Oplock-Missbrauch | [+] | [+] |
| VSS-Snapshot-Erkennung | [+] | [+] | |
| EICAR-Trigger | [+] | [+] | |
| NTFS-Reparse-Point (Mount Point) | [+] | [+] | |
| Datei-Disposition (NtSetInformationFile) | [-] | [+] | |
| Named-Pipe-Sitzungs-ID-Erkennung | [-] | [+] | |
| Start der Konsolensitzung (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| SYSTEM-Verifizierung | [-] | [+] | |
| Ziel | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| Nur x64 | [+] | [+] | |
| Benutzerfreundlichkeit | Strukturiertes Logging | [~] | [+] |
| Fehlerbehandlung | [~] | [+] | |
| Zufällige Verzeichnisnamen | [+] | [+] | |
| Automatische Bereinigung | [~] | [+] | |
| Wiederholungslogik (NtCreateFile) | [-] | [+] |
| Attribut | Wert |
|---|---|
| CVE-ID | CVE-2026-41091 |
| CVSS-Score | 7.8 (Hoch) |
| CVSS-Vektor | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Angriffsvektor | Lokal |
| Erforderliche Berechtigungen | Niedrig |
| Benutzerinteraktion | Keine |
| Auswirkung | Codeausführung auf SYSTEM-Ebene |
| CISA KEV | [+] Ja (aktiv in freier Wildbahn ausgenutzt) |
| Patch verfügbar | Microsoft Malware Protection Engine 1.1.26040.8 |
| Produkt | Betroffene Versionen | Behobene Versionen |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |







