
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 jmousqueton/cve-2023-21716
POC : CVE-2023-21716 Microsoft Word RTF Heap-Korruption der Schriftarttabelle
 sirbugs/cve-2023-24488-poc
CVE-2023-24488 PoC
 0dayninja/cve-2021-24155.rb
WordPress Backup Guard Authentifizierter Remote-Code-Ausführungs-Exploit
 otsmane-ahmed/cve-2025-29384-poc
Proof-of-concept-Exploit für CVE-2025-29384, einen kritischen stack-basierten Pufferüberlauf in Tenda AC9-Routern. Enthält Python- und…
 lunbun/cve-2025-55188
Proof-of-Concept-Exploit für CVE-2025-55188, der willkürliches Dateischreiben in 7-Zip über einen Symlink-Pfad-Traversal demonstriert, mit Eskalation…
 ludovicpatho/cve-2022-0847_dirty-pipe
Aufgebohrter Dirty Pipe (CVE-2022-0847) PoC, der eine SUID-Binärdatei kapert, um eine Root-Shell zu starten. (und versucht auch die beschädigte…
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK Launcher – CVE-2026-43499 Linux-Kernel-rtmutex-Stack-UAF-Trigger für lokale Privilegieneskalation (GPLv3)
 ysrc/pil-rce-by-ghostbutt
Ausnutzung der Command-Execution-Schwachstelle im Python-PIL-Modul
 kartik2005221/cve-2025-58434-and-59528-poc
Modularer PoC für CVE-2025-58434 (Kontoübernahme) und CVE-2025-59528 (RCE) in Flowise. Automatisiert die vollständige Angriffskette vom nicht…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Proof of Concept für CVE-2025-13780
 gmh5225/driver-kaldereta
Unsignierter Kernel-Mode-Treiber, der Speichermodifikationen durchführt
 k4k4/cve-2021-40444-sample
CVE-2021-40444 Beispiel
 zz-socmap/cve-2021-22205
Gitlab CE/EE RCE Schwachstelle für nicht autorisierte Remote-Codeausführung POC && EXP CVE-2021-22205
 0p5cur/cve-2025-32462-poc
🔓 Lokaler Privilegien-Eskalations-PoC für CVE-2025-32462 (sudo -h Umgehung) – Root-Zugriff durch fehlkonfigurierte sudoers erlangen
 geniuszly/cve-2024-0582
Proof-of-Concept-Exploit für CVE-2024-0582, eine Schwachstelle im Linux-Kernel. Nutzt io_uring zur Puffermanipulation, KASLR-Leak und…
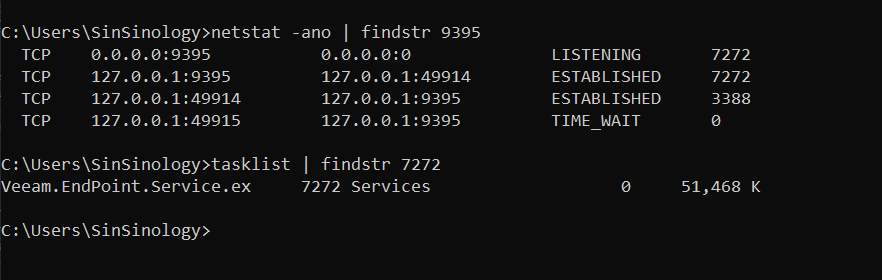 sinsinology/cve-2022-26503
Proof-of-Concept-Exploit für CVE-2022-26503, eine lokale Privilege-Escalation-Schwachstelle in Veeam Agent for Windows über .NET-Deserialisierung,…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, Doppel-Freigabe, Heap-Grooming, ROP, SKF-Fragmentierung, Windows-Exploit, Anti-Debug, Verschleierung, API-Hooking,…








