
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 00xglitch/bella
Bella ist ein reines Python-Post-Exploitation-Data-Mining-Tool und Remote-Administrationstool für macOS. 🍎💻
 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 mstxq17/cve-2020-1472
cve-2020-1472 Reproduktion und Ausnutzung sowie dessen Exploit
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 pointedsec/cve-2024-44541
Dieses Repository beschreibt eine SQL-Injection-Schwachstelle in Inventio Lite v4, einschließlich Exploit-Schritten und eines Python-Skripts zur…
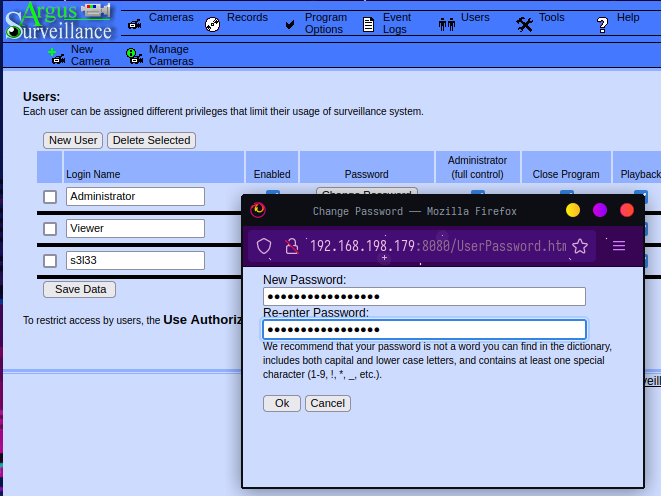 s3l33/cve-2022-25012
Aktualisierte Version dieses Skripts zur schwachen Passwortverschlüsselung
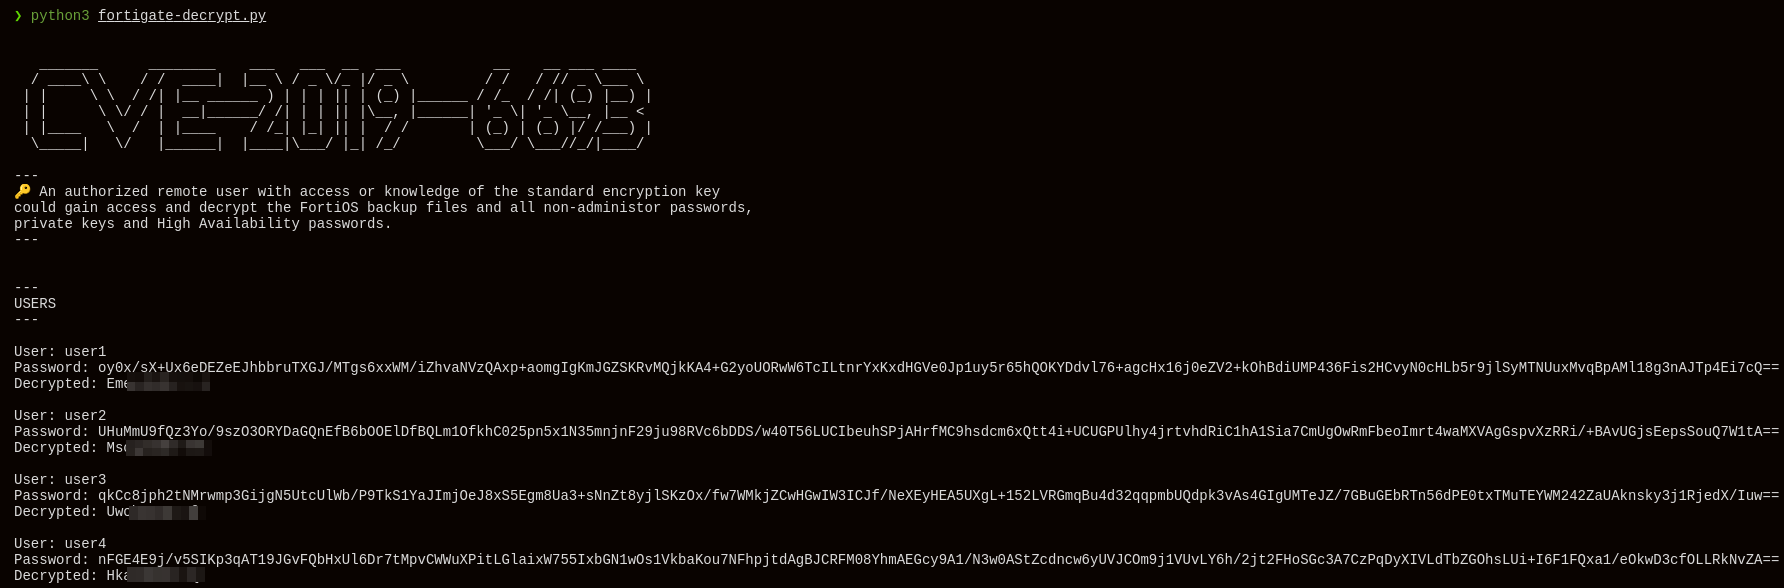 saladandonionrings/cve-2019-6693
Ein autorisierter Remote-Benutzer mit Zugriff auf bzw. Kenntnis des Standard-Verschlüsselungsschlüssels kann auf die FortiOS-Backup-Dateien und alle…
 tamim1089/hikvisionexploiter
HikvisionExploiter ist ein Python-basiertes Dienstprogramm, das entwickelt wurde, um die Ausnutzung und Verzeichniszugriffsprüfungen auf…
 und3sc0n0c1d0/bruteforce-to-keepass
Dieses Skript ergänzt die mit dem Tool keepass-password-dumper erzielten Ergebnisse bei der Ausnutzung der KeePass betreffenden…
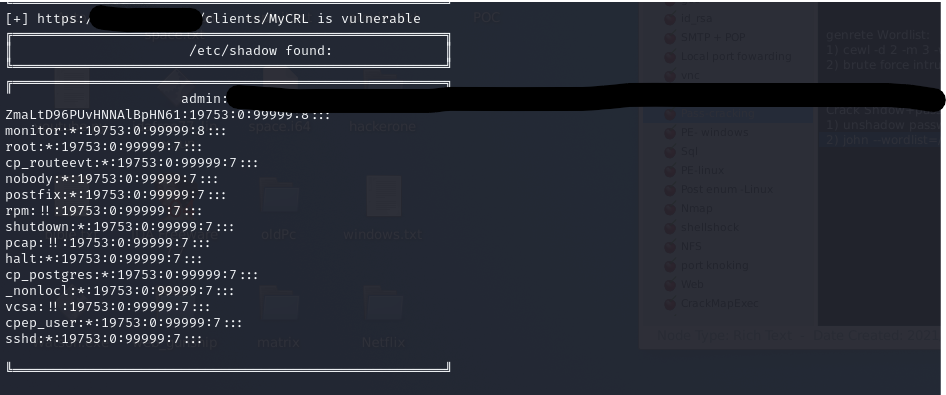 verylazytech/cve-2024-24919
PoC – CVE-2024–24919 – Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Nicht authentifizierte Pfad-Traversierung
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Eine technische Fallstudie und Exploit-Analyse der Authentication-Bypass-Schwachstelle in der TP-Link-TL-WR840N-Firmware (CVE-2018-12633).
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept-Exploit für CVE-2024-21413 unter Verwendung von Moniker Link in HTML-E-Mails, um eine SMB-Verbindung auszulösen und netNTLMv2-Hashes…
 z-bool/venom-jwt
Ein Tool zur Schwachstellenverifizierung und zum Schlüssel-Brute-Forcing für JWT-Penetrationstests. Es generiert Ergebnisse für FUZZ im Hinblick auf…
 z-jxy/keepass_dump
KeePass 2.X Dumper (CVE-2023-32784)
 cybersecuritist/cve-2024-21754-forti-rce
Exploit für CVE-2024-21754, der auf unzureichendes Passwort-Hashing in FortiOS und FortiProxy abzielt und privilegierten Angreifern ermöglicht,…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Offenlegung von NTLMv2-Hashes über .library-ms-Dateien








