

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815- — CVE-2024-44815 | Kitploit
Tools/GitHubGitHub/nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
Embedded-System-SicherheitPasswort-CrackingAufklärungSchwachstellenanalyseExploitationHardware-HackingHardware-SicherheitFirmware-Analyse
Teilen
GitHub
nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-

Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815-

CVE-2024-44815

Repository anzeigen
40vor 2 JahrenNoch nicht geprüft

Extrahieren von Benutzeranmeldedaten für Hathway-Router über SPI-Flash – CVE-2024-44815

Schwachstellenbeschreibung:

Während der Sicherheitsbewertung der Router-Firmware wurde festgestellt, dass die Router-Anmeldeinformationen sowohl für das Webportal als auch für den Wi-Fi-Zugangspunkt im Klartext im SPI-Flash-Speicher gespeichert sind. Ein Angreifer kann die Anmeldeinformationen extrahieren und missbrauchen.

Anbieter des Produkts: Hathway

Betroffenes Produkt: CM5100-511

Betroffene Version: 4.1.1.24

Schwachstellen-Score V3.1: 6.8 Mittel AV:P/AC:H/PR:N/UI:N/S:C/C:H/I:N/A:H

Proof of Concept:

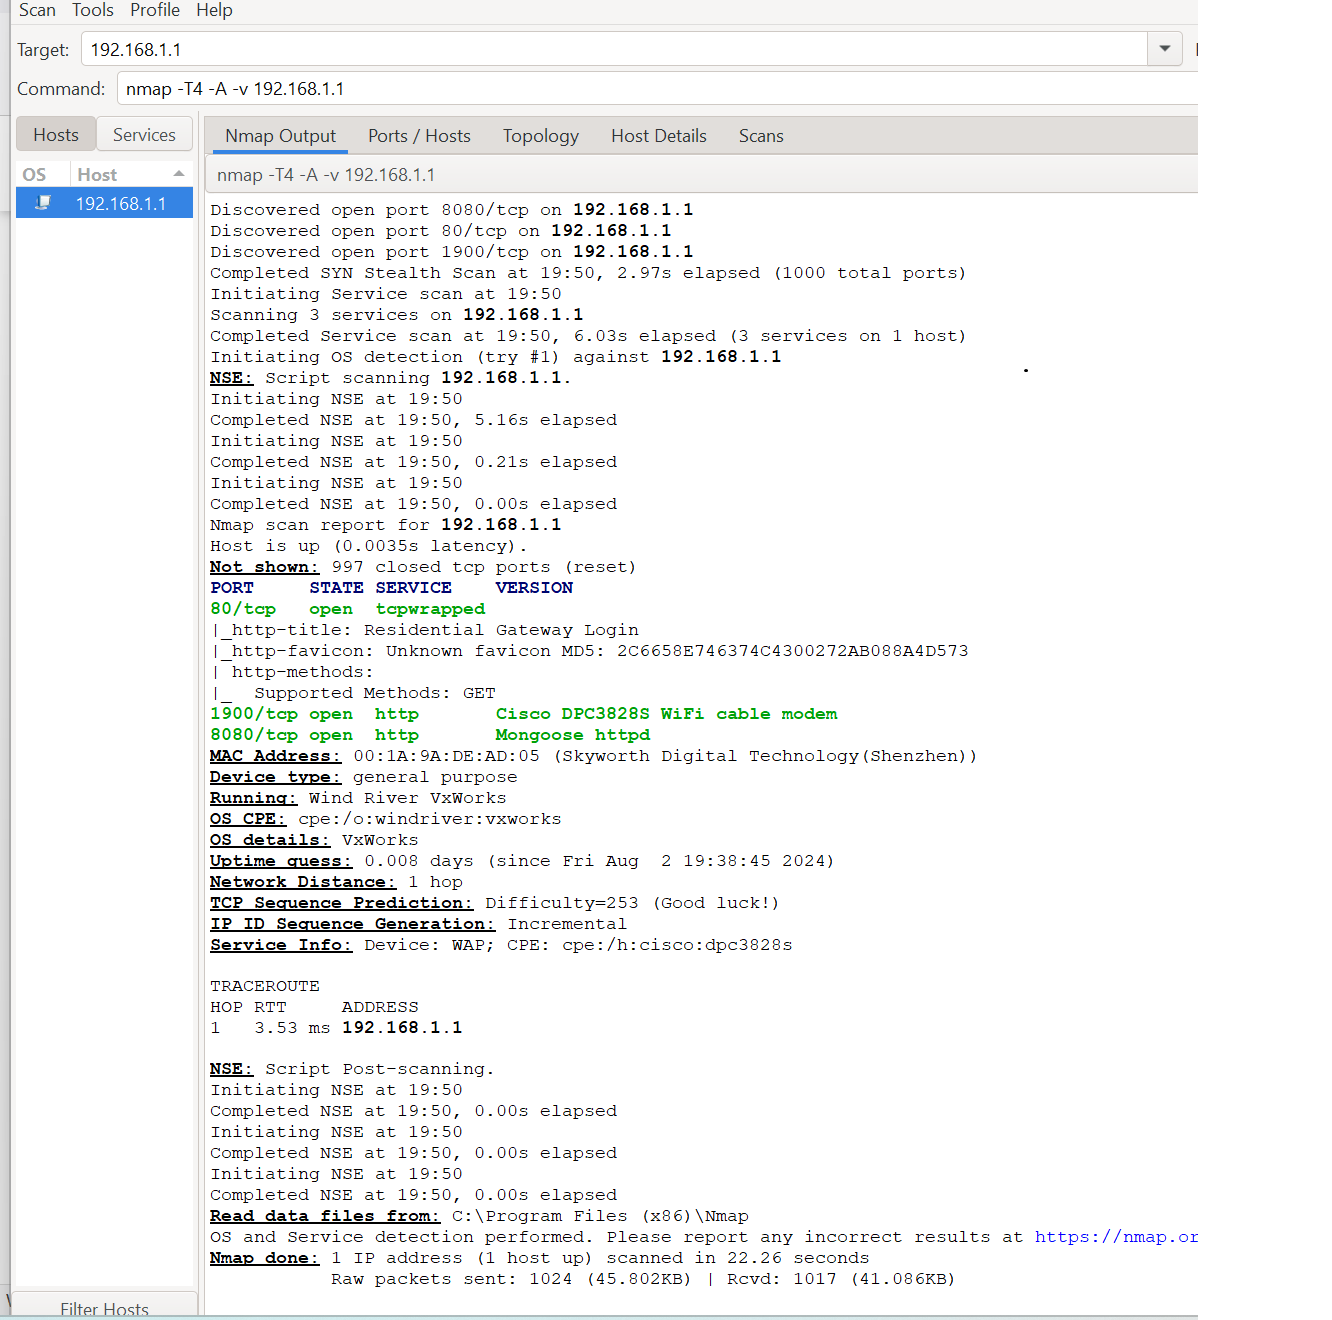
  1. Schalten Sie den Router ein und führen Sie die anfängliche Netzwerkerkundung mit dem Nmap-Tool durch.
    Network_reconn
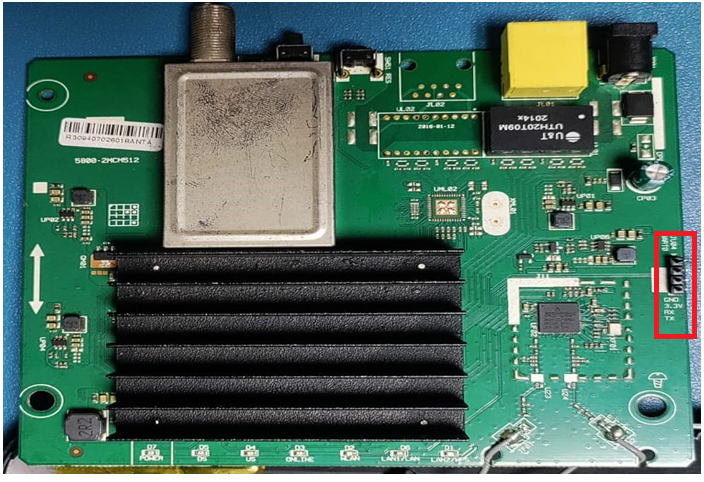
  2. Zerlegen Sie den Router und lokalisieren Sie die UART-Verbindung, wie im folgenden Bild gezeigt. Verbinden Sie die UART-Verbindung mit der seriellen Konsole und prüfen Sie die anfängliche Boot-Sequenz des Routers. Aus der anfänglichen Boot-Sequenz erhielten wir die Hardware- und Firmware-Versionsinformationen.
    Tear_down Initial_boot_sequence
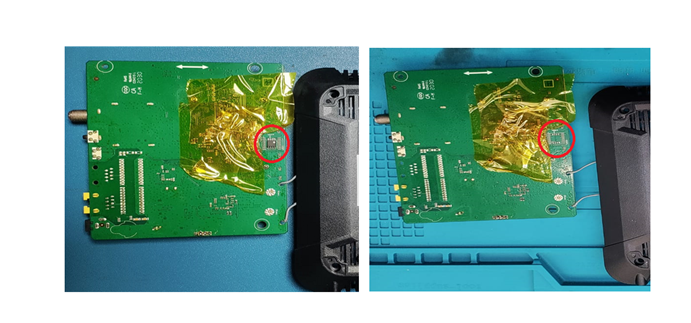
  3. Bei der Analyse der Hardware-Leiterplatte wurde festgestellt, dass ein externer Flash-IC (Winbond W25Q64JV) auf der Rückseite verbunden ist. Löten Sie den Flash-IC von der Leiterplatte ab und dumpen Sie die Firmware mit dem CH431A-Flash-Programmer.
    image

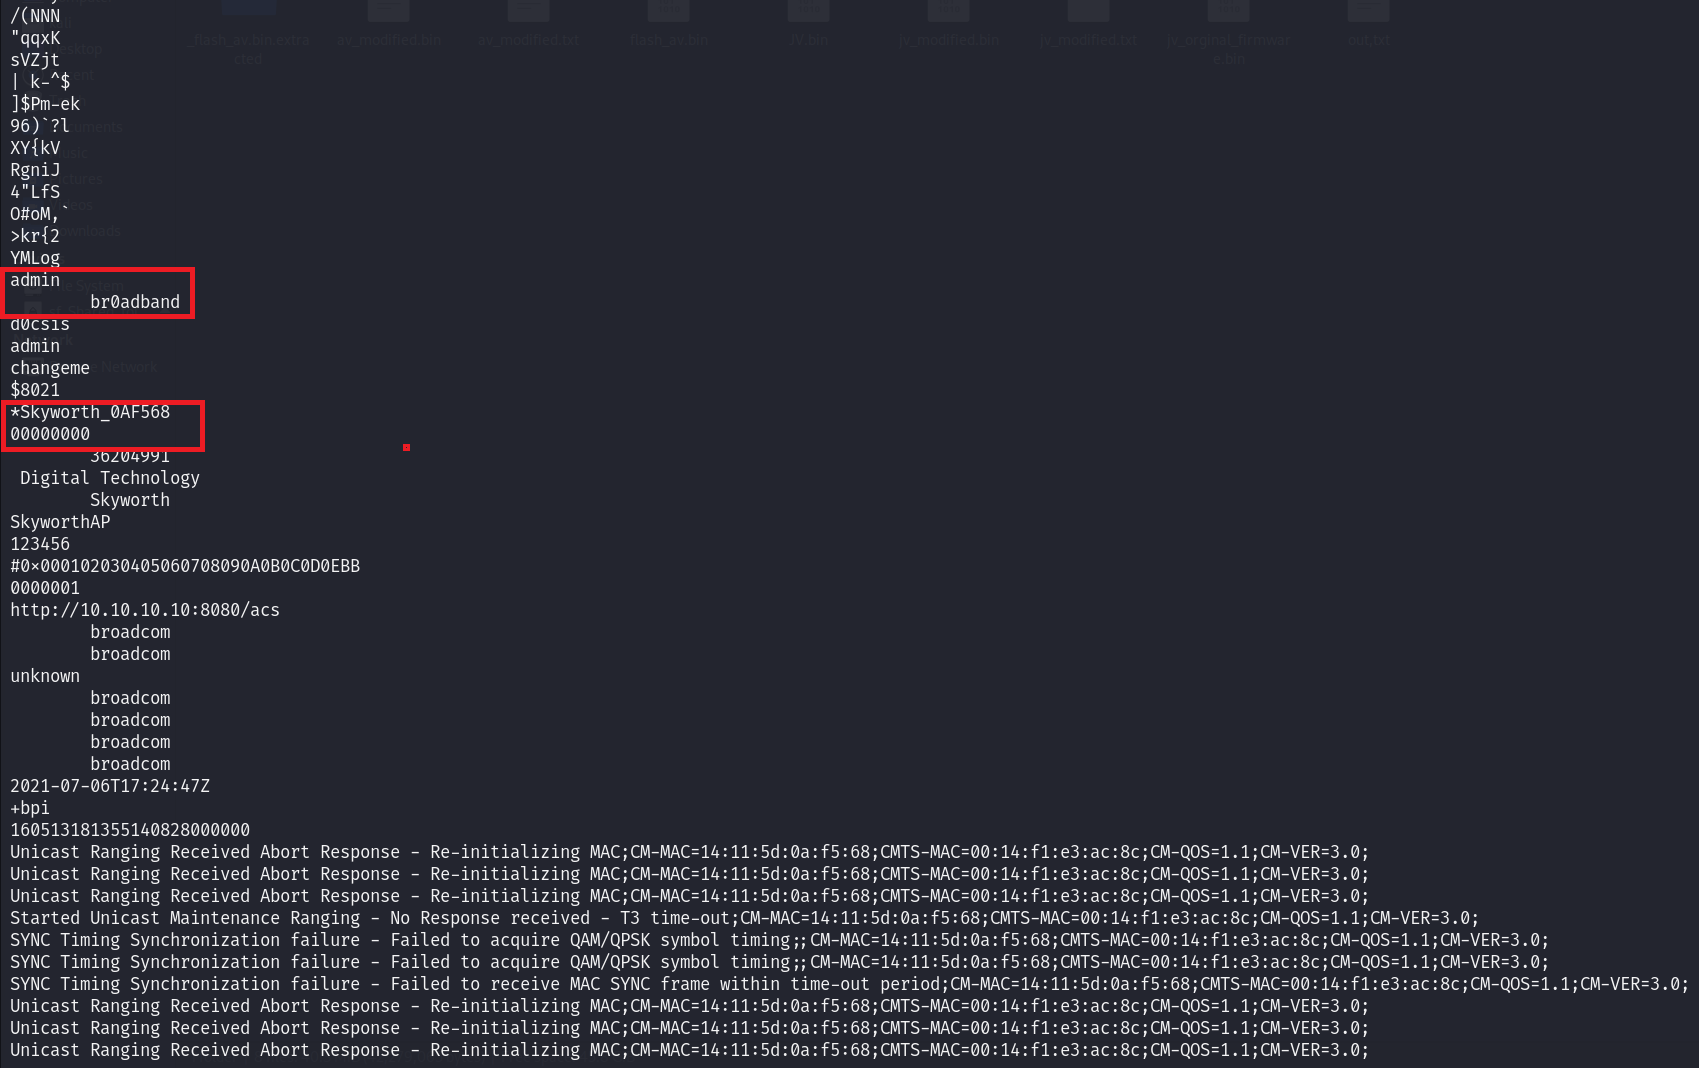
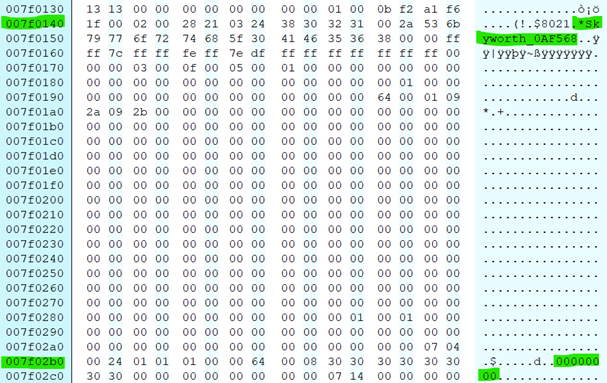
  4. Nach dem Dumpen der Flash-Firmware führten wir die Analyse der gedumpten Binärdatei durch und fanden verdächtige Anmeldeinformationen mit dem Benutzernamen ‚admin‘ und dem Namen des Wi-Fi-Zugangspunkts im Klartext.
    credentials_through_string_command
  5. Öffnen Sie die gedumpte Firmware in der Hex-Ansicht, um die genaue Speicherposition der verdächtigen Anmeldeinformationen in der Firmware zu lokalisieren.

    image

    image

  6. Wir versuchten, uns mit den verdächtigen Anmeldeinformationen aus der Firmware am Webportal und am Wi-Fi-Zugangspunkt anzumelden, und die Anmeldung war erfolgreich.

    image

  7. Selbst wenn der Benutzer die Standard-Anmeldeinformationen geändert hat, kann der Angreifer sie aus der Firmware extrahieren, indem er die Speicheradresse kennt, und außerdem werden die Anmeldeinformationen im Klartext gespeichert.

Autoren:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






