
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2019-6693 — Ein autorisierter Remote-Benutzer mit Zugriff auf bzw. Kenntnis des Standard-Verschlüsselungsschlüssels kann auf die FortiOS-Backup-Dateien und alle Nicht-Administrator-Passwörter, privaten Schlüssel und High-Availability-Passwörter zugreifen und diese entschlüsseln. | Kitploit
Tools/GitHubGitHub/saladandonionrings/cve-2019-6693
Passwort-CrackingVerschlüsselungs-/EntschlüsselungstoolsSchwachstellenanalyseExploitationLernen & Bildung
GitHubsaladandonionrings/cve-2019-6693

cve-2019-6693

Ein autorisierter Remote-Benutzer mit Zugriff auf bzw. Kenntnis des Standard-Verschlüsselungsschlüssels kann auf die FortiOS-Backup-Dateien und alle Nicht-Administrator-Passwörter, privaten Schlüssel und High-Availability-Passwörter zugreifen und diese entschlüsseln.

Teilen
Repository anzeigen
28682vor 2 JahrenVon Kitploit geprüft

FortiGate-Passwort-Entschlüsselungsskript - CVE-2019-6693

cve


🔐 Ein autorisierter Remote-Benutzer mit Zugriff oder Kenntnis des Standard-Verschlüsselungsschlüssels könnte Zugriff erlangen und die FortiOS-Sicherungsdateien sowie alle Nicht-Administrator-Passwörter, privaten Schlüssel und High-Availability-Passwörter (HA) entschlüsseln.


Übersicht

Dieses Python-Skript wurde entwickelt, um Passwörter wiederherzustellen, die mit der Verschlüsselungsmethode von FortiGate verschlüsselt wurden. Es kann verwendet werden, um sowohl Benutzer-Passwörter als auch Passwörter für die High-Availability-Konfiguration (HA) zu entschlüsseln, die in FortiOS-Konfigurationsdateien gespeichert sind.

Verwendung

Voraussetzungen

  • Python 3.x
git clone https://github.com/saladandonionrings/cve-2019-6693.git
cd cve-2019-6693
pip3 install pycryptodome

Entschlüsseln von Benutzer-Passwörtern

  1. Mindestens "Admin-Lesezugriff" auf Fortigate haben.
  2. Gehen Sie zu "CLI Console" > show user local und laden Sie herunter.
  3. Platzieren Sie die FortiOS-Benutzerdaten in einer Textdatei mit dem Namen data.txt. Stellen Sie sicher, dass die Datendatei Benutzerinformationen im FortiOS-Format enthält.

Entschlüsseln von HA-Konfigurations-Passwörtern

  1. Gehen Sie zu "CLI Console" > show system haund laden Sie herunter.
  2. Platzieren Sie die FortiOS-Benutzerdaten in einer Textdatei mit dem Namen ha_config.txt. Stellen Sie sicher, dass die Datendatei HA-Informationen im FortiOS-Format enthält.
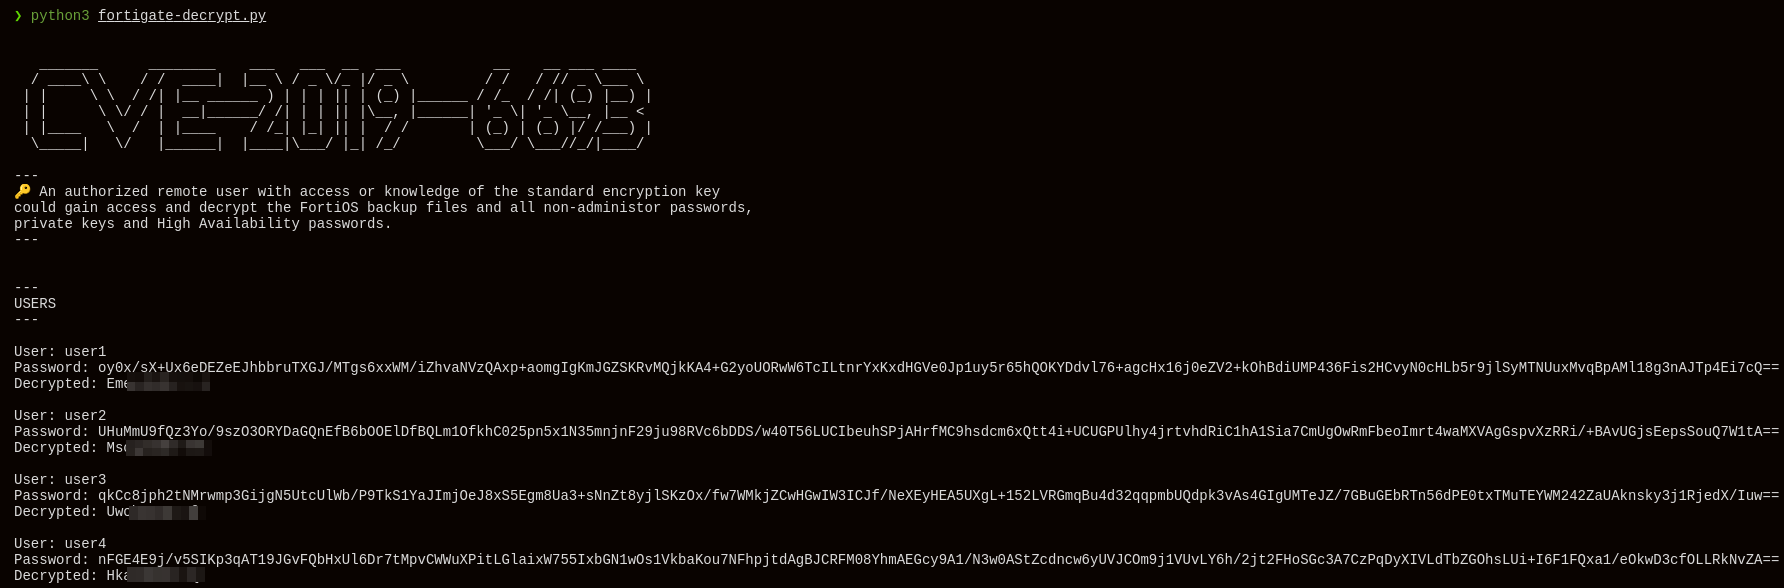
  3. Führen Sie das Skript mit dem folgenden Befehl aus:
    python3 fortigate-decrypt.py
    

Haftungsausschluss

⚠️ Dieses Skript dient ausschließlich Bildungs- und Aufklärungszwecken. Verwenden Sie dieses Skript verantwortungsbewusst und in Übereinstimmung mit allen geltenden Gesetzen und Vorschriften. Die Autoren sind nicht verantwortlich für Missbrauch oder unbefugten Zugriff.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




