
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
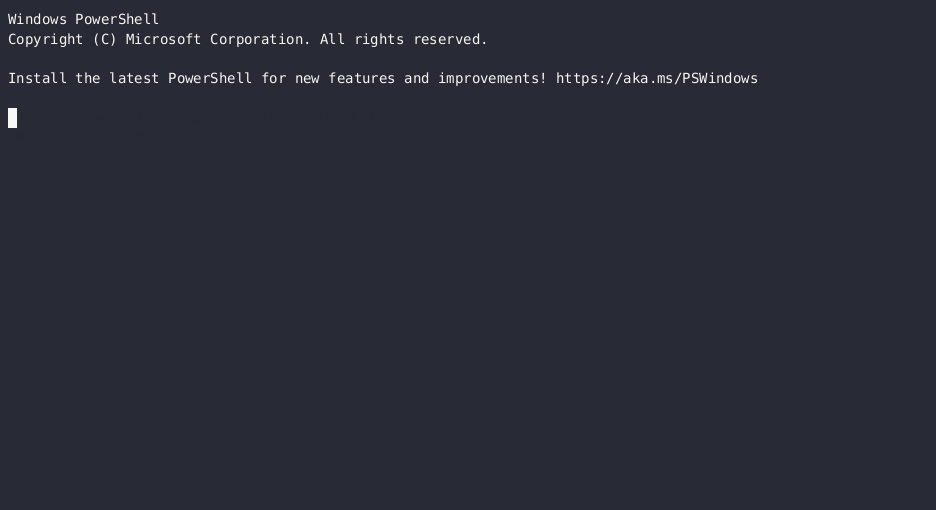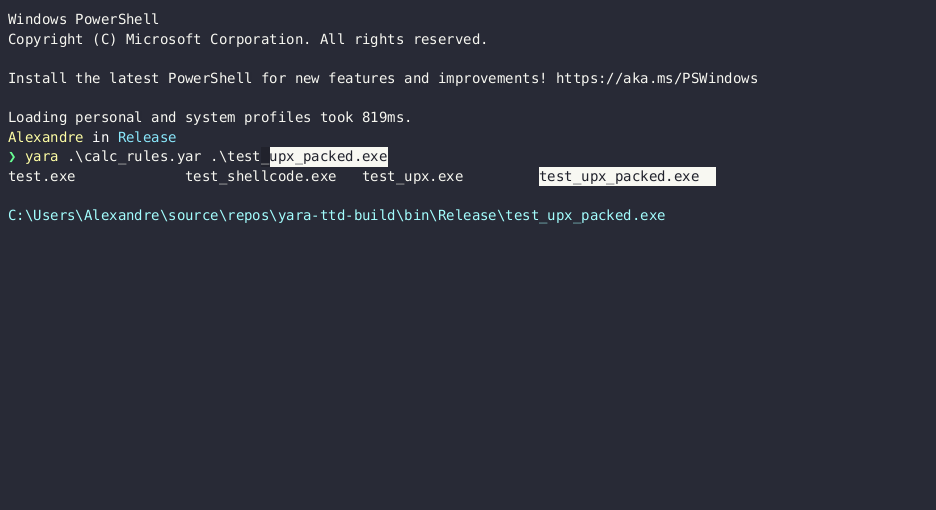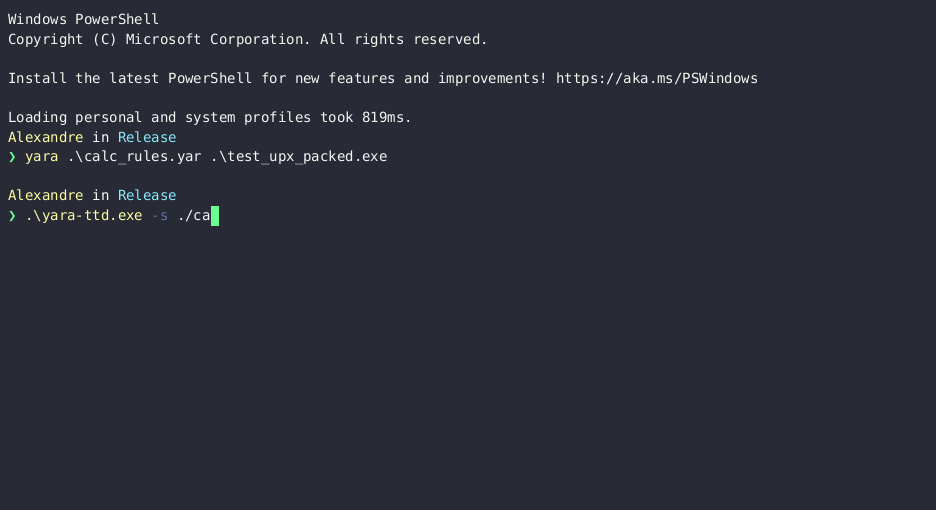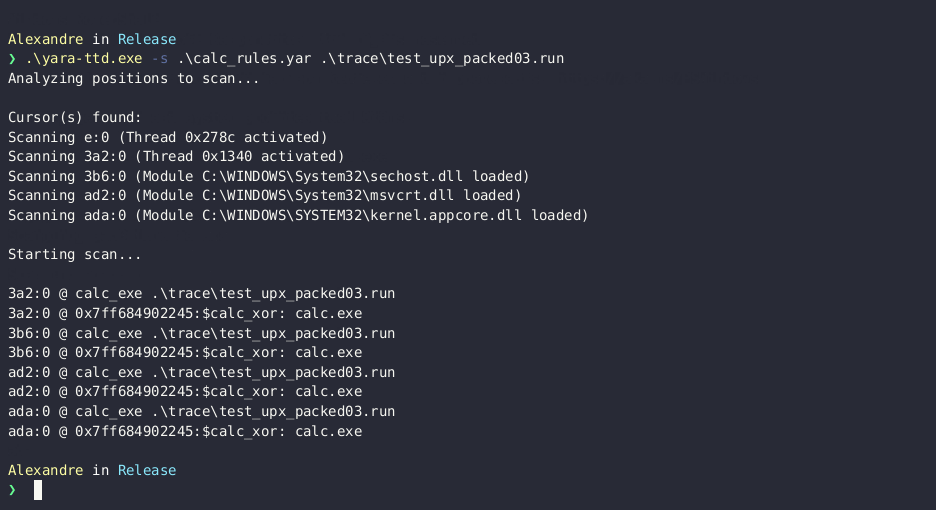
 airbus-cert/yara-ttd
YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
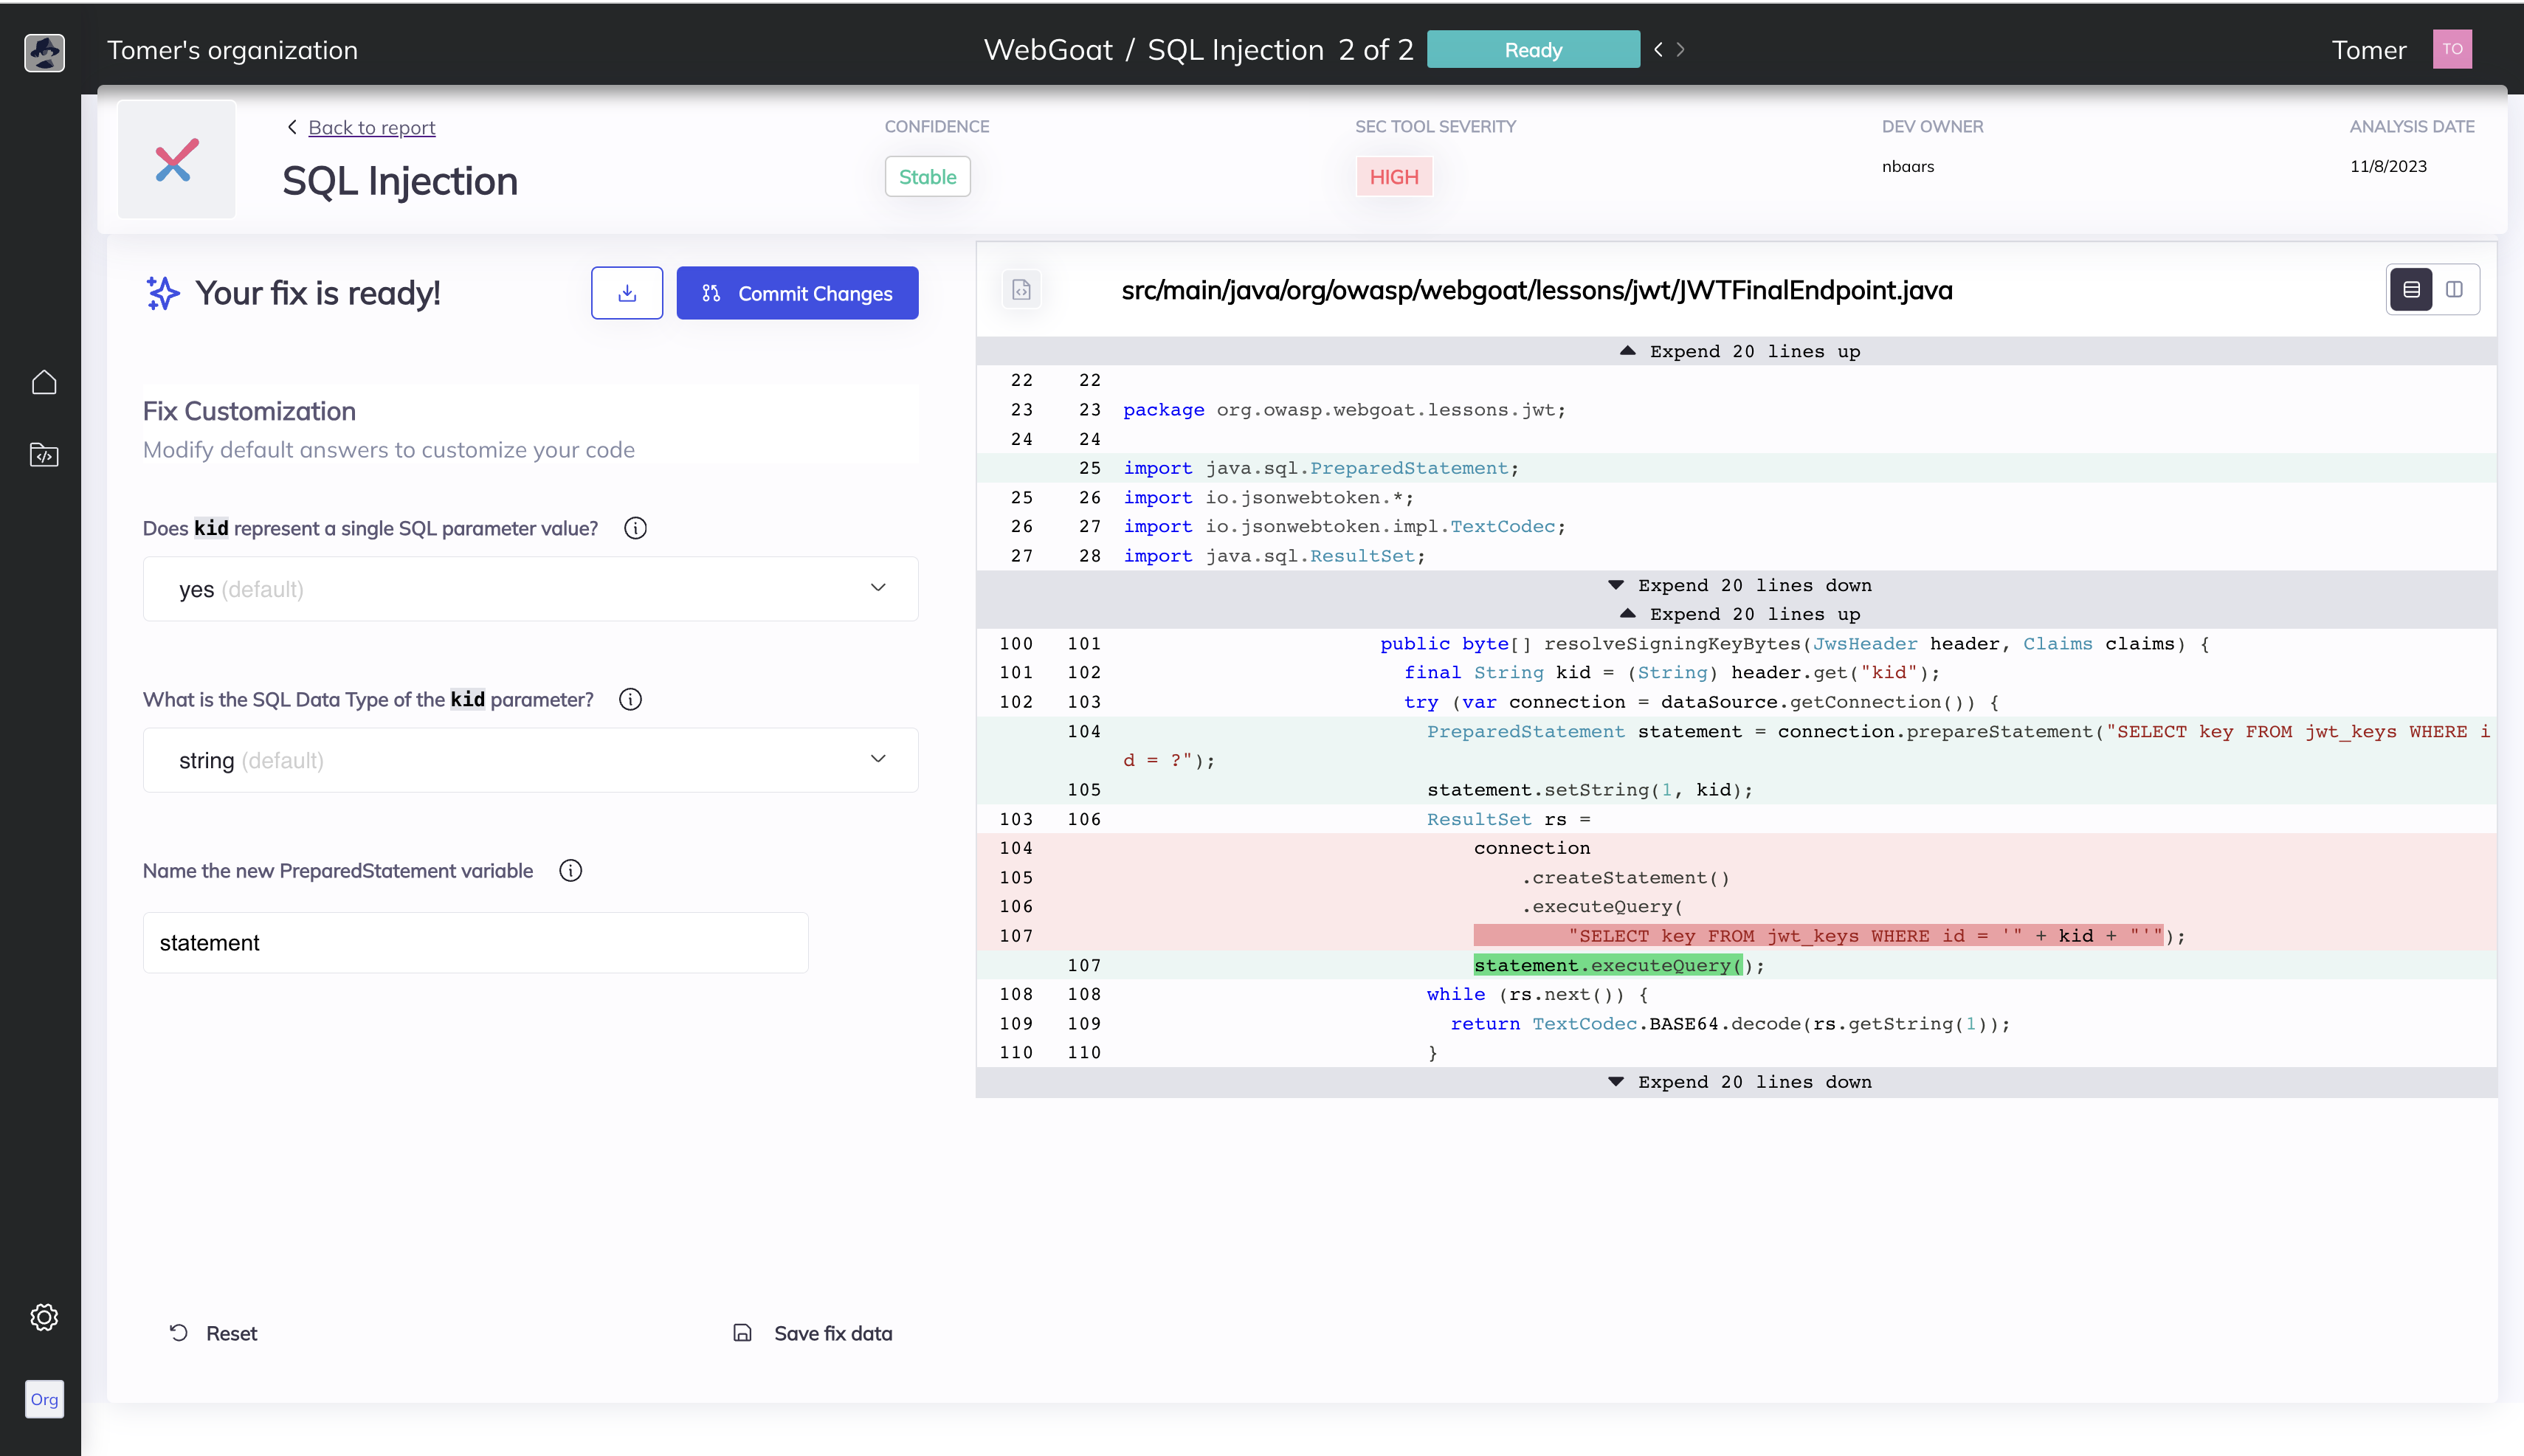 mobb-dev/bugsy
Automatische Behebung von Sicherheitslücken für Ihren Code.
 deepfield/public-research
DDoS-Botnet-Forschung und Indikatoren für Kompromittierung von Nokia Deepfield ERT
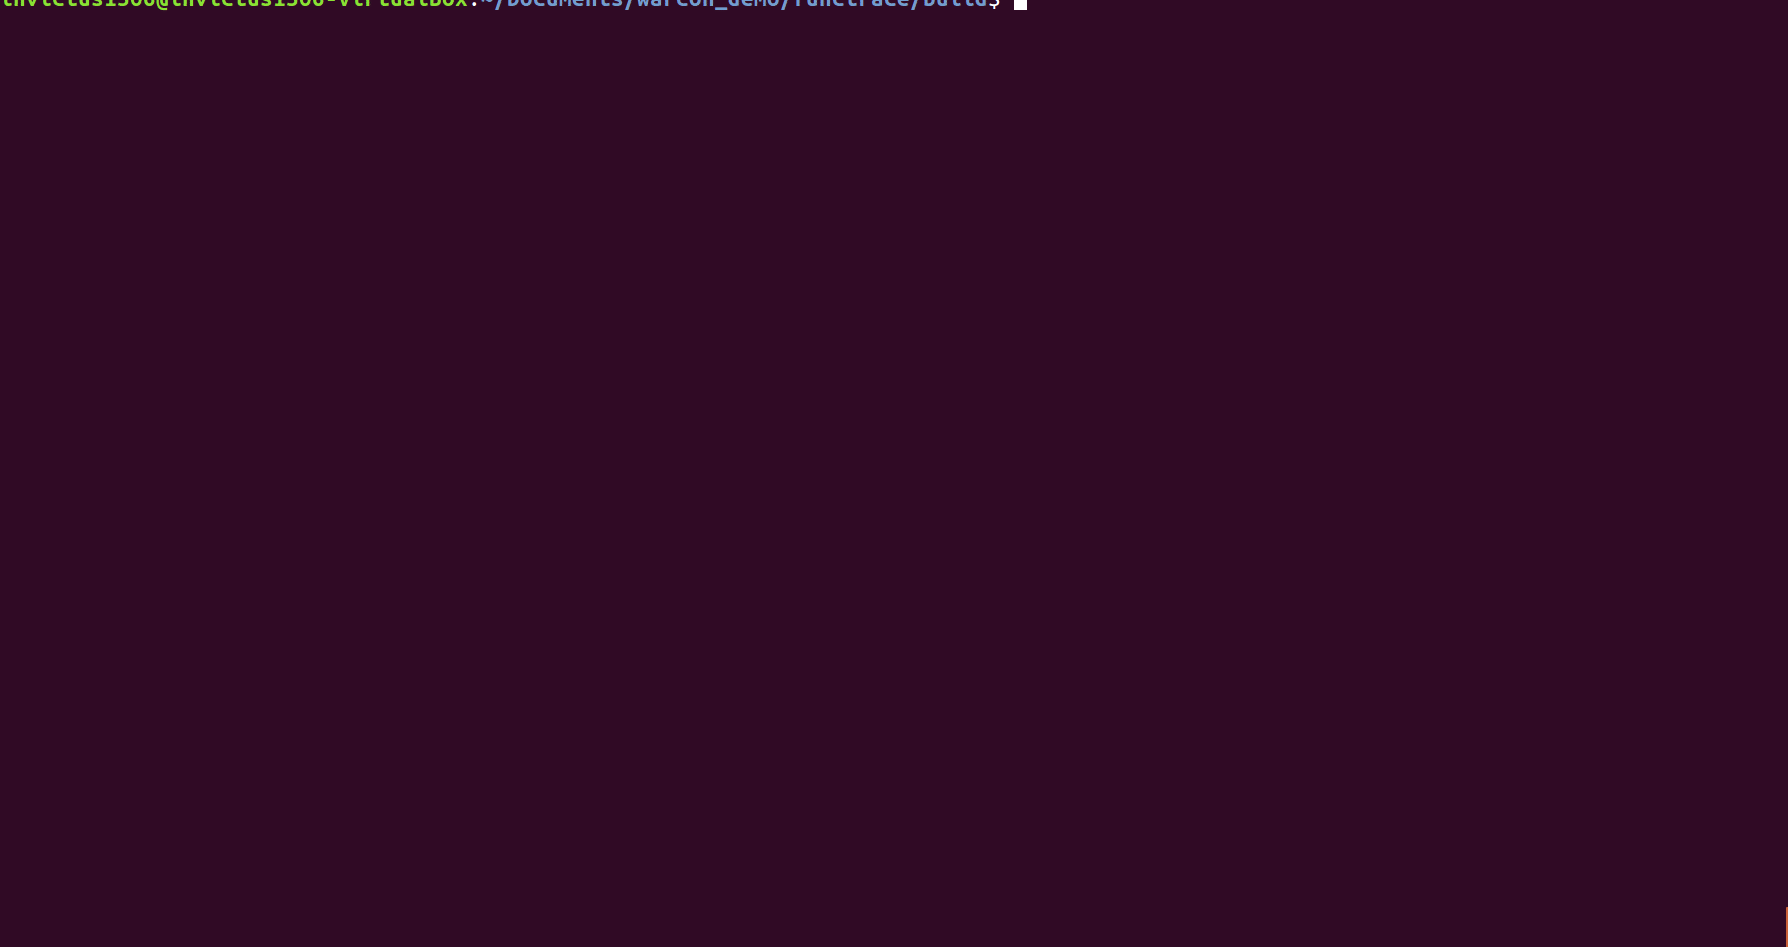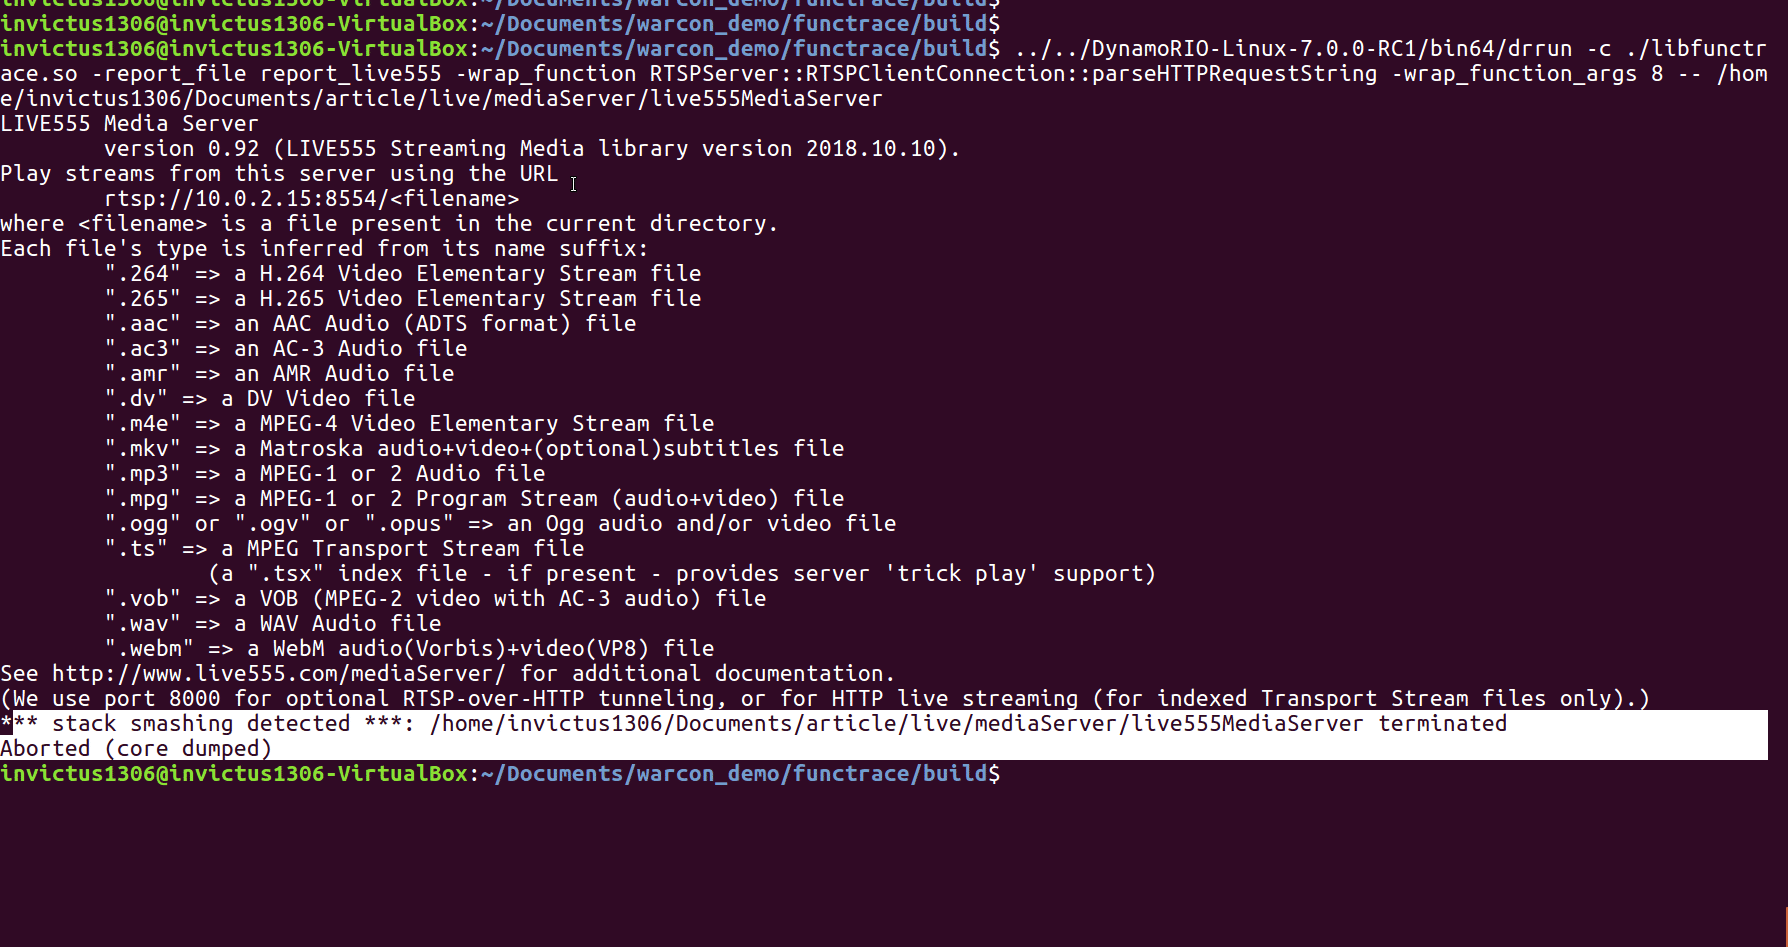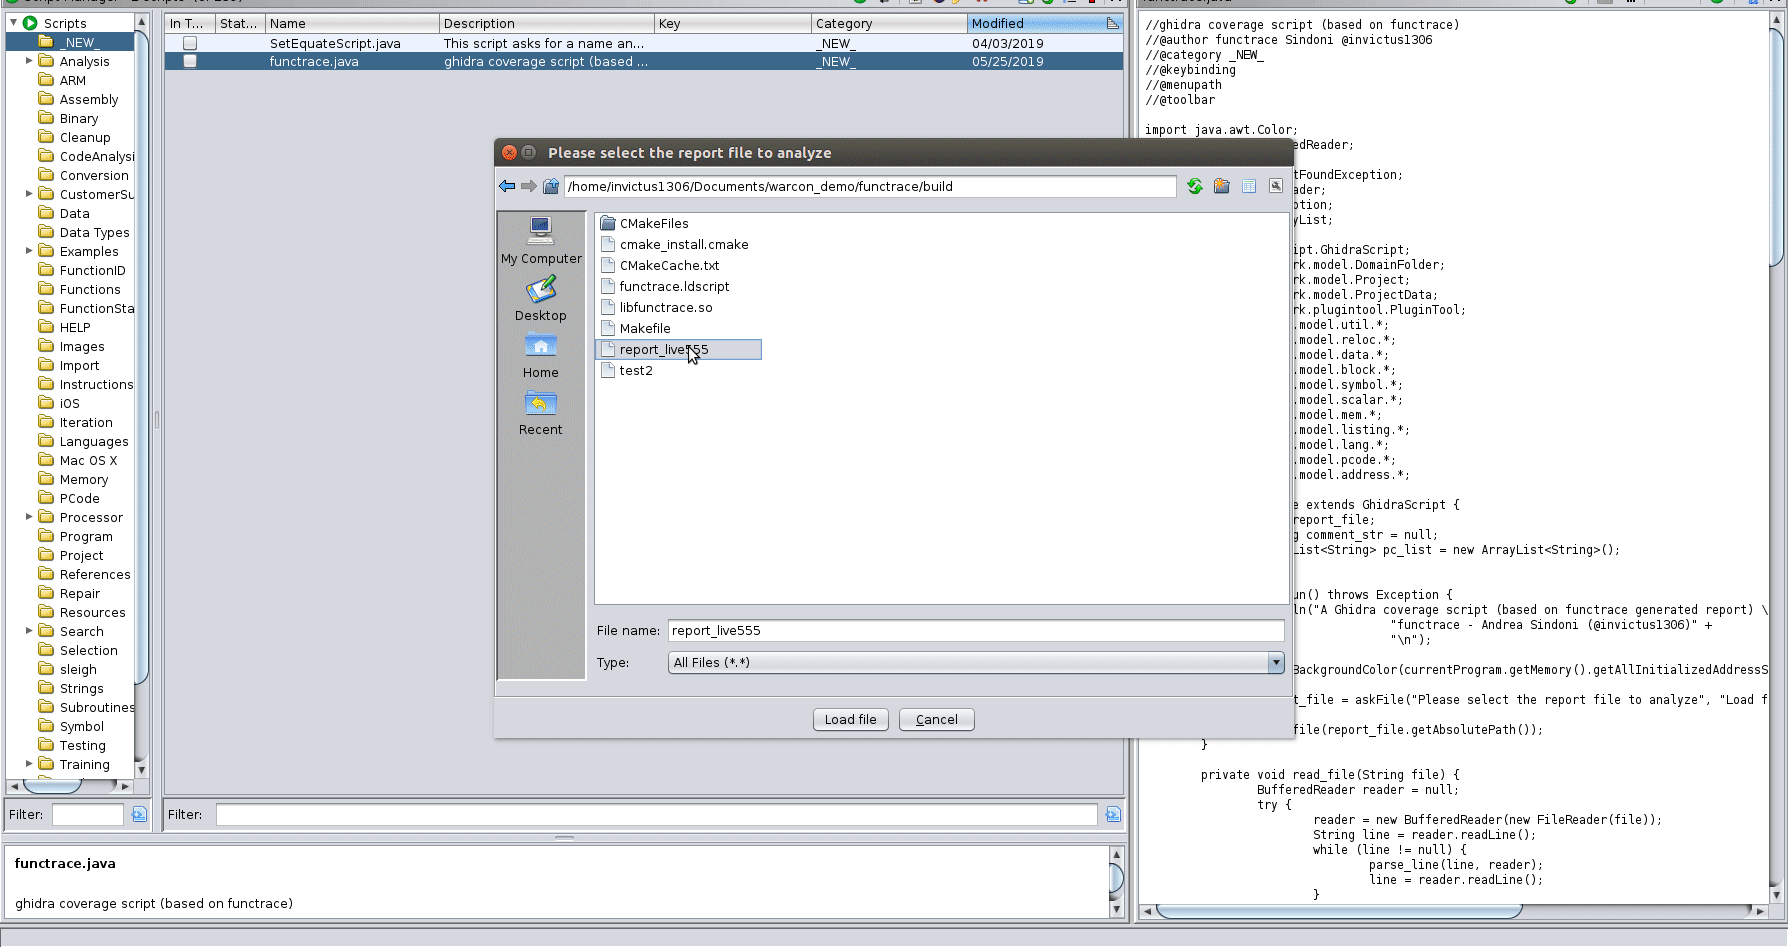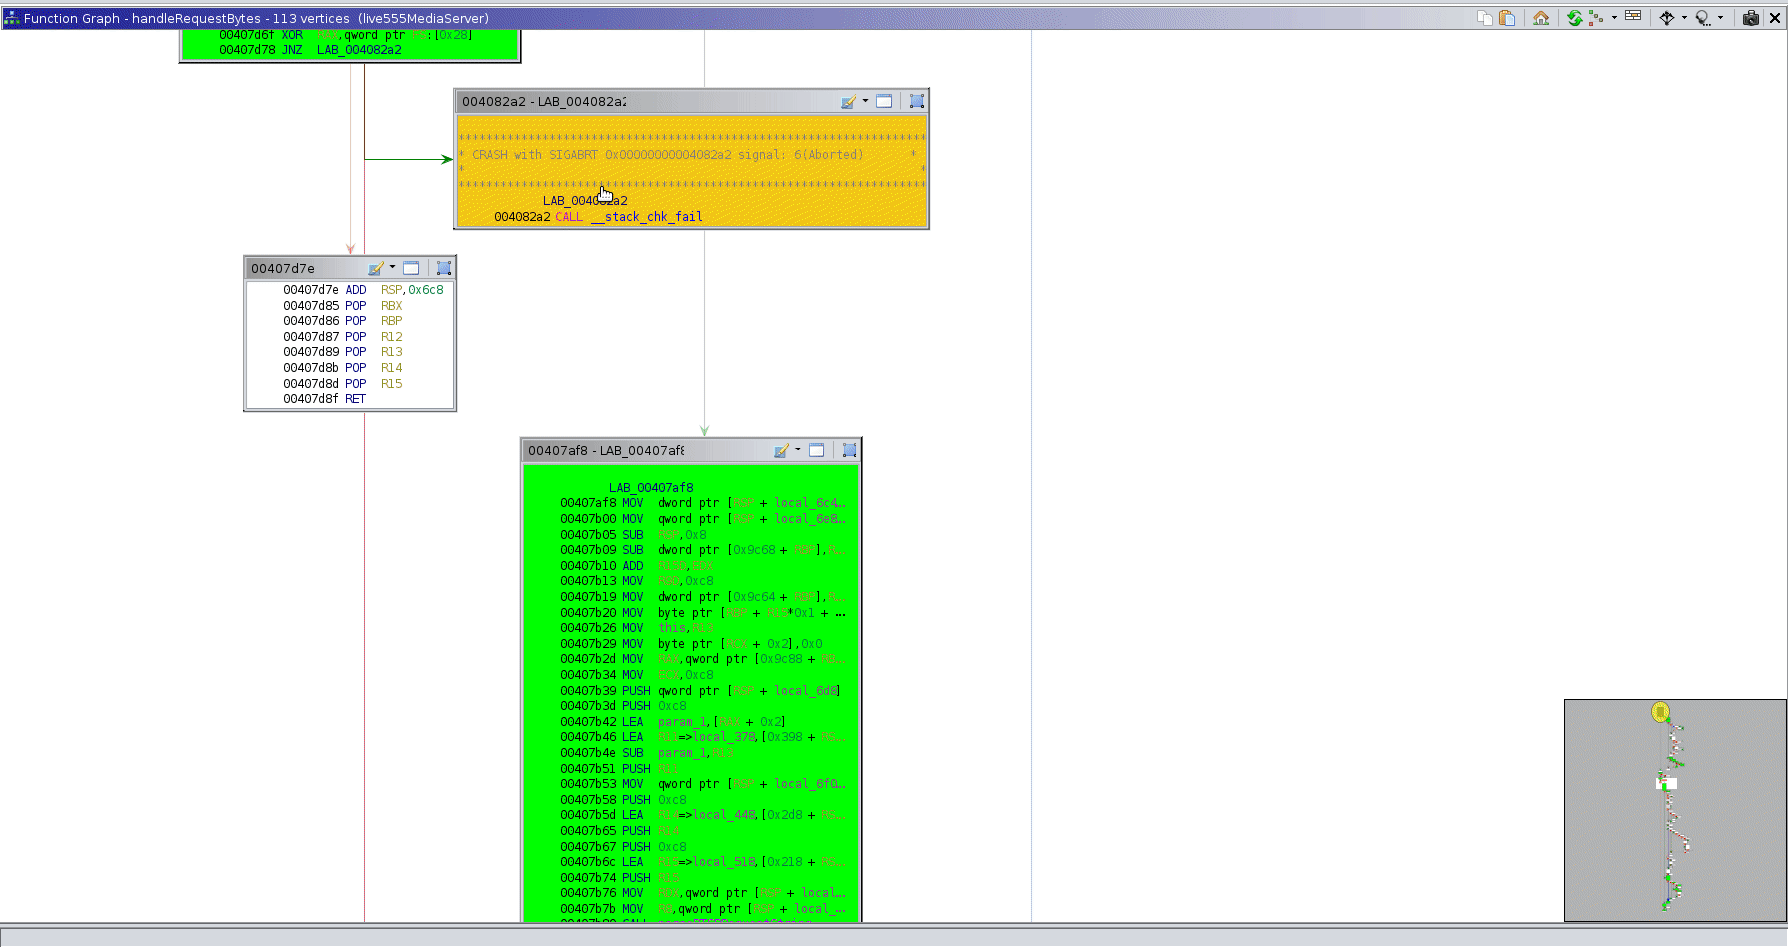 invictus1306/functrace
Ein Funktions-Tracer
 utkonos/lst2x64dbg
Extrahiere Labels aus IDA-, Ghidra-, Binary Ninja- und Relyze-Dateien und exportiere die x64dbg-Datenbank. Inklusive der radare2-Hauptadresse.
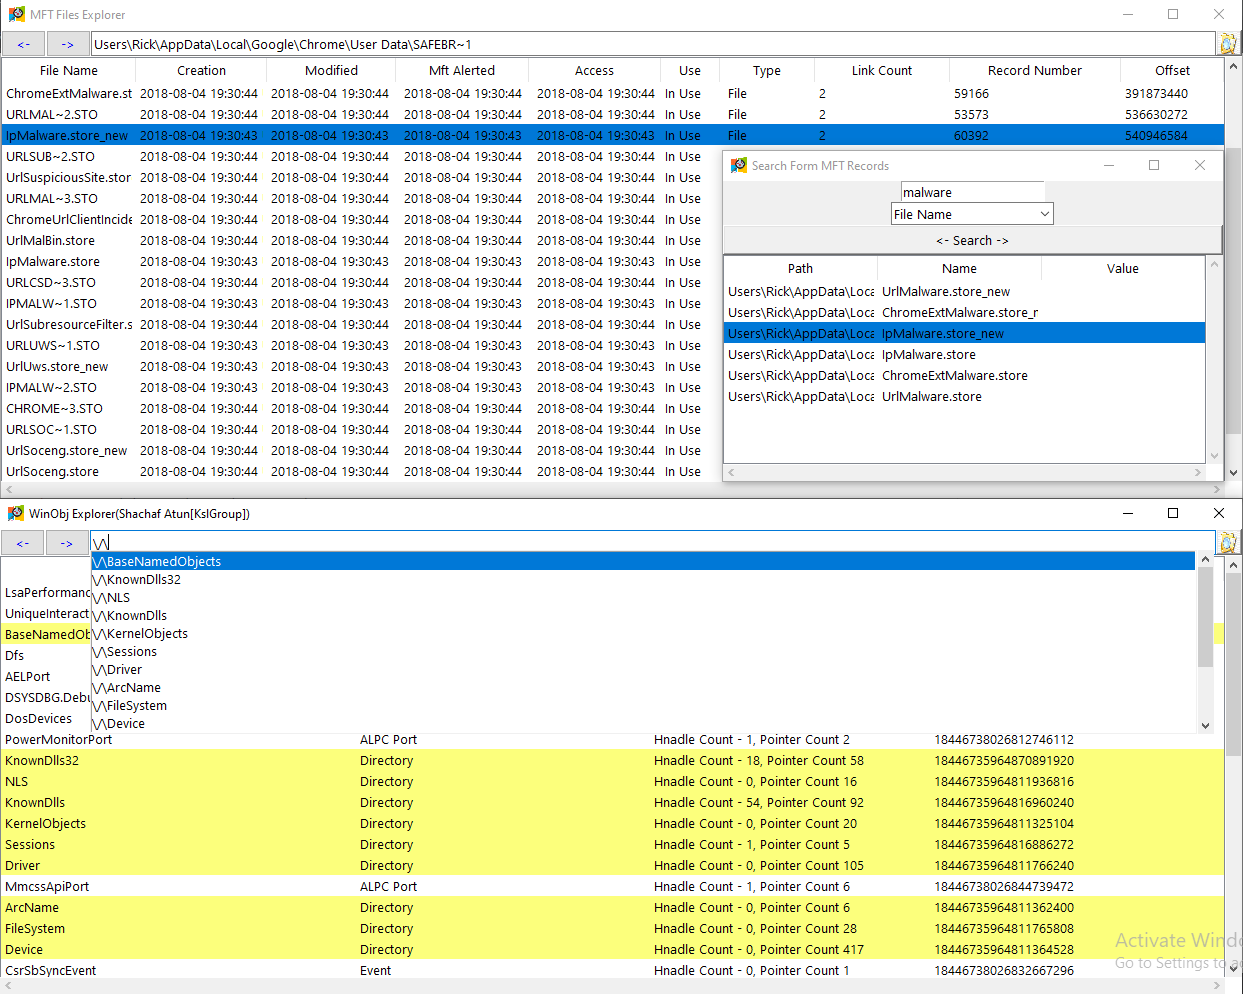 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
PoC für Foxit Reader CVE-2018-14442
 rew-sploit/rew-sploit
Emulieren und analysieren Sie MSF- und *andere* Angriffe
 jhuapl/codecut
Ein Ghidra-Plugin zum Auffinden von Objektdateigrenzen.
 1d8/spybrowse
Code entwickelt, um bestimmte Browser-Konfigurationsdateien (Verlauf, Einstellungen usw.) zu stehlen
 malwaretech/fsthook
Eine Bibliothek zum Abfangen nativer Funktionen durch Hooking von KiFastSystemCall.
 67-6f-64/antioreans-codedevirtualizer
IDA 6.8-Plugin, das die FISH-Virtual Machine von Themida (2.2.5.0-2.2.7.0) devirtualisiert und nativen Code aus geschützten Binärdateien für…
 nccgroup/ccs
Regex-basierter Scanner zur Erkennung von hartcodierten Anmeldeinformationen in Codebasen, entwickelt für CI/CD-Integration mit Unterstützung für…
 r00tkitsmm/pishi
Pishi ist ein Code-Coverage-Tool wie kcov für macOS.
 alterakey/trueseeing
Nicht dekompilierender iOS/Android-App-Schwachstellenscanner (DC25 demo lab, CB17)
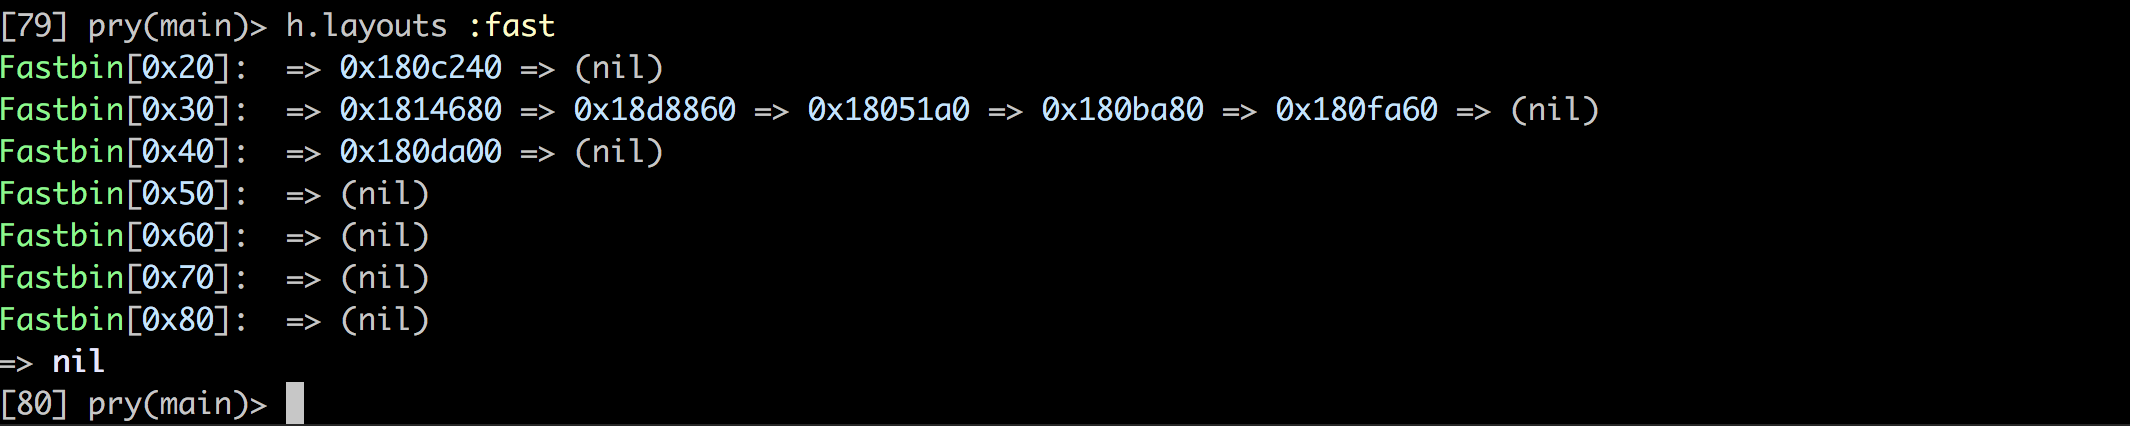 david942j/heapinfo
Eine interaktive Speicherinformation für pwning / exploiting
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 watchfulip/tp-link-decrypt
# TP-Link-Firmware entschlüsseln








