
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 nozominetworks/upx-recovery-tool
Automatisiert die Reparatur beschädigter UPX-Header in ELF-Binärdateien und stellt Magic-, Filesize-, Blocksize- und Overlay-Felder wieder her,…
 arthastang/router-exploit-shovel
Automatische Anwendungsgenerierung für Stack-Überlauftypen bei drahtlosen Routern
 nccgroup/datajackproxy
Datajack Proxy ermöglicht es Ihnen, TLS-Datenverkehr in nativen x86-Anwendungen plattformübergreifend abzufangen.
 madmin3r/unconfuserex
Deobfuscator für ConfuserEx 2
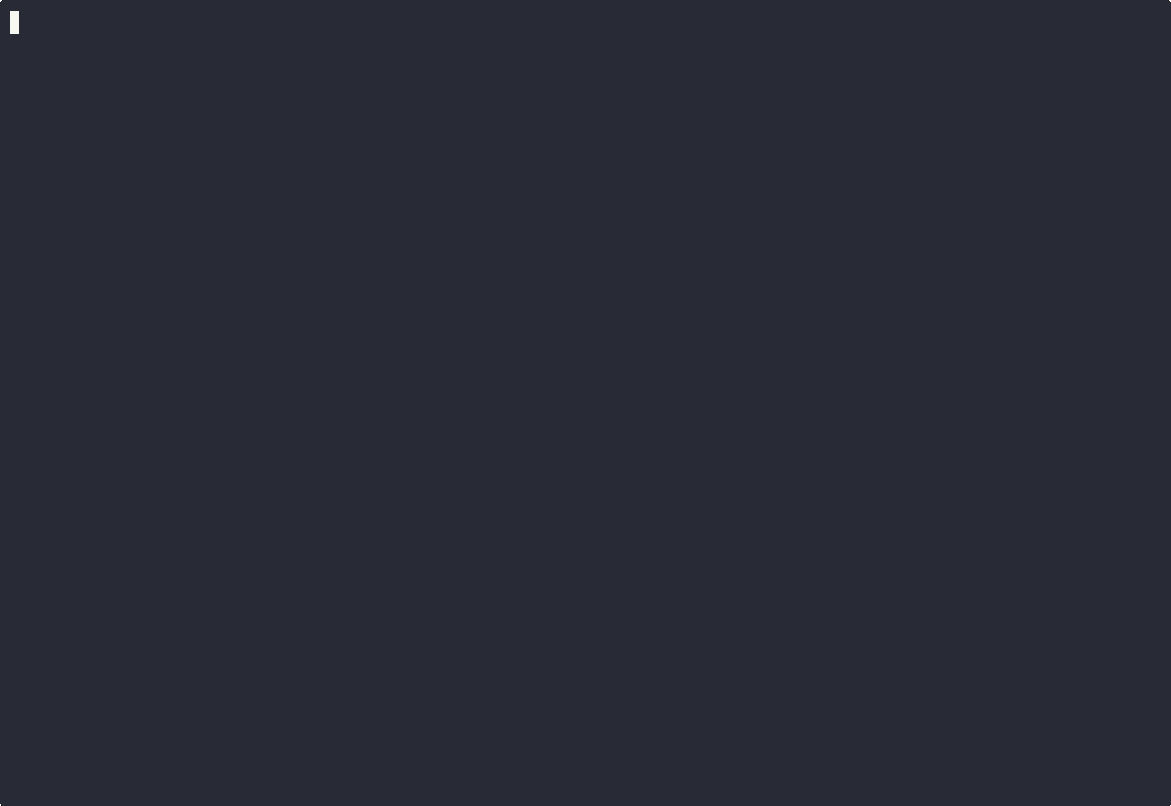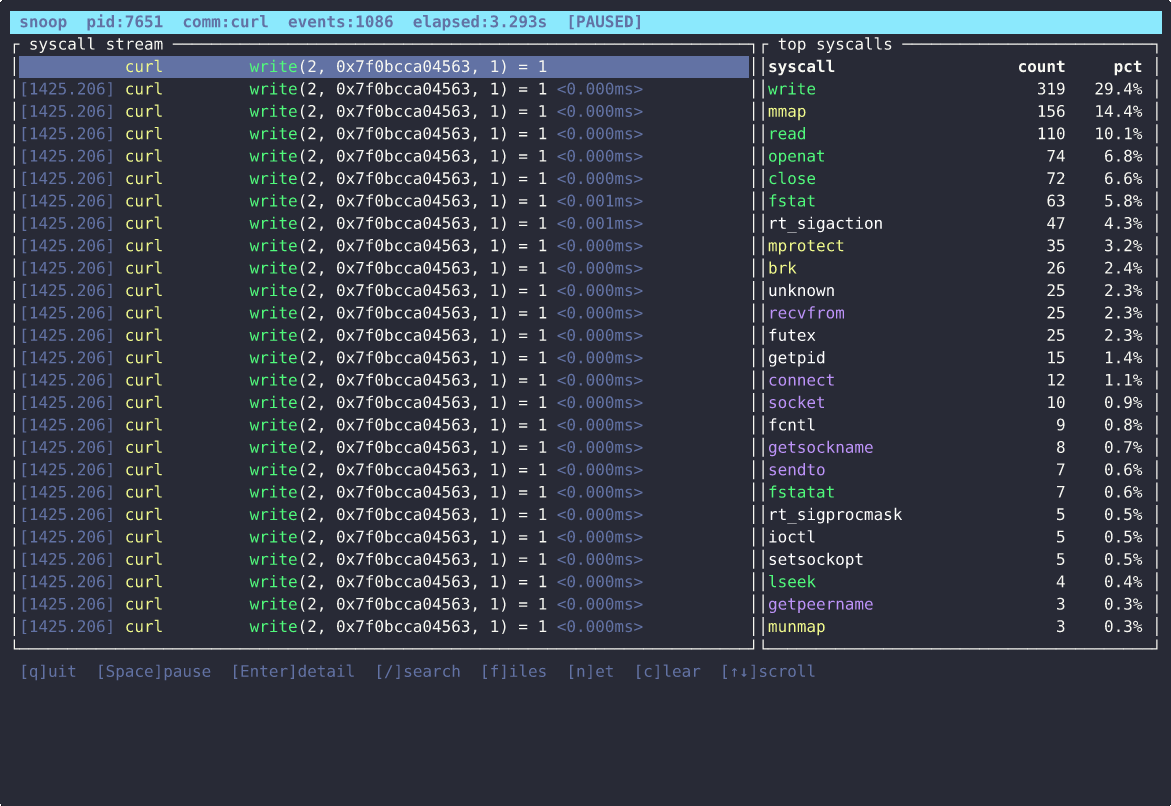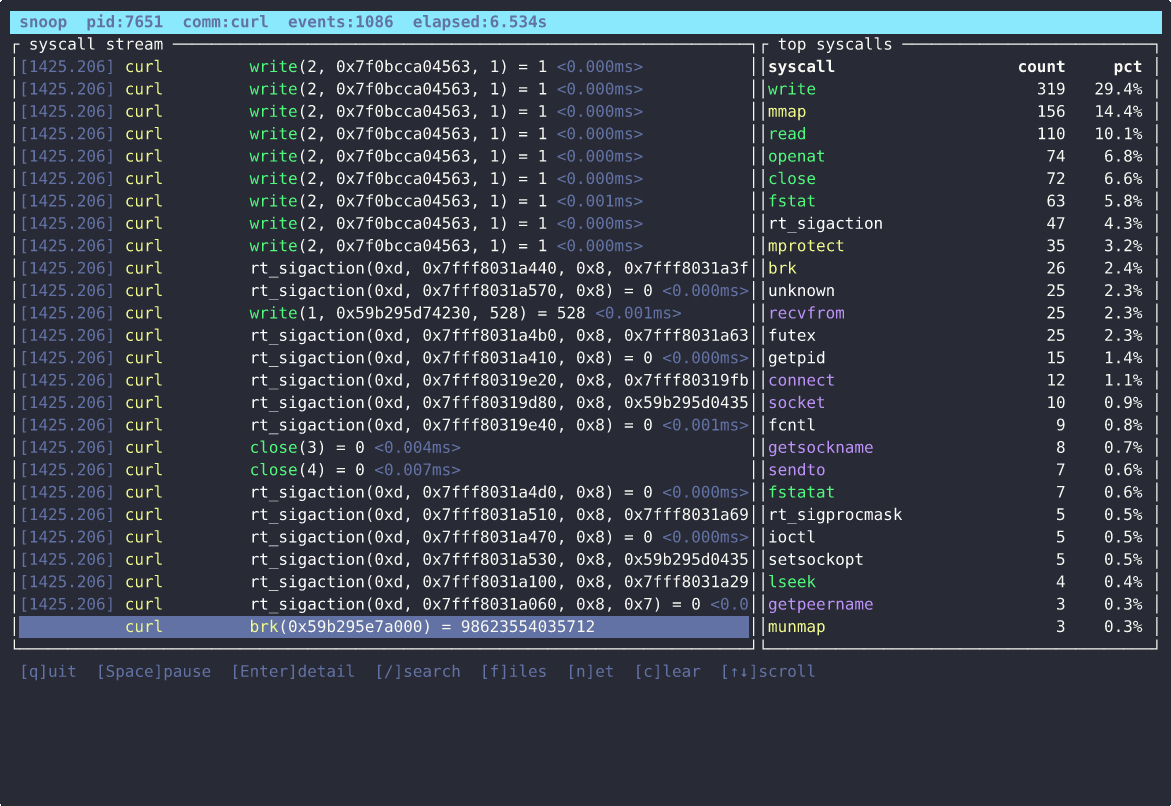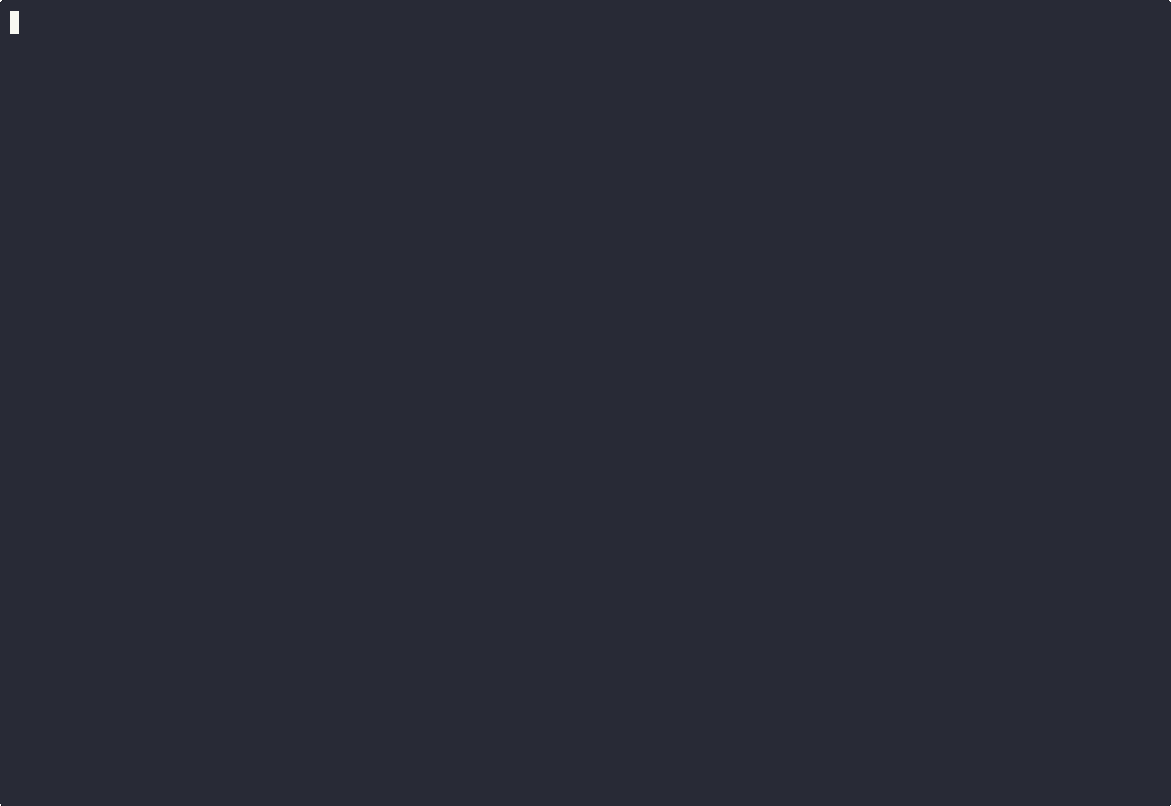 pandaadir05/snoop
Ein moderner Syscall-Tracer, der auf eBPF basiert. Stellen Sie sich strace vor, aber mit einer echten TUI, intelligenten Filtern, TLS-Entschlüsselung…
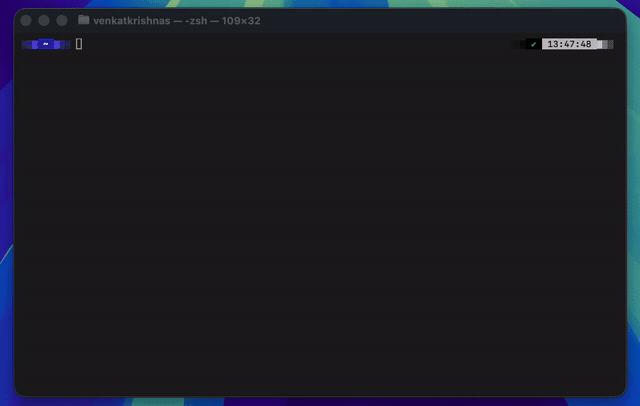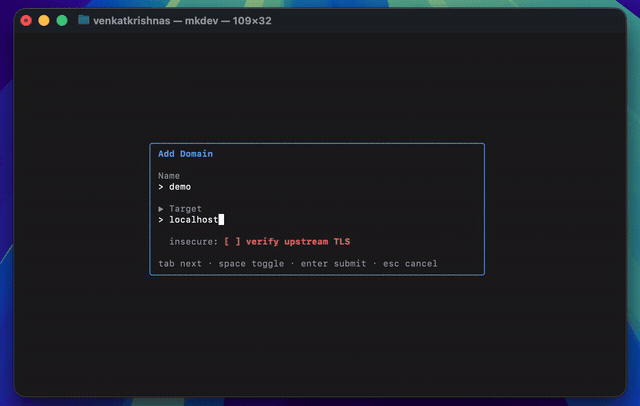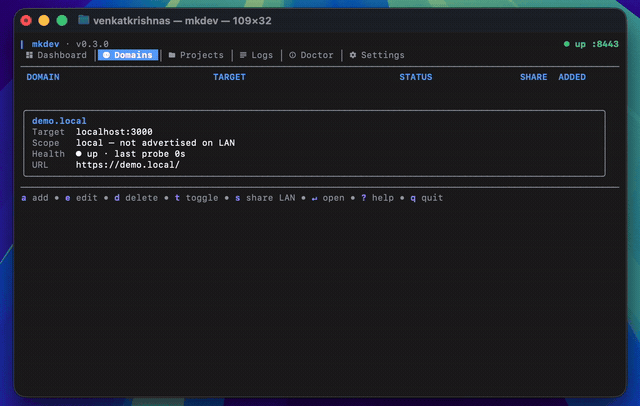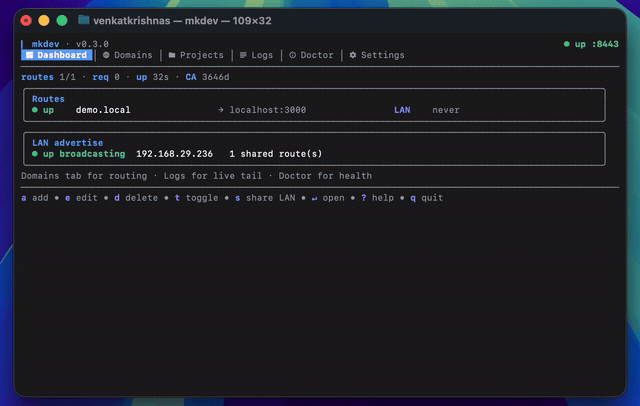 venkatkrishna07/mkdev
Vertrauenswürdiges lokales HTTPS — lokale CA, /etc/hosts, mDNS-LAN-Freigabe, Reverse-Proxy. Mappt https://name.local → localhost:port
 bytesizedmarius/rewerse-engineering
Reverse Engineering der Rewe-API in Go
 alt3kx/wafaray
Verbessern Sie Ihre Malware-Erkennung mit WAF + YARA (WAFARAY)
 jeffssh/cve-2021-30860
Sammlung von Materialien zu FORCEDENTRY
 buffer/pylibemu
Ein Libemu-Cython-Wrapper
 nightwatchcybersecurity/truegaze
Statisches Analysetool für Android/iOS-Apps mit Fokus auf Sicherheitsprobleme außerhalb des Quellcodes
 c0ntextomy/c0ntextomy
CVE-2020-9992 – Ein Designfehler in MobileDevice.framework/Xcode und den iOS/iPadOS/tvOS-Entwicklungswerkzeugen ermöglicht es einem Angreifer im…
 ghostwolflab/apt-individual-combat-guide
Bildungsleitfaden und Code-Repository zum Verständnis von APT-Angriffstechniken, abdeckend Aufklärung, Web- und Service-Exploitation, Trojaner, C2…
 airbus-cert/yara-ttd
YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
 firelock-ai/kin
Semantische graphbasierte Versionskontrolle für KI-geschriebenen Code. Verfolgt Entitäten und Beziehungen anstelle von Dateidiffs und ermöglicht…
 mobb-dev/bugsy
Automatische Behebung von Sicherheitslücken für Ihren Code.
 deepfield/public-research
DDoS-Botnet-Forschung und Indikatoren für Kompromittierung von Nokia Deepfield ERT
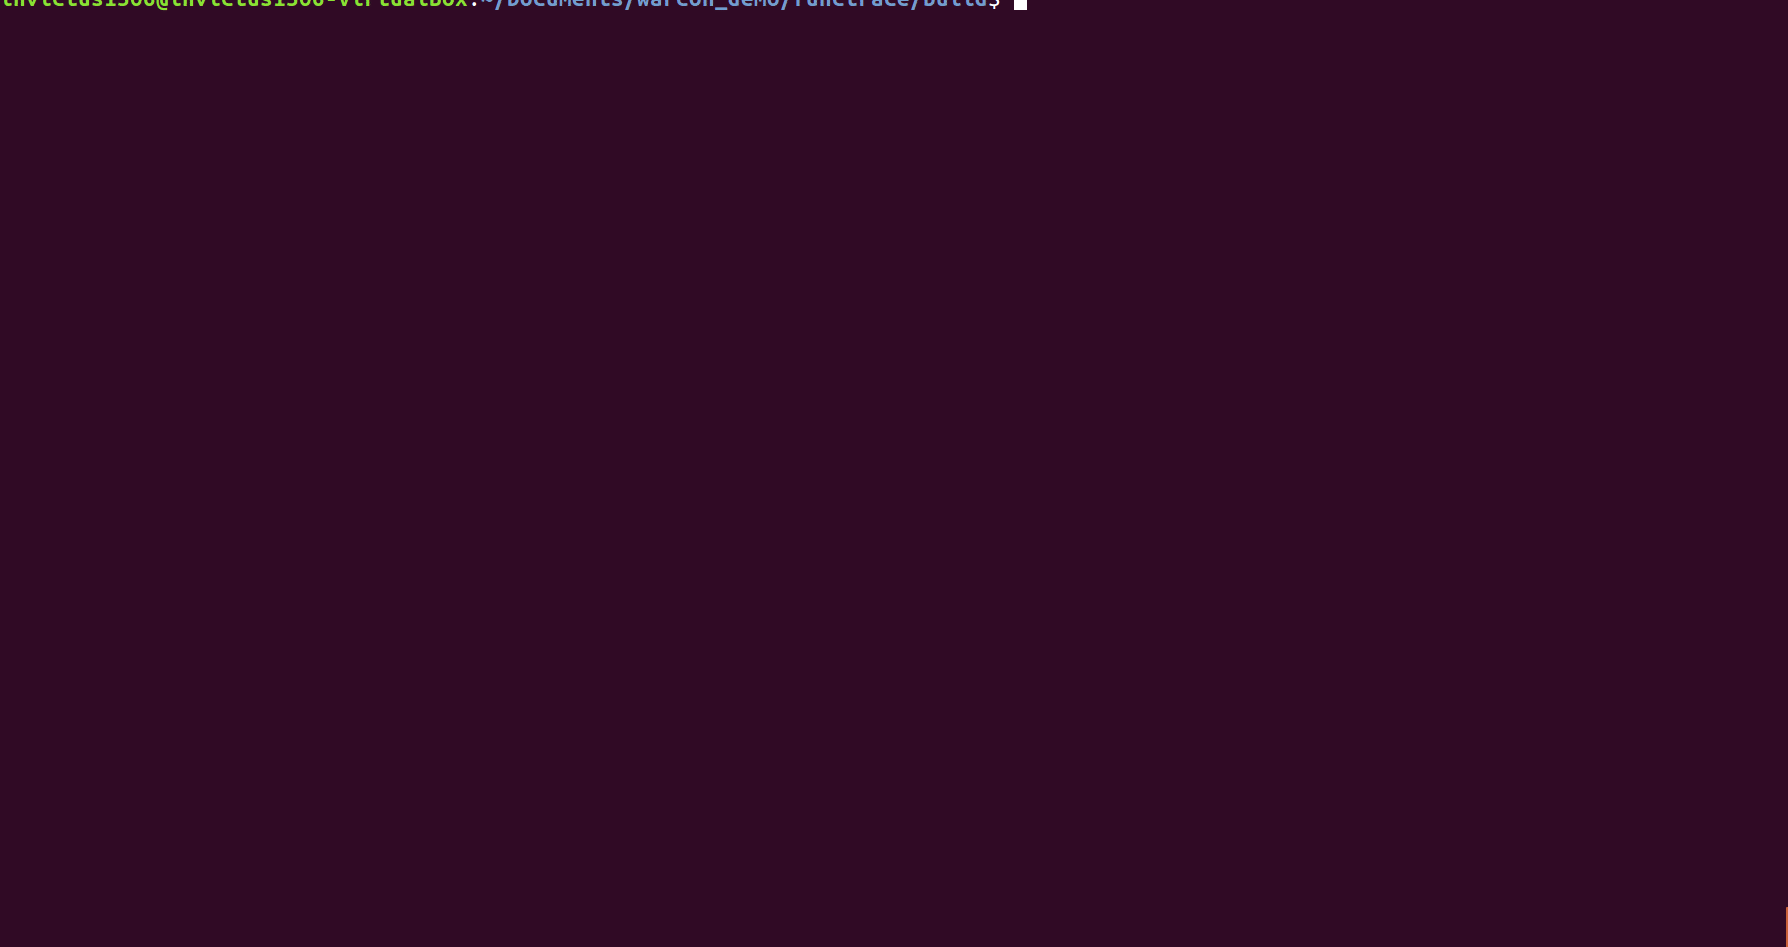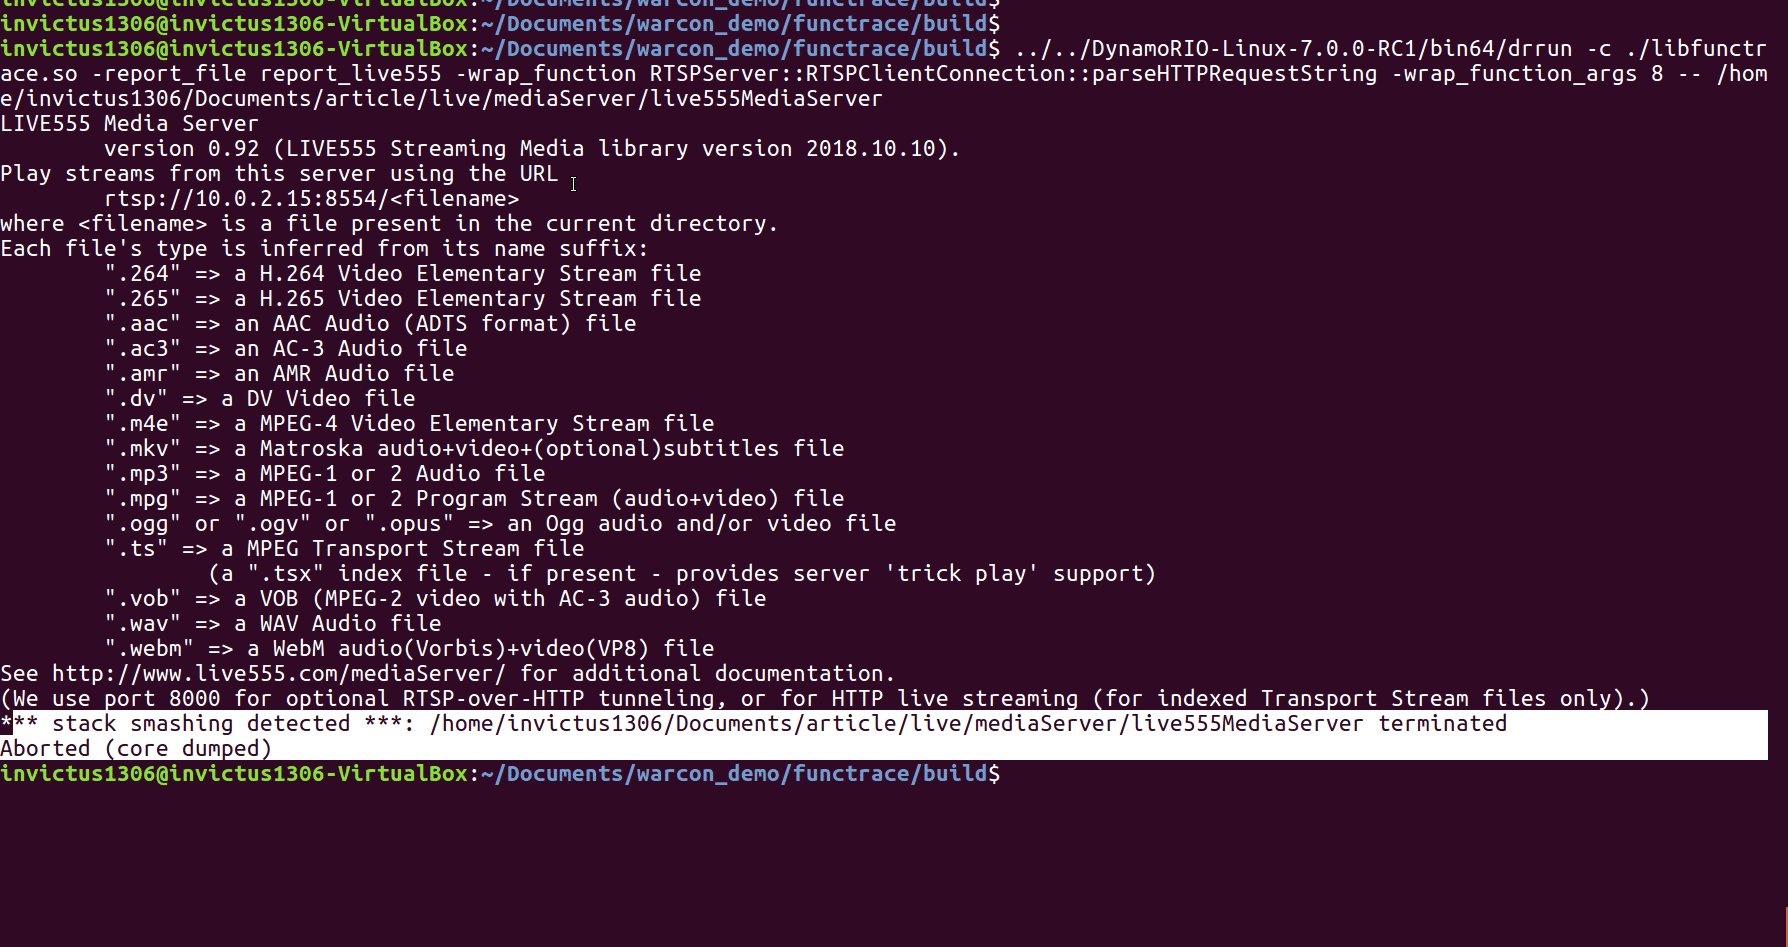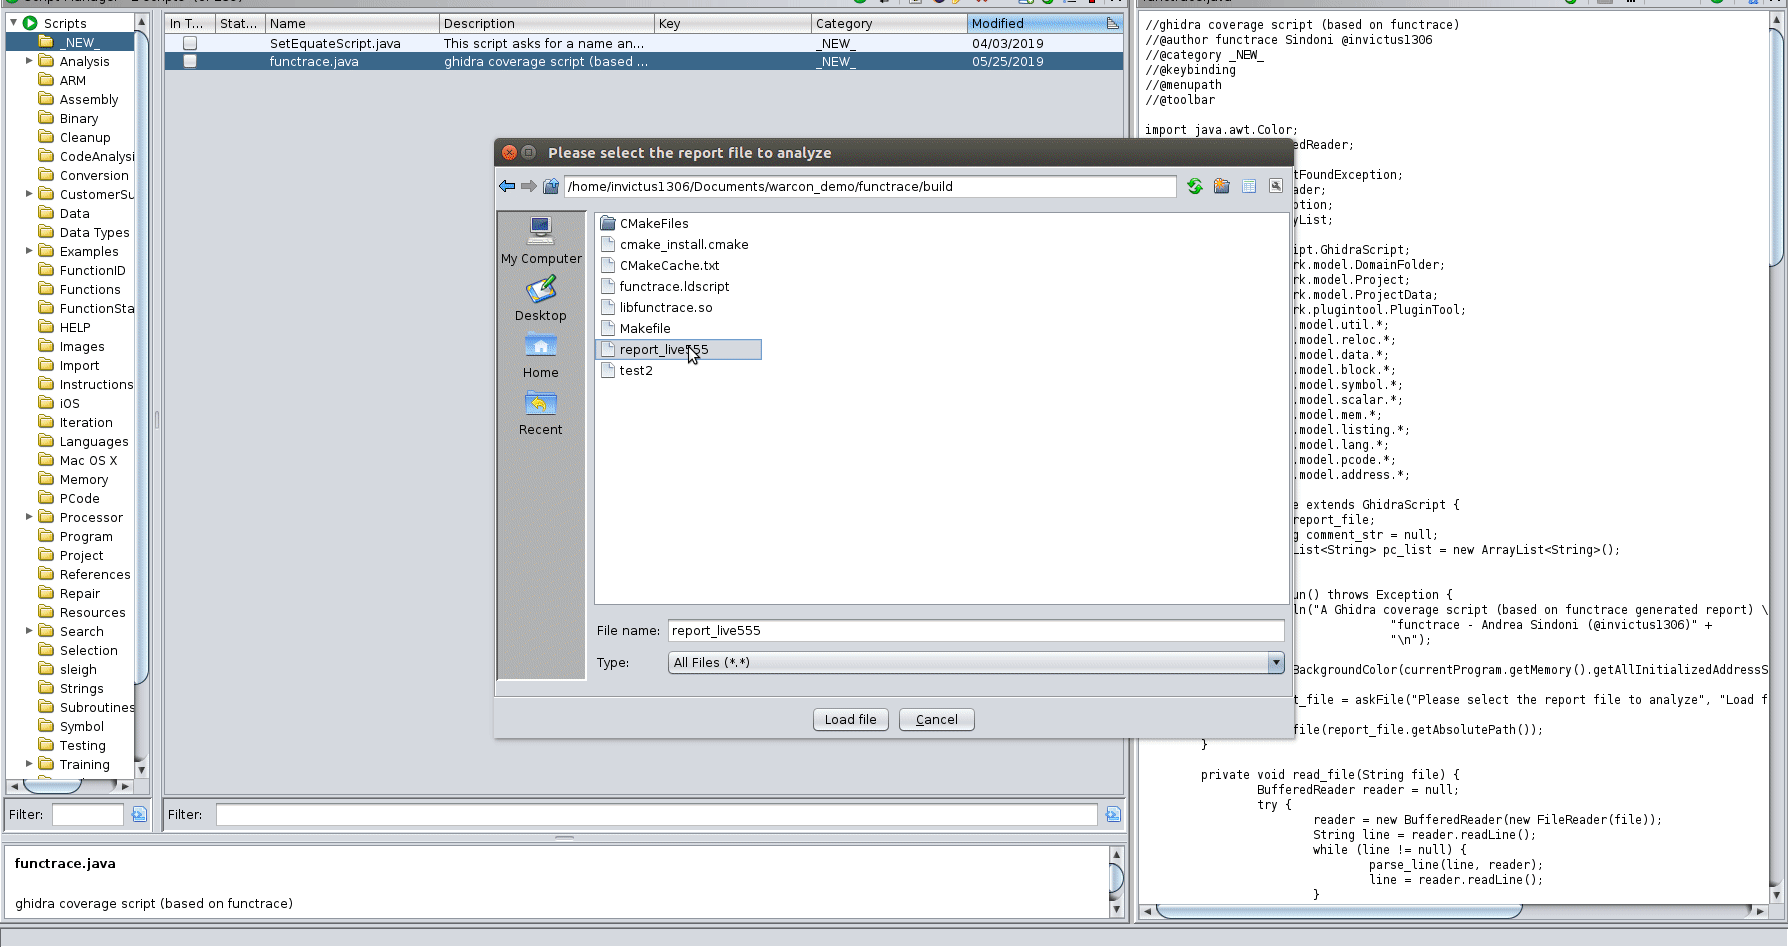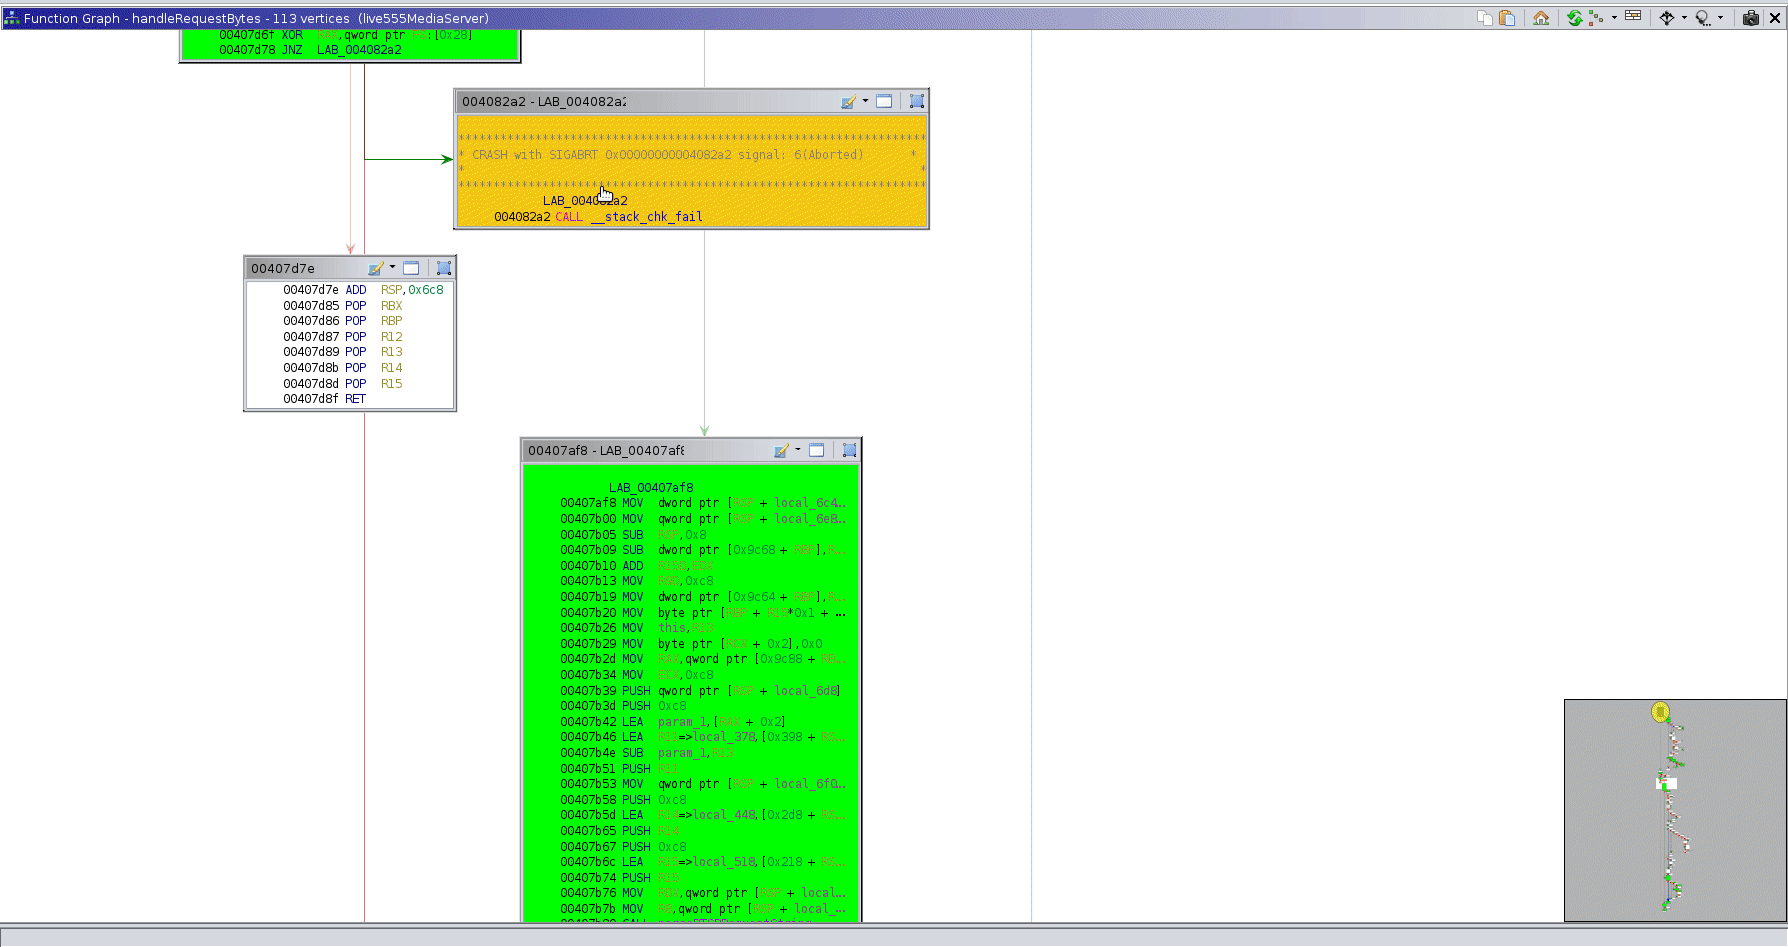 invictus1306/functrace
Ein Funktions-Tracer








